大概看了下,这篇帖子在说GFW获得youtube的https 流量不解密情况下,也可以通过流量分析访问了哪个频道,我无法验证可行性,但可以在假设可行性成立的情况下思考,GFW可以通过哪些途径来获得这些HTTPS流量:机场是粉红开的、方滨兴钓鱼节点、互联网基础设施被攻陷(VPS商家今年上半年服务器面板漏洞 https://t.me/vps_xhq/800 )呢?
sing-box 的配置里还真有应对malware植入ca的情况下,隧道流量还能不被mitm的方法,就是指定ca证书 "certificate_path": "ca.crt" ,对 anytls 协议进行mitm时发现的,而anytls原生核心没有这个功能,这个不怪它,协议实现核心与投入现实使用核心要求本来就不一样。
xray的 pinSHA256 好像也能做到,有时间会试试
让GFW 知道访问了什么SNI 的危害,一、会提高这条加密隧道被识别概率,被识别后无非三步递进,1 封sni、2 封端口、3 封IP ,GFW直接开始收集流量进行特征学习方便在特殊时间段识别断流
二、 对匿名化、安全性有害
全世界网民也有在用VPN,当然他们使用VPN是用来保护隐私的,而不是中共治下拿来绕过GFW访问无法访问的网站,中共、俄罗斯、伊朗以外的国家用tor甚至不需要前置代理门槛更低。
最重要的是习近平正在建立数字极权,NSA 、mossad 当然要提防,但那是在中共解体之后的事情了。斯诺登是英雄,即便基于现实他逃亡了更极权的俄罗斯,编程随想也是
要是真的觉得无所谓 ,《冲浪小本本儿》系列前几篇就是直连工具,还免费,还可以试试明文socks5代理直通外网(封了很多年了,请
至于翻墙会不会抓,你国法(习)治环境自己不清楚吗,习主席没想起来这茬就松点,年底抓KPI了紧点,案例本站搜“翻墙”自己看吧,而这些案例里也不知道有没有DNS查询泄露导致加密隧道被检测,还是加密隧道本身被检测,或者机场是粉红开的
顺便阐述一下行为指向的工具选择
风险程度低 | dns污染、没有sni阻断、没封IP | 通过doh 、修改hosts即可访问 |
风险程度中等 | dns污染、sni阻断、没封IP | 通过goodbyedpi 等tcp desync类工具访问、ECH/强制ECH前置、domain fronting、虚拟浏览器 |
风险程度高 | dns污染、sni阻断、被封IP | 通过加密隧道访问 |从这一级开始安全性、匿名化|
风险程度编程随想级|不考虑被封锁方式| 可信前置代理+tor+后置代理|
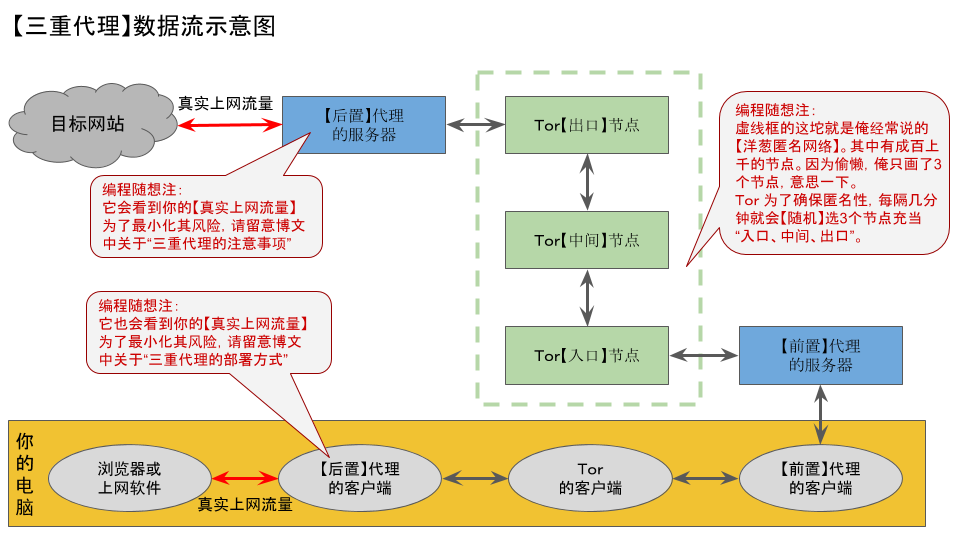
风险程度对抗习近平级 |不考虑被封锁方式| 可信前置代理+tor+后置代理+无需注册虚拟浏览器|