来源: https://www.lumen.com/blog/en-us/the-infrastructure-quartermaster-inside-a-china-nexus-state-enablement-model
基础设施后勤保障者:中国关联国家赋能模式的内幕
当高级威胁行为者想要隐藏自身时,他们使用的基础设施与获取访问权限的工具同样重要。过去一年,Black Lotus Labs® 一直在追踪一家为中国网络间谍活动提供支持的关键基础设施提供商。该提供商扮演着“后勤保障”的角色,将侦察、代理编排和操作路由集成到一个可重用的服务层中,使恶意行为者能够利用共享基础设施验证访问路径并掩盖其活动。
主要发现
后勤保障模型依赖于四个相互关联的组件,它们协同工作以识别目标、路由流量并隐藏操作人员的活动。每个组件在更广泛的赋能层中扮演着不同的角色,将侦察、代理访问和流量管理转化为下游威胁行为者可重复使用的服务。
军需官的四个主要组成部分是:
- “QScan”: 进行侦察以识别和分析高价值目标;QScan 发现或分析的网络随后通过“快速迷宫”出现在双向通信中。
- “快速迷宫”: 通过将商业代理基础设施纳入加密中继网络来提供操作层,从而混淆进出目标实体的流量。
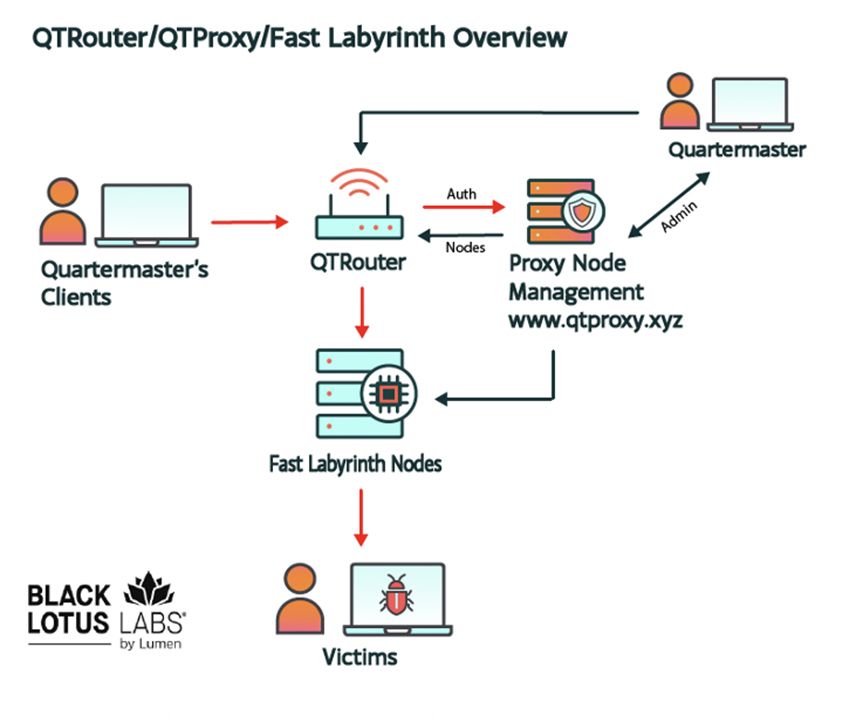
- “QTRouter”: 提供预配置的物理访问设备,用于管理运营商和客户对代理基础设施和代理节点管理系统的访问。
- “QTProxy”: 管理快速迷宫操作节点,允许操作员使用预配置的中继或定制独特的路径以到达目标实体。
- 这些组件共同简化了目标发现、通信路由和操作访问,使中国间谍人员能够更高效地开展活动,同时隐藏自己的踪迹。
Lumen公司赞扬美国联邦调查局(FBI)和美国司法部(USDJ)为打击针对美国关键基础设施的中国网络活动所做的努力。作为调查的一部分,Black Lotus Labs公司分享了威胁情报,以警告美国政府机构注意针对国家战略资产的新兴风险。我们还屏蔽了流向Quartermaster运营者所利用的已知基础设施节点的流量。
研究概述:将重点转向基础设施经纪商
过去几年,威胁情报团队注意到,高级持续性威胁 (APT) 组织在恶意活动基础设施方面的行为发生了转变。他们不再从零开始构建和维护混淆网络,而是越来越依赖共享的、外部管理的基础设施来支持诸如KV 僵尸网络和Raptor Train 等攻击活动。
我们的研究深入剖析了此类案例,并识别出一个可能源自中国南京的私人技术后勤保障机构。我们的发现表明,该机构提供专门的基础设施和技术支持,已被多个中国威胁行为体所利用。在本报告中,我们将介绍并探讨我们称之为网络行动中的“后勤保障机构”的角色。这是一个新兴但鲜为人知的角色,负责为国家级威胁行为体大规模提供访问、路由和混淆服务。
后勤保障机构并不直接进行入侵,而是构建复杂的混淆网络和分布式扫描框架,同时向多个用户提供预封装的隐蔽功能、目标验证遥测数据和无法追溯的传输层。从威胁狩猎的角度来看,这些共享网络构成了一个关键的作战咽喉要道:摧毁一个后勤保障机构的混淆网络就能同时削弱多个活跃威胁活动的应对能力。
本报告描述了快速迷宫网络和Qscan框架的架构方面。快速迷宫由商用消费者代理架构(“机场”)和QTRouter组成,运营商通过QTRouter访问QTProxy管理控制平面,该平面负责管理快速迷宫的各个节点。我们展示了其全球目标映射活动的大量遥测数据,并概述了应对这种共享使能技术的战术防御策略。
了解运行中继箱 (ORB) 生态系统
要了解 QTRouter/Fast Labyrinth 的机制,网络防御者首先应该考虑与国家结盟的威胁行为者的全球运营网络的更广泛演变。
正如近期联合网络安全咨询报告(包括CISA的AA25-239A)所记录的那样,高级威胁组织正迅速放弃静态的、可追溯的虚拟专用服务器(VPS)托管服务提供商,转而越来越多地依赖于运行中继盒(ORB)网络。
ORB网络是由受损或租用的基础设施(例如SOHO路由器、物联网设备和租用的VPS)构建的去中心化网状网络。它通过轮换IP地址路由恶意流量,与正常的互联网噪声混合,并绕过传统的防御措施,例如IP黑名单和基于位置的策略。
商业“机场”代理的交通层:快速迷宫的机制
军需官利用商业互联网规避架构中一个独特的结构漏洞,实现了这些 ORB 网状网络的工业化建设:中国“机场”网络生态系统。
在中国大陆的互联网环境中,“机场”指的是一种商业化的分阶段订阅代理服务,其设计目的在于绕过“防火长城”(GFW)。与专注于个人匿名性的传统消费级VPN不同,机场作为高速国际转运枢纽运行,并通过Clash或Shadowrocket等客户端软件进行管理,这些软件运行专门的混淆协议,并针对网络流量协议(例如V2Ray、Shadowsocks和木马程序)进行了优化,以隐藏流量。
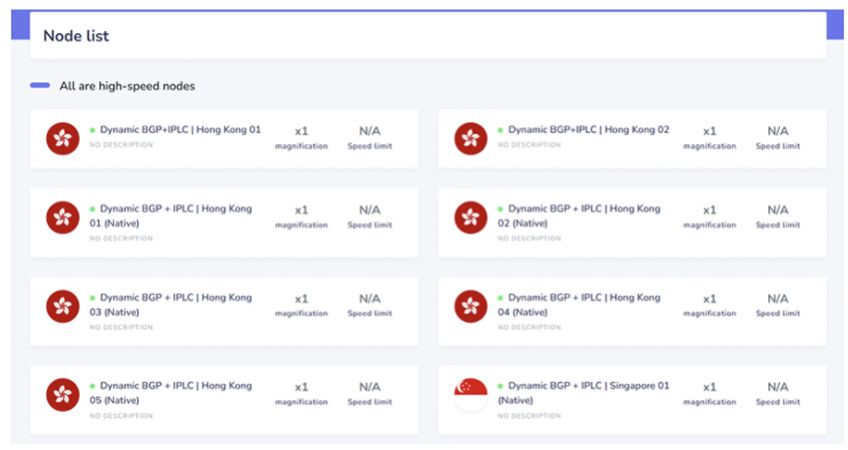
与其耗费资源去入侵成千上万个物联网设备来手动搭建中继网络,军需官只需购买顶级机场网络的高级企业订阅服务即可。在本例中,具体来说是“fastlink.ws”。这种商业合作使攻击者能够立即访问超低延迟、高带宽的传输通道,例如专用国际专线(IPLC)通道和多宿主BGP路由通道。
我们的追踪数据显示,军需官并未控制整个 fastlink.ws 网络。相反,全球 IP 骨干网遥测数据显示,攻击者采取了高度谨慎的选择策略,专门针对特定的高级代理出口节点。Fast Labyrinth 的出口节点,特别是那些解析到唯一子域名flanycast-xxxx.yotocloud.com 和flnode-xxxx.yotocloud.com 的节点,持续发起针对高价值网络的流量。这种出站活动明确表明,攻击者正是利用代理基础设施直接与目标环境进行交互。
图 2:Fastlink.ws 节点列表示例
利用这条军需官管道,恶意国家支持的流量可以无缝地穿过成千上万普通消费者通过同一高级出口节点观看流媒体的高容量背景噪声。此外,由于这些商业 Airport 节点注册表会根据客户端订阅 URL 动态轮换和更新,底层出口 IP 地址池始终保持动态变化,从而自动绕过静态安全防御边界。
公开 QTProxy/Fast Labyrinth 管理后台:www.qtproxy.xyz
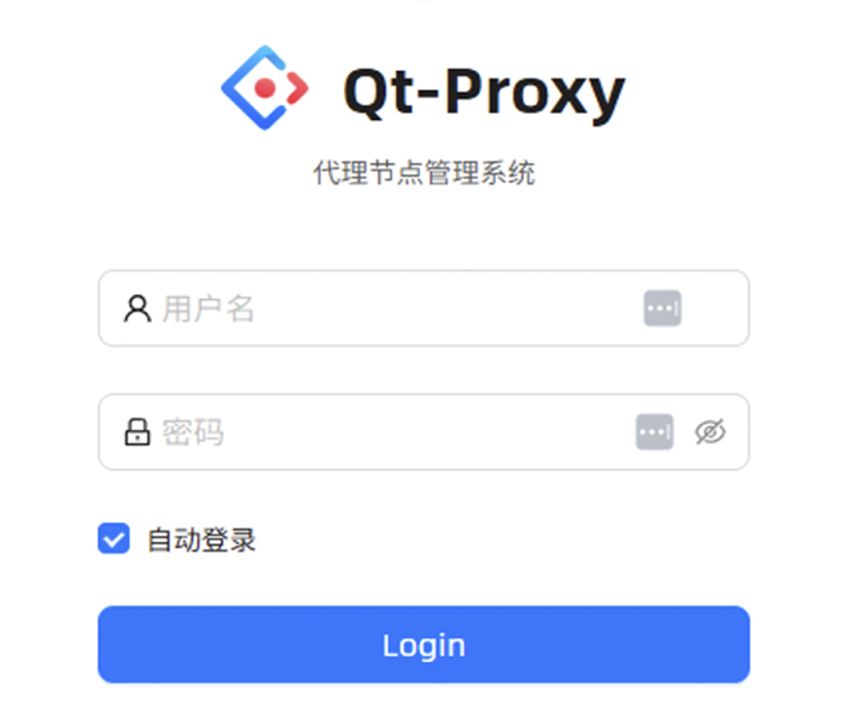
要直接访问 Fast Labyrinth 代理或 QTProxy 节点管理系统,军需官客户端首先需要通过 QTRouter 设备之一进行身份验证。之后,他们可以访问位于域名qtproxy.xyz 上的主管理控制中心,该中心负责管理所有已启用的代理节点。子域名www.qtproxy.xyz 用作“代理节点管理系统”Web 控制面板,供运维人员协调链路路径和调整流量转发规则。
图 3:QT-Proxy 登录页面
对数月来的这些管理签到日志进行进一步分析和筛选后,我们发现了一个明确的结构性循环,该循环将开发人员直接与其基础设施资产联系起来:
- 南京连接: 从分配给中国南京的中国电信和中国联通的IP地址空间观察到的管理签到活动。虽然仅凭IP地理位置无法确定运营商的实际位置,但该活动为基础设施管理提供了额外的地理信息。
- 被利用的节点链接: 与来自南京的运营商连接交织在一起的是直接源自解析到先前确定的 yotocloud.com 子域的显式 IP 的匹配会话。
我们评估认为,这种直接交叉表明,军需官的主控门户在将访问权限出租给下游威胁行为者之前,一直在积极地与 QTProxy/Fast Labyrinth 网络中使用的被征用的 fastlink.ws 节点进行交互、测试和校准。
快速迷宫运行动态:高价值区域目标定位
通过追踪 Fast Labyrinth 网络流量,我们得以持续了解下游与中国相关的网络活动。网络模式显示,攻击者并未制造大规模流量高峰或依赖嘈杂且不加区分的自动化扫描,而是持续、精准地聚焦于特定目标。下游威胁行为者利用这些被劫持的商业路由,在全球范围内系统性地分析目标基础设施并与之交互,同时安全地隐藏在日常消费者网络流量之中。
对这些通信路径的分析揭示了威胁行为者如何操纵该基础设施以逃避检测。网络流量的绝大部分是常规流量,与普通商业 VPN 用户的流量极为相似,这使得行为者能够将自身踪迹隐藏在标准的商业传输噪声中。然而,通过过滤掉这些高流量的背景噪声,我们发现了一场专门针对特定战略领域的定向攻击活动。
出口流量分析显示,全球主要研究型大学持续发出遥测数据。这些大学的研究领域涵盖先进物理学、生物信息学、航空航天和卫星系统,以及全球政府、国防和公共部门网络。快速迷宫流量分析表明,攻击者主要关注暴露的开发边界、未打补丁的云存储和凭证窃取。攻击者的目标是这些机构,旨在绘制网络拓扑图并利用开放共享的科学研究成果,尤其是在美国、英国和亚太地区。
在美国,军事和国防网络受到严密监控,尤其关注活跃的通信网关、访问控制以及管理敏感物流的供应商的边界安全。地质和环境机构、欧洲基础设施以及全球司法节点也同样受到关注。
对这些远程访问边界进行系统性测绘是必要的,以便建立必要的部署空间,从而促进未来的横向移动,维护不可归因的后台渠道,并同时在多个公共部门开展隐蔽的数据收集行动。
支持功能:QScan框架
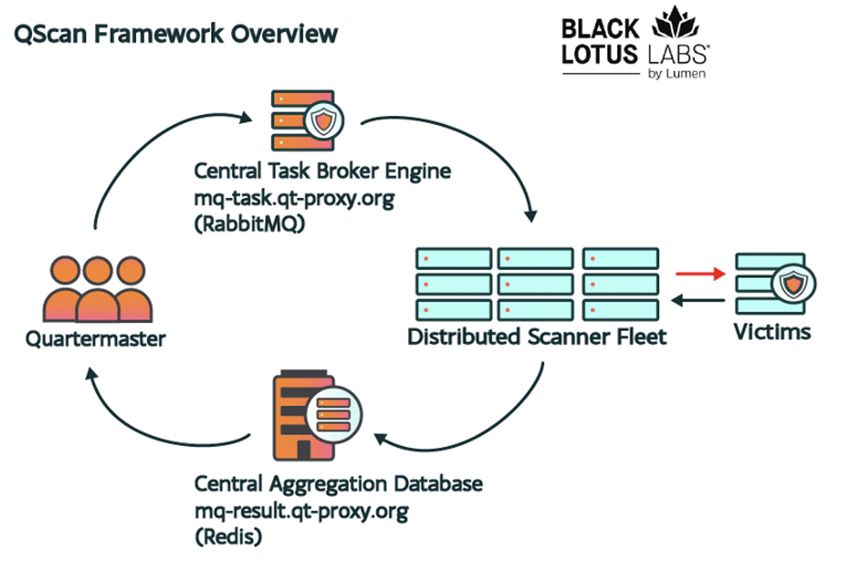
为了支持其主要目标,军需官运行着一个名为“QScan”的辅助性、完全解耦的目标分析工具。核心代理网络专注于管理有状态会话路径,而QScan框架则充当前端侦察员的角色。该架构依赖于一个工业化的三阶段流水线:
- 中央任务代理引擎: 该中心位于mq-task.qt-proxy.org ( 154.64.238[.]222 ),它使用 Celery 和 RabbitMQ 框架的组合来管理集中跟踪和分发,以暂存目标任务。
- 分布式扫描器集群: 全球分散的工作节点执行扫描任务,以 30 天的生命周期在不同的 /24 子网块池中按程序轮换,以规避标准阈值检测。
- 中央聚合数据库后端:工作节点压缩并流式传输发现的网络元数据,包括应用程序横幅、开放端口映射和配置状态,直接返回到托管在 mq-result.qt-proxy.org (154.64.238[.]247) 的高性能 Redis 数据库服务器集群。
图 4:QScan 信息管道
行为分析策略:广谱映射与精准询问
军需部门根据目标的性质,采取了截然不同的双轨部署策略。
1. 广泛的周边防御特征分析
针对防御严密的联邦、情报和军事设施,该框架被部署用于运行广域周界防御分析。自动化工作站集群对多个美国军事网络进行持续扫描。
针对这些防御严密目标的扫描似乎遭遇了严格的安全过滤,往往收效甚微。然而,其潜在模式指向一项长期的表面测绘计划。这位后勤主管很可能利用这些大规模扫描来评估防御边界,记录活跃的边界接口,并梳理国家安全利益和联邦安全项目提供商的服务和配置随时间推移的变化。
2. 有针对性的应用查询循环
在他们广泛的周界防御测绘之下,隐藏着针对高度专业化的企业、科研机构和基础设施垂直领域的精准盘查循环。在与这些高价值实体交互时,大规模扫描引擎会被禁用。取而代之的是,工作人员会部署静默的、高端口的应用层版本扫描,这些扫描经过专门调整,旨在提取操作系统内核指纹、识别边缘信任边界并绘制响应式远程管理接口。
我们的长期观察捕捉到了这一精准引擎如何构建一个涵盖多个关键领域的高价值目标库,这些领域与快速迷宫的重点领域相契合。工作节点针对美国军事目标的攻击周期较少,但同时也承担了医疗保健、关键基础设施、能源供应链、金融服务和企业软件仓库等目标的攻击任务。
闭环:经验目标交集
该后勤保障模型的一个关键发现是两个独立网络之间的交集。通过比较独立的QScan发现和快速迷宫操作会话,我们的遥测数据揭示了从侦察到与目标实体直接交互的明显重叠。
QScan 和快速迷宫重叠
我们的分析揭示了自动化分析节点(QScan)与被接管的代理网络(Fast Labyrinth)之间存在结构性联系。我们观察到,军需官代理节点的用户利用 Fast Labyrinth 来访问各种目标;然而,QScan 映射或探测到的大多数高价值基础设施部门,随后在同一跟踪窗口期内,也被观察到处理来自 Fast Labyrinth 代理的入站连接。这种在相同目标网络上的一致性表明,扫描框架和传输网络在结构上与相同的操作目标紧密相连;然而,我们的遥测数据显示,军需官的客户也可能独立使用它们。
这预示着军需官可能正在利用这些网络进行攻击。
尽管军需官在 QScan 上的绝大多数流量都是单包侦察探测,但与目标研究和基础设施节点建立稳定的高带宽双向会话却标志着一个关键的转折点。一旦确认了潜在目标接口,操作员便会从广泛探测转向尝试利用,通过混淆的 Fast Labyrinth 代理网络路由交互式通信会话,从而横向移动、维持持久的反向通道,或从侦察兵标记的同一台机器上窃取专有数据。
共享网络基础设施对企业防御的意义
该后勤机构的运作表明,与中国相关的网络行动已高度工业化。通过摒弃分散的临时性部署,转而采用共享的多租户公用网络,国家支持的行动者能够以高度匿名性和速度在全球范围内执行复杂的行动。由于这些传输回路是通过合法付费订阅商业代理服务获得的,传统的静态封锁已不足以阻止这种威胁。
为了保护企业边界免受此类高度隐蔽的攻击手段侵害,Black Lotus Labs 建议采取以下措施:
技术入侵指标(IoC) :主基础设施工件矩阵:
域
qtproxy.xyz
快速迷宫管理平面 代理
编排主管理域
子域名
www.qtproxy.xyz
Fast Labyrinth 管理平面
映射到 IP 1.32.216[.]171 - Go-http-client 登录的主要目标
域
qt-proxy.org
快速迷宫核心活动
基础架构元素已部署,用于替换旧版 qt-team.com 资源
子域名
jump.qt-proxy.org
快速迷宫核心
映射到 IP 地址 8.148.149[.]147 - 活跃运行的跳转服务器
域名
instantmessagehub.tech
快速迷宫核心
映射到 IP 地址 47.76.131[.]175 - 极有可能是管理接口端点
子域名
mq-task-qt-team.com
QScan 代理
映射到 IP 地址 154.64.238[.]222 - 中央 RabbitMQ 任务引擎
子域名
mq-result-qt-team.com
QScan 后端
映射到 IP 地址 154.64.238[.]247 - 中央 Redis 结果数据库服务器
原生商业应用出口指标:
网络防御人员在评估历史 NetFlow 日志或 DNS 查询文件时,应审核是否存在异常的出站或双向流量环路,这些流量环路连接到根域 yotocloud.com 上的以下子域,这些子域代表了被军需官征用的底层商业 fastlink.ws 传输节点: