anthropic 发布报告 《检测和应对人工智能滥用:2026年9月》

来源: https://www.anthropic.com/threat-intelligence-report-september-2026

过去八个月,我们的威胁情报团队识别并阻止了多个攻击者试图利用 Claude 进行恶意活动的行动。在本报告中,我们将分享这些行动的案例研究,并描述自 2025年3 月、8 月和11月我们发布上一份威胁报告以来,Claude 的恶意使用方式发生了哪些变化。在每个案例中,我们都成功阻止了恶意活动,并利用所学到的知识加强了安全防护措施,同时酌情与相关机构和行业合作伙伴分享了情报。

本报告涵盖了我们在2025年12月至2026年8月期间在七个危害领域(网络行动、影响力行动、监视、诈骗和欺诈、生物滥用、常规武器研发和提炼)所阻止的活动。我们使用了克劳德俳句、十四行诗和作品模型。除一起非法提炼案例外,所有滥用案例均未使用克劳德寓言或神话级模型。

我们在此分享的案例并非典型的滥用行为,而是迄今为止我们发现的最引人注目、最新颖的威胁活动。我们发布这些案例,是因为我们认为有责任披露对我们服务的恶意滥用行为。随着模型能力的不断提升,除非人工智能开发者和社会的守护者采取行动,确保其安全性,否则它们的风险也将随之增加。

本报告涵盖的威胁行为者包括疑似国家支持的组织、以经济利益为目的的犯罪分子、商业间谍软件供应商、国家宣传机构以及出于政治动机的个人。案例范围广泛,从旨在欺骗用户的虚假约会应用程序网络到用于识别和监控异见人士的监视系统,不一而足。

一些老练且持续的威胁行为者不断测试我们的安全防护措施,并试图绕过我们用于检测和阻止滥用行为的技术手段。我们将继续改进安全防护措施,并与合作伙伴协调合作,以提高我们检测、阻止和预防未来滥用行为的能力。

我们希望本报告中的研究结果能够帮助其他开发者在自己的平台上识别出类似的模式,让政府和民间社会更清楚地了解新兴威胁是如何形成的,并加强集体防御。

网络行动:从助手到统筹者

过去六个月,我们的威胁情报团队识别并挫败了一系列使用 Claude 漏洞的网络攻击行动。这些攻击者包括疑似国家支持的组织、以经济利益为目的的犯罪分子以及出于政治动机的个人。本节将介绍其中的一些案例。

在这些案例研究中,报告将提及生成性威胁组织(GTG)。这是Anthropic内部对滥用人工智能的行为者的称呼。报告还试图衡量“提升效应”(uplift),我们用这个术语来描述人工智能能力的提升,即使用人工智能相比不使用人工智能造成的危害程度。我们从速度、规模和深度三个方面来衡量提升效应,并试图确定行为者采用人工智能如何对这些特征产生实质性影响。

许多评论人士关注人工智能大规模开发漏洞利用程序的风险。虽然这确实是一个危险,但人工智能应用带来的风险在整个网络攻击链中更为显著,因为攻击者能够以更少的资源,在更广阔、更深远的范围内更快地发起攻击。

这些案例涵盖了2025年12月至2026年8月期间。所有案例均使用了Claude Haiku、Sonnet和Opus模型;未在Claude Fable或Mythos(该模型已部署一系列安全措施,大大降低了其执行有害网络任务的能力)上发现恶意活动。在每个案例中,我们都干扰了相关活动,并根据所了解到的情况加强了人工智能安全防护措施,并在适当情况下与有关部门和行业合作伙伴共享了情报。

在接下来的报告中,我们将首先讨论我们在这些网络行动中观察到的关键趋势,然后报告案例研究以及这些案例研究如何突出这些趋势。

趋势

复杂的攻击不再需要复杂的攻击者

人工智能模型的网络安全技能意味着人工智能已经打破了以往资源雄厚的国家支持行动与个体操作者之间在劳动力和工具方面的差距。在我们下文报告的案例研究中,一名使用窃取的API密钥的黑客行动者、一些动机各异的个人以及一名国家间谍人员,各自开展了针对多名受害者的攻击活动。而就在一年前,这样的攻击活动还需要众多熟练的操作人员和专业知识才能完成。

对于威胁情报调查人员而言,手段的复杂程度已不再是判断幕后黑手的可靠指标。人工智能提升了攻击行动的各个层面,从侦察和工具开发到数据处理和利用,无一例外。案例研究 GTG-50014(详见下文)便记录了这种能力提升的一个例证。这种能力提升的最终结果是,调查人员能够获取更广更 深入的 知识,进而加快能力开发和实施的速度。

2025年11月,我们记录了一种疑似由国家支持的行动所使用的自主攻击模式。如今,这种模式已在我们调查的所有类型的攻击者中广泛传播。公开可用的攻击代理框架,例如PentAGI,为任何下载者复制了许多相同的框架。这些框架有效地自动化了网络攻击链的每一步。我们观察到的案例背后的攻击者涵盖了从国家机构到个人攻击者,遍及越来越多的国家。案例研究GTG-20006记录了这种采用人工智能驱动的攻击链的案例。随着模型的不断发展和改进,我们评估认为,从独狼到有组织的实体,越来越多的攻击者将继续采用人工智能框架,以更快的速度和更大的规模发动更复杂的网络攻击。

人工智能在网络作战中的作用日益增强,并逐渐走向自主化。

本报告中描述的大部分行动都是通过人工智能直接执行或协调实现的。人工智能的应用远不止于聊天机器人的简单问答,而是涉及使用多代理框架执行侦察、漏洞利用和数据窃取。人类仍然参与其中,负责设定攻击目标和审查数据窃取情况。GTG-20006 就是这一趋势的一个例证。该组织开发了一种人工智能辅助的工作流程,如果安全产品检测到其工具包,该流程会自动重建并重新部署。

GTG-20006:俄罗斯间谍活动

从历史上看,网络间谍活动者一直遵循着开发和部署定制工具包以规避检测​​的模式。他们会不断使用这些工具,直到防御者识别并建立相应的特征码来检测和阻止这些工具,然后新一轮的规避和检测循环就会开始。因此,强大的防御和检测机制会增加对手的成本。然而,如今人工智能的普及可能会迅速且轻易地削弱防御者仅依靠静态检测来对对手施加成本的能力。

GTG-20006是一个利用人工智能自动化操作来提升行动速度的组织。我们的分析结果与公开报道中将该组织与Midnight Blizzard联系起来的结论一致。其中一名操作者使用俄语,网名为“JackPoterz”,其作案手法和目标选择符合俄罗斯国家间谍机构的特征。他们曾对乌克兰和欧洲各国政府的军事情报目标,以及与美国外交政策相关的外交和国防机构及个人发动攻击。我们观察到,GTG-20006通过定制化的人工智能驱动工作流程进行运作,该流程实现了从开发、基础设施获取、网络钓鱼、通过指挥控制实现持久化,到数据窃取等大部分行动的自动化。

GTG-20006 使用了一套定制工具包,该工具包包含两类基于 Windows 的植入程序、一个移动端攻击工具包、一个针对浏览器密码存储的凭证窃取工具、一个旨在模仿政府机构等重点目标的网络钓鱼平台,以及一个用于管理被盗账户的管理控制台。在网络行动期间,所有这些工具都通过人工智能辅助的工作流程进行管理和必要的调整。

该攻击者还利用人工智能来监控其工具规避已知安全防御检测的效果。如果其监控人工智能代理发现任何已部署的恶意软件被安全产品检测到,代理就会启动自主修改和重建恶意软件的过程,以绕过现有的检测机制。这些代理被设计成不断迭代 GTG-20006 的工具包,直至其无法被检测到。届时,这些工具将被部署到一次性托管服务器上,用于实际操作。在包括网络钓鱼、ClickFix和 DNS 劫持在内的各种网络攻击行动中,受害者的流量会被引导至这些服务器以获取恶意软件。

该组织还利用人工智能来驱动其网络钓鱼行动。他们开发了人工智能驱动的工作流程,用于搜索和注册域名,并配置用于发送钓鱼邮件的托管基础​​设施。此外,他们还开发了其他工作流程来发送电子邮件并监控C2通道,以防入侵成功。该组织的主要职责是修改Claude Code的技能,以便在需要时优化这些工作流程。

我们的调查发现,该行动者在行动计划、侦察和实战中锁定了20多个不同的目标组织。这些组织包括政府部门、国防和情报机构、大使馆和外交使团、智库以及国防工业公司,主要集中在乌克兰和欧洲,但也延伸至中东和亚洲的海事相关政府机构。攻击目标的共同主题是乌克兰以及军用无人机技术供应商和供应链。例外情况包括一家与海运和跟踪相关的东南亚政府机构以及一家北非政府技术机构。

网络作战

攻击目标主要集中在乌克兰政府、军方和外交部门人员。攻击者扫描了二十多个乌克兰政府机构的电子邮件服务和远程访问系统。

无人机供应链技术是该盗窃案的第二个常见目标。作案者批量窃取了至少两家无人机零部件制造商的邮箱地址,盯上了一家军用无人机制造商,并窃取了一套完整的无人机视觉系统专有软件开发工具包。他们花费数天时间对该无人机的视觉系统进行逆向工程,恢复了其产品架构、硬件物料清单、供应商依赖关系以及一款尚未发布的产品的详细信息。军用无人机控制和人工智能视觉相关的固件似乎是他们特别感兴趣的目标。

并非所有目标都是直接的:为了间接达到目的,攻击者入侵了至少三家运营酒店客人WiFi的供应商。他们利用被盗的管理员凭证修改DNS记录,使其指向攻击者拥有的服务(这种技术被称为DNS劫持)。使用被入侵供应商提供的服务的酒店客人,在连接到酒店WiFi时,其流量、设备标识符和IP地址会被发送到攻击者的服务器。随后,攻击者会设置类似ClickFix的诱饵,将Windows、Android和iOS恶意软件植入受害者的设备。攻击者能够将从酒店管理系统窃取的客人信息与从客人设备窃取的数据相结合,从而进行更精准的攻击。他们特别关注与乌克兰有关联的个人,包括政府官员和无人机制造商。值得注意的是,微软威胁情报部门于2026年7月发布了一份关于此次攻击中使用的窃取和恶意软件传播方法的报告,他们将其称为CaptiveCrunch。

该攻击者还控制了受害者的WhatsApp账户,利用无头浏览器平台将受害者账户关联到辅助设备。攻击者部分使用了开源的WhatsApp自动化库WPPConnect,其配置会屏蔽已读回执,使受害者在批量导出俄语和乌克兰语对话时不会察觉。至少有两名乌克兰前高级官员成为此类攻击的目标。

该攻击者还将目标对准了监控平台。他们发现摄像头直播服务的应用程序接口存在授权漏洞,并以此枚举用户,窃取了能够访问受害者实时摄像头视频流的令牌。

同一攻击者还入侵了北非某政府技术机构。他们窃取了VPN设备的凭证,并利用这些凭证控制了该机构的中央账户服务器。这使得他们能够窃取该机构的完整凭证数据库:超过30万条国民身份记录,以及在该国运营的超过50万家公司的商业注册数据。

该攻击者继续开发云端电子邮件间谍平台,该平台部分利用了其用于管理设备代码网络钓鱼的框架“大使馆工具包”(Embassy Kit),开展了一场微软365令牌窃取活动。该平台以外交和政府人员为目标,导致至少八个机构的邮件记录被访问和窃取,其中包括国家检察院、军事教育机构和一个区域性政府间组织。

Windows凭据窃取程序通过伪装成系统更新的社交工程诱饵进行传播,同时还携带具有完整远程访问功能的配套有效载荷。这些有效载荷旨在冻结受害者计算机的安全更新,这意味着安全厂商发布的新恶意软件检测特征码将无法在受害者计算机上获取或运行。

该演员在其所有操作环节都运用了人工智能:

  • 侦察: 该攻击者利用人工智能对电子邮件和远程访问系统进行指纹识别,并从公共来源收集信息,建立网络钓鱼目标列表。
  • 初始入侵: 攻击者利用人工智能构建并运营了用于发起这些网络入侵活动的平台。该活动的主要入侵手段是一种设备代码钓鱼,它滥用了云电子邮件服务的合法登录流程(有关设备代码钓鱼的更多详细信息,请参阅微软的这篇文章)。攻击者利用人工智能搭建了钓鱼基础设施和攻击工具,并直接执行了部分入侵操作,包括对受害者系统运行命令、窃取凭据以及在攻击者的指示下横向移动网络。
  • 数据收集与窃取: 攻击者利用人工智能技术提取并整理了数百GB的被盗数据。在某些情况下,数据窃取是通过从被入侵的邮箱批量导出实现的。
  • 维持访问权限: 攻击者利用人工智能技术,通过自动将攻击者控制的设备注册到受害组织的租户中,来帮助维持对被入侵帐户和租户的访问权限。

在本地环境中,攻击者利用人工智能监控其植入程序的隐蔽性和持久性。当安全产品检测到其植入程序时,攻击者会使用 Claude 来系统地识别、修改并重新部署检测到的恶意软件。

上述结果是,人工智能将成本转嫁给了防御者。过去,防御者或许可以通过部署新的检测手段来减缓攻击者的行动节奏。而现在,至少在理论上,有能力的攻击者可以“闭环防御”,以比防御者开发和部署新检测手段更快的速度绕过传统的安全检测。

该攻击者的恶意软件包含以下内容:

  • Windows恶意软件:PowerChrome、WUEngine、Shadow C2、MiniPlasma、CloudSyncSvc;
  • Android恶意软件:GiftDrop,一款重新命名的GiftsExpress Android监控远程访问木马;
  • iOS恶意软件:DarkSword,一个iOS漏洞利用链。

妥协的迹象

ms365-live[.]com
teams.ms365-live[.]com
m365-owa[.]com
owa-ms365[.]com
ms365-device[.]com
mslivetest.duckdns[.]org
my-invite[.]org
chamber-ua[.]org
chathamhouse[.]eu
ukrinform-share[.]net
104.145.210[.]184
31.57.243[.]154
statistic-ms[.]live
static-ms[.]live
104.194.151[.]133
ad-g[.]org
104.194.159[.]55
docs-viewer[.]org
144.172.114[.]192
wa-connect[.]eu
mygreatmarket[.]org
mygreatmarket[.]com
213.145.86[.]112
2.26.53[.]194
cdncounter[.]net
static.cdncounter[.]net
stuseamandesilt[.]org
api.stuseamandesilt[.]org
cdn.stuseamandesilt[.]org
update.stuseamandesilt[.]org
itechx[.]tel
pdfviewer2024.b-cdn[.]net
meridian-protocol[.]org
meridiangroup-corp[.]com
projectnightcrawler[.]dev
metricwave[.]org
mgsend[.]org
148.135.195[.]111
185.198.234[.]26
185.198.234[.]101
149.54.42[.]106
104.194.149[.]228
38.146.28[.]132
38.146.28[.]75
wa-meeting[.]com
russianearabroad[.]com
russianearabroad[.]org
anna.manager@russianearabroad[.]net
events@embassy-protocol[.]int
msedgeupdate_v3[.]exe
msedgeupdate[.]exe
version[.]dll
WUEngine[.]exe
DiagHost[.]exe
client_20260507093021_4286d211_x64[.]exe
fix_network[.]apk
be99857449d2856dd5a84e21c8a3d5e0e01456adb44062ddec5a6b4970d8d42c
918fa52ae45ed60ba7cc8bdc99c3cbe9ab92e0375ec31fc05d0d4513be11c593

GTG-50014:ShinyHunters 的趁火打劫机会主义者

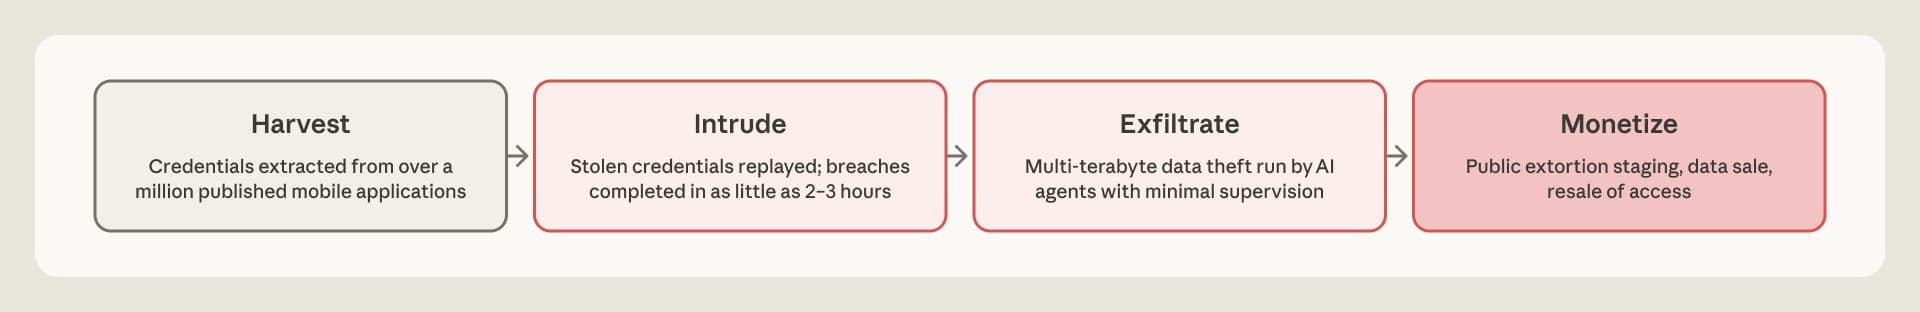
虽然一些网络威胁行为者会进行有针对性的入侵,以获取特定信息用于间谍活动或其他目的,但另一些行为者的行动则目标性较弱,缺乏深思熟虑。这些机会主义黑客历来使用广泛的扫描技术来识别和探测未打补丁的面向互联网的系统,然后利用这些漏洞来入侵或控制目标系统。我们发现一些高级威胁行为者利用人工智能来提升其机会主义犯罪活动的能力,他们利用 Claude 的功能来加速扫描、利用和控制目标系统。

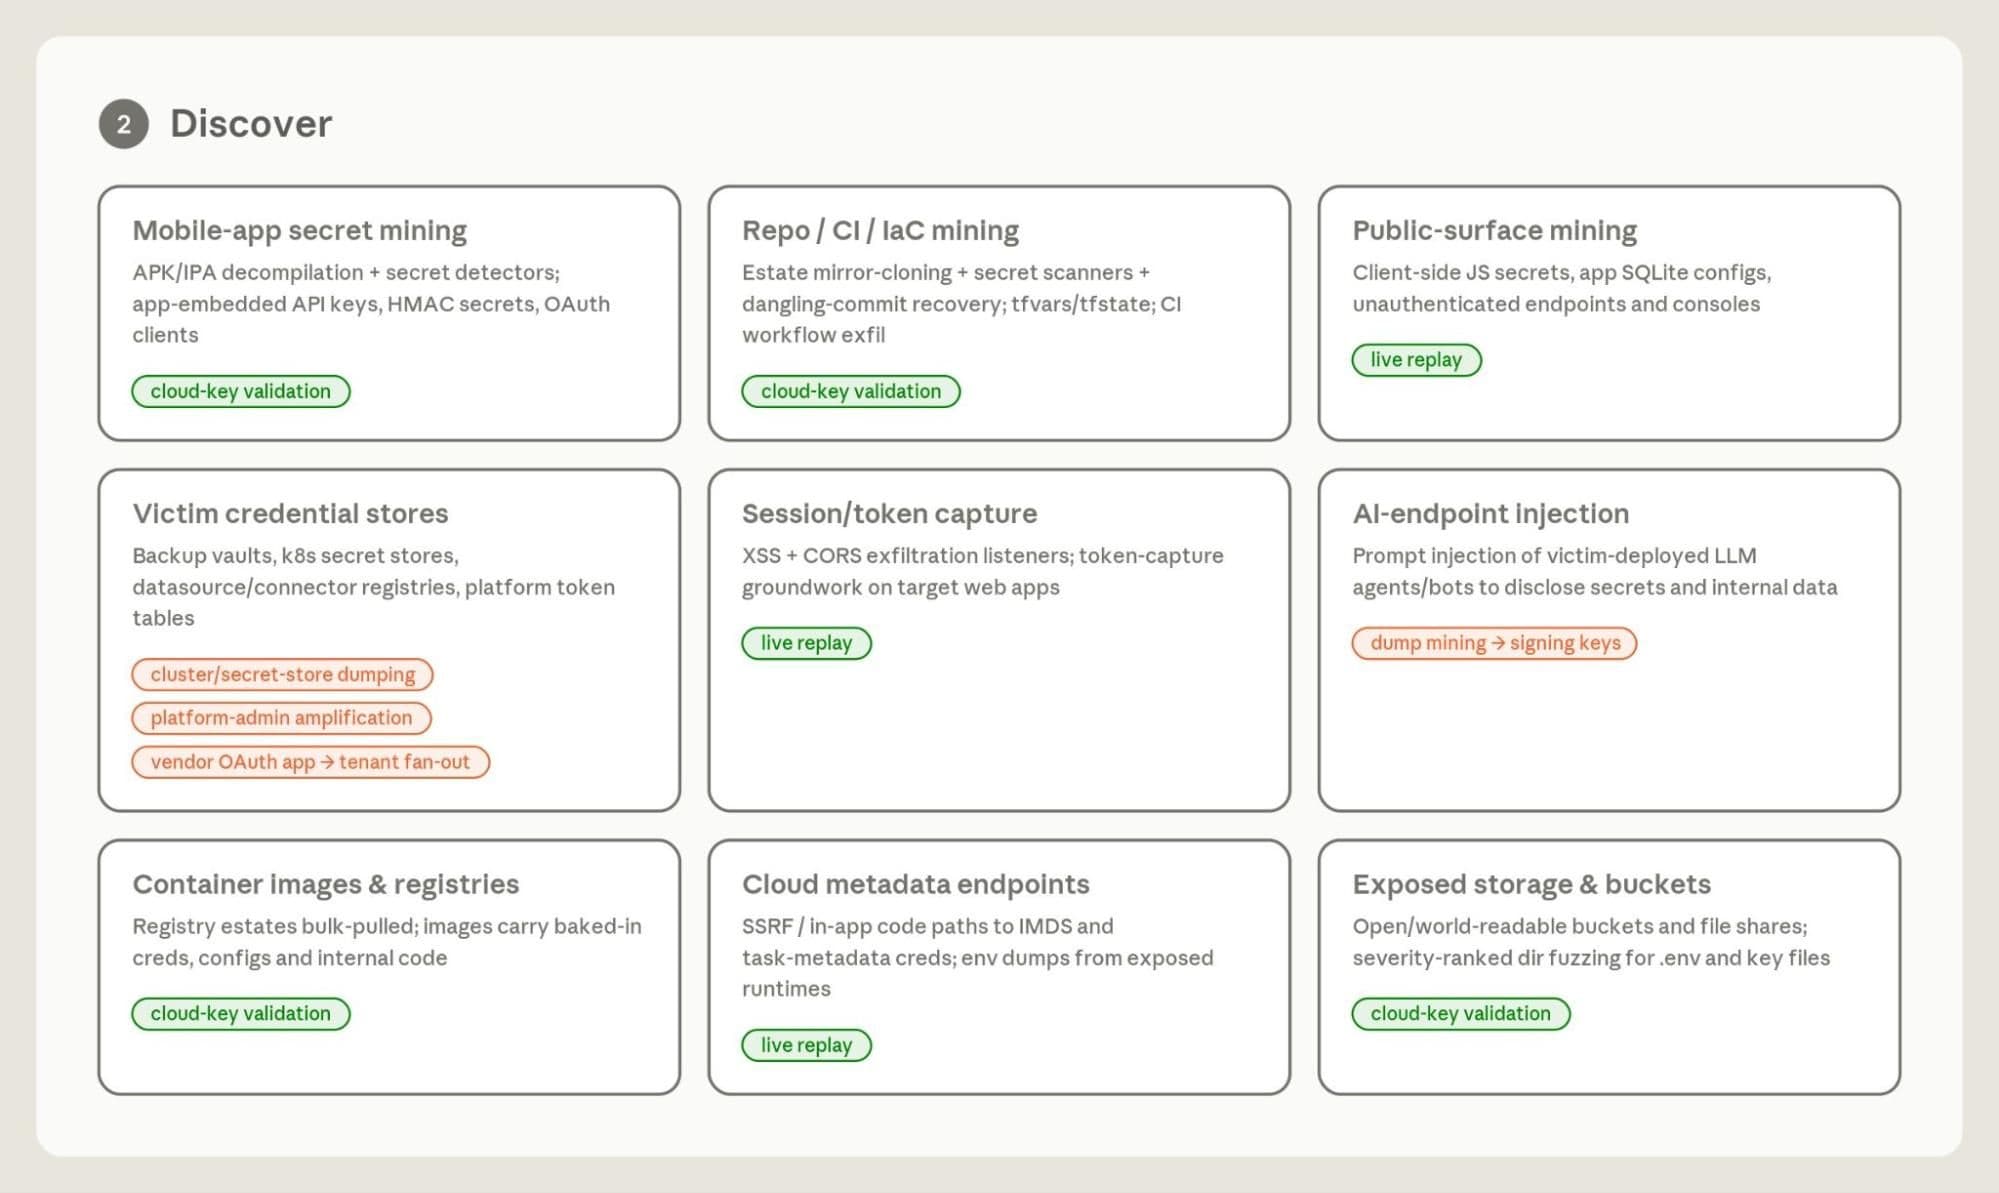
机会主义攻击的形式多种多样:争分夺秒地发布 N 天补丁以进行大规模攻击;搜寻公共容器存储、代码库、移动应用程序、网站等,寻找凭证、令牌和 API 密钥;大规模扫描和利用易受攻击的面向互联网的设备;在安全措施薄弱的新手服务提供商上创建服务帐户以逃离其容器;快速注入 LiteLLM 或 OpenClaw 部署;等等。

许多不法分子在互联网上搜寻入侵网络和服务的方法,窃取数据用于出售和勒索,之后再转售访问权限。人工智能出现之前,这种情况就已存在。然而,随着人工智能的出现,原有的网络犯罪生态系统规模和严重程度都显著增加。借助人工智能,各种目标环境变得易于理解和适应;原本独特而隐蔽的配置也变得清晰可见,易于被利用。“隐蔽式安全”这句老话在这个人工智能辅助的新世界里已不再适用:所有连接到互联网的设备都可能成为攻击目标。

一旦攻击者获得访问权限,他们通常会直接访问数据库并寻找客户数据。如果目标是软件即服务 (SaaS) 提供商,他们通常会利用窃取的数据访问最终客户,并进行敲诈勒索,威胁提供商如果不支付赎金,他们及其客户的所有数据都将被泄露或在线出售。

我们识别并捣毁了多个以经济利益为目的的网络犯罪团伙,这些团伙的运营者疑似隶属于ShinyHunters犯罪集团。该集团以多次大规模数据窃取行动以及随后的勒索行为而臭名昭著。尽管这些团伙看似各自独立,且使用不同的工具和操作流程,但对其作案手法和目标的分析表明,它们实际上属于同一犯罪集团。


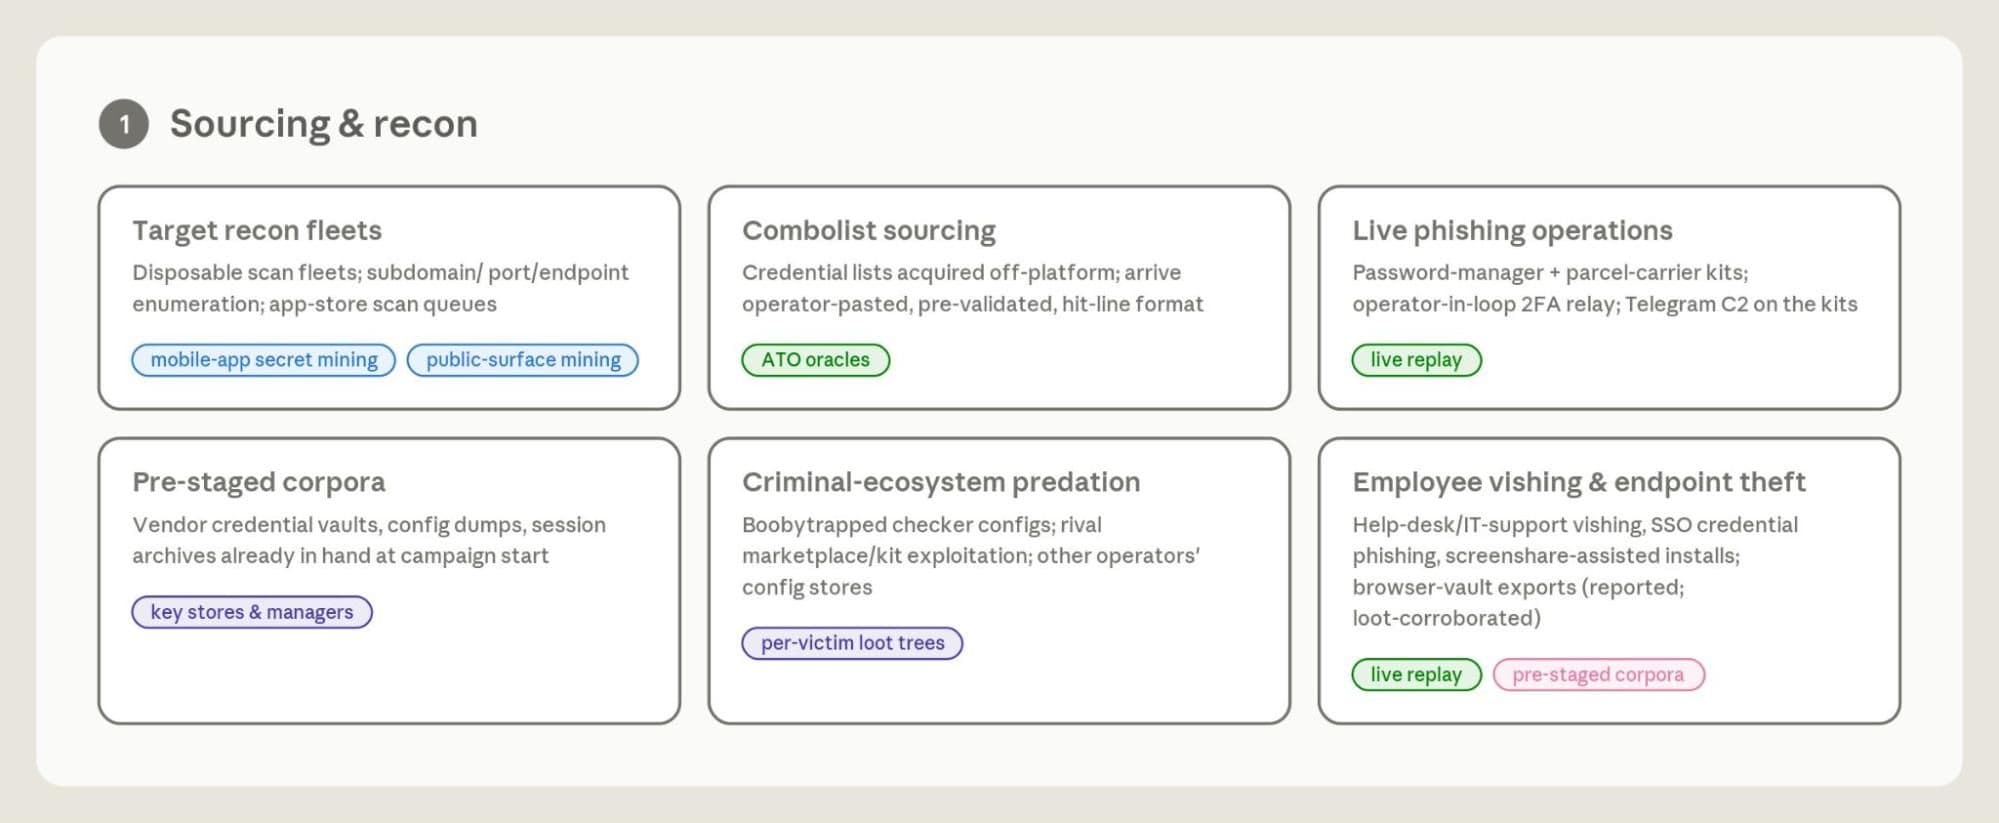
一名使用化名(MeowSHA | frkoo | blazespider)的法语操作者利用 10 个 AWS EC2 工作实例运行分布式凭证收集管道。该管道从多个应用商店源批量下载了 180 万个不同的 Android APK 文件,对其进行反编译,并使用TruffleHog扫描其中的硬编码密钥。经核实的结果会实时发送到一个 Telegram 群组,该群组按 100 多种来源类型进行分类。与此同时,一个 GitHub 组织邮箱地址收集器提供了第二条窃取的 GitHub 个人访问令牌流。这两条凭证收集管道提供了与 frkoo 相关的绝大多数已确认安全漏洞的初始访问凭证。

运营者的安全意识参差不齐。frkoo 管理着一个基于 EC2 的凭证窃取管道,暴露了他们自己的 EC2 测试 IP 地址、多个 Telegram 机器人令牌、一个带有硬编码凭证的 Squid 代理,以及至少一个直接上传到受害者环境中的公共粘贴网站。他们还注册了一个冒充法国国家警察的域名 policenationale[.]cc(尽管我们认为这更像是犯罪分子店铺的品牌标识,而非钓鱼诱饵)。子域名 autoshop.policenationale[.]cc 是该犯罪分子盗刷信用卡的前端网站:一个出售被盗支付卡记录(“fiches”)的店铺,其中包含 BIN 查询、完整的持卡人个人身份信息 (PII) 以及受害者地址的交互式地理位置地图。该商店通过 Telegram 小程序 (@Soraki_Bot) 向顾客提供服务,该小程序由演员的“Soraki”平台提供支持,该平台是一个 PostgreSQL/GraphQL 堆栈,它还将多个法国泄露数据集(包括一个约 40 万条记录的电信/ISP 数据集,其中包含 IBAN 和 BIC)聚合到一个可搜索的服务中。

在这些攻击者的联合行动中,多次目标入侵期间,攻击者从目标企业软件供应商处窃取了目标的AI API密钥。其中一个被盗的API密钥随后被攻击者利用了大约三周时间,对其他组织发起二次攻击,包括入侵一家法国零售连锁店和探测一个Web3身份平台。他们还继续对一家非营利组织发起攻击,并且在frkoo的案例中,他们继续开发自己的信用卡盗刷网站,该网站伪装成法国警察局的网站。

其中一起较为严重的攻击事件涉及一家技术供应商。攻击者窃取了超过1TB的数据,包括数十万个国民身份识别信息和数百万条支付卡记录,然后将窃取的数据发布在一个公共网站上,以此向受害者施压,迫使其支付赎金。在一家航空公司,攻击者入侵了存储数千万乘客记录的系统。在一家能源公司,攻击者声称他们可以远程控制安装在客户家中的电动汽车充电器的充电电流。

另一家关联公司似乎专门从事供应链窃取,即通过入侵一家公司来获取其下游客户的数据。在入侵一家软件即服务 (SaaS) 提供商后,攻击者利用这一立足点提取了该公司约 200 家下游客户组织的数据。随后,他们在约 34 小时内完成了会话存储转储,其中包含超过 2100 个 Azure AD 令牌集,涵盖 40 多个企业租户。几乎所有工作都由人工智能代理完成。

在另一起攻击中,攻击者利用 Claude 对一家软件即服务 (SaaS) 供应商的供应链进行入侵,以加速侦察并窃取数据。攻击者利用跨站脚本 (XSS) 漏洞获取访问权限,提升权限,最终从数千家下游客户组织窃取数据。攻击者利用 Claude 帮助识别、理解和使用开发者和身份验证 API,创建和转换特权令牌,并构建工具以实现批量导出和跨租户数据收集。针对另一个目标,同一攻击者还声称从他们渗透和勒索的两家公司中获得了 HackerOne 漏洞赏金计划的合法奖励,金额分别为 2,000 美元和 5,000 美元。他们将漏洞赏金计划和入侵视为针对同一目标的额外收入来源。此外,他们似乎还会抓取 HackerOne 和漏洞赏金计划的提交信息,作为针对特定目标进行集中攻击时的侦察手段。

该威胁行为者的行动节奏相对稳定。一次针对企业软件公司的攻击,从首次访问到大规模数据窃取仅用了数小时。另一次攻击则从窃取单个开发者令牌,到在约三小时内完全控制受害者的云环境,迅速升级。随后,攻击者反复抓取内部数据存储,而在供应链攻击案例中,他们还会反复访问并抓取最终客户的数据。我们已检测并封禁了与 ShinyHunters 关联人员相关的账户,并采取措施检测和阻止该行为者未来的滥用行为,同时与政府机构、行业合作伙伴和受害者合作,共同消除该行为者构成的威胁。

在入侵和数据窃取行动中使用人工智能通常类似于“氛围黑客”,即操作者指示人工智能实现诸如使用实体凭证或从大量目标中检索数据等一般目标,然后允许人工智能评估环境、编写和执行脚本、提供摘要,并反复执行直至任务完成。通常情况下,操作者可能并不直接了解每个目标环境或查找和访问有价值信息的复杂性,而是将具体细节交给人工智能处理。

安全从业人员用“利用现有资源”来描述利用受害者环境中已有的工具进行攻击的策略。本节中描述的机会主义黑客将同样的原则应用于人工智能领域。这些攻击者将人工智能供应链本身视为攻击目标和资源。他们从多个目标环境中窃取人工智能API密钥,并利用这些密钥提供额外的人工智能计算能力。在所有案例中,涉案API密钥均来自Anthropic客户的环境。Anthropic自身的系统并未受到此次攻击的影响。我们将在人工智能供应链章节中详细分析这一模式。

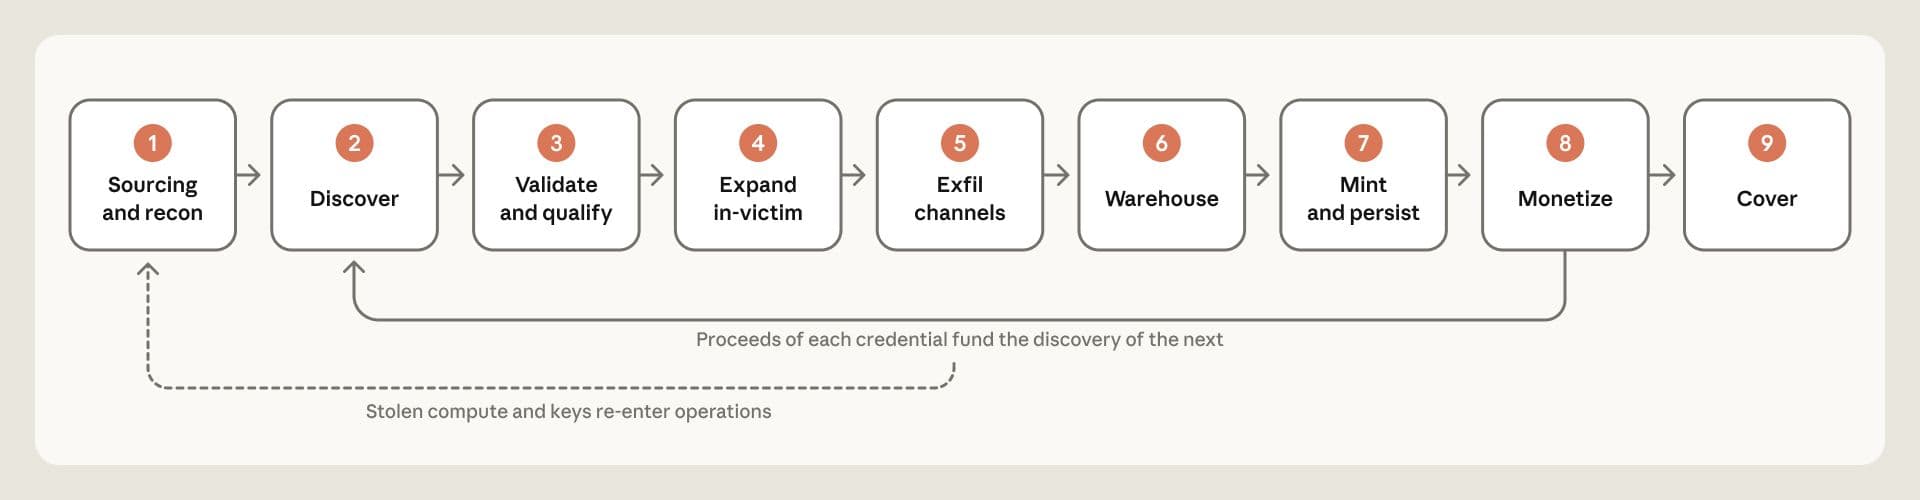
攻击生命周期和人工智能集成


信息搜集和侦察。 大多数入侵事件始于凭证泄露。攻击者还进行了广泛的扫描、语音钓鱼、网络钓鱼和域名欺骗等活动,诱骗员工授予系统访问权限。


发现。 通过各种自动化抓取和挖掘项目,大规模地发现了暴露的访问令牌。这些项目包括分析应用程序二进制文件、代码库和集成、客户端代码、凭证存储、容器镜像、元数据端点、开放存储以及受害者部署的AI代理。例如,某个攻击者项目会从Google Play商店下载所有APK文件,并搜索其中暴露的会话令牌或其他可能被滥用的访问机制。


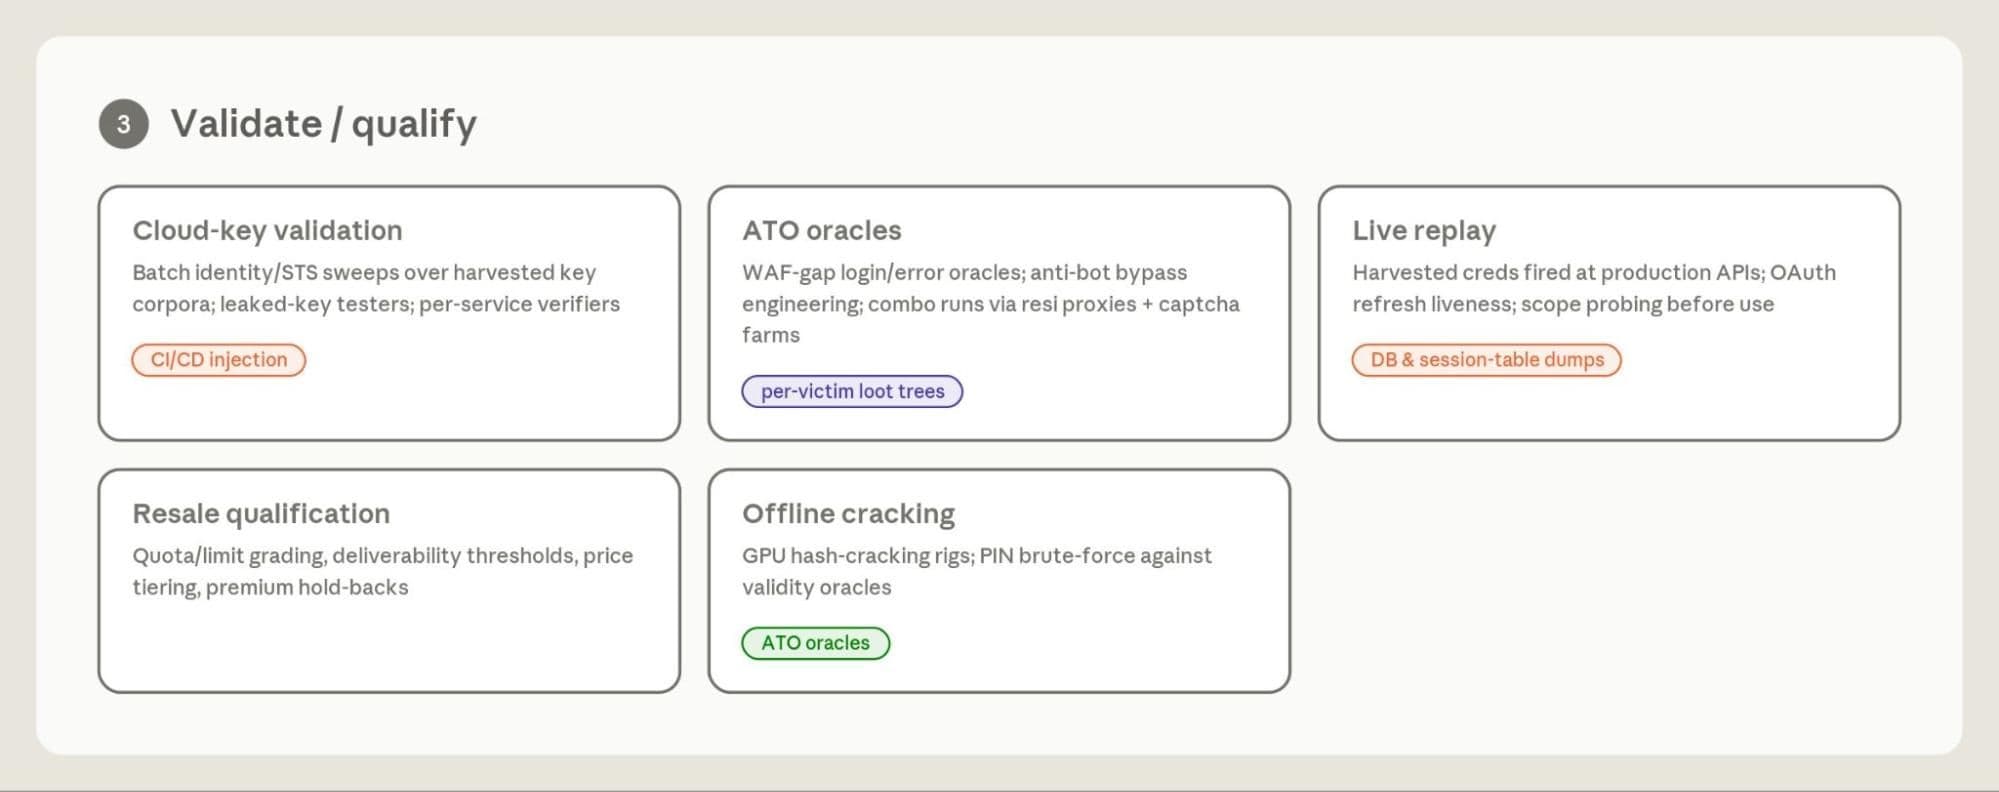
验证/鉴定。 所有发现的内容在使用或转售前都经过测试和鉴定,例如批量云密钥验证、专用登录预言机、针对生产环境的实时回放、转售价值评级和离线破解。


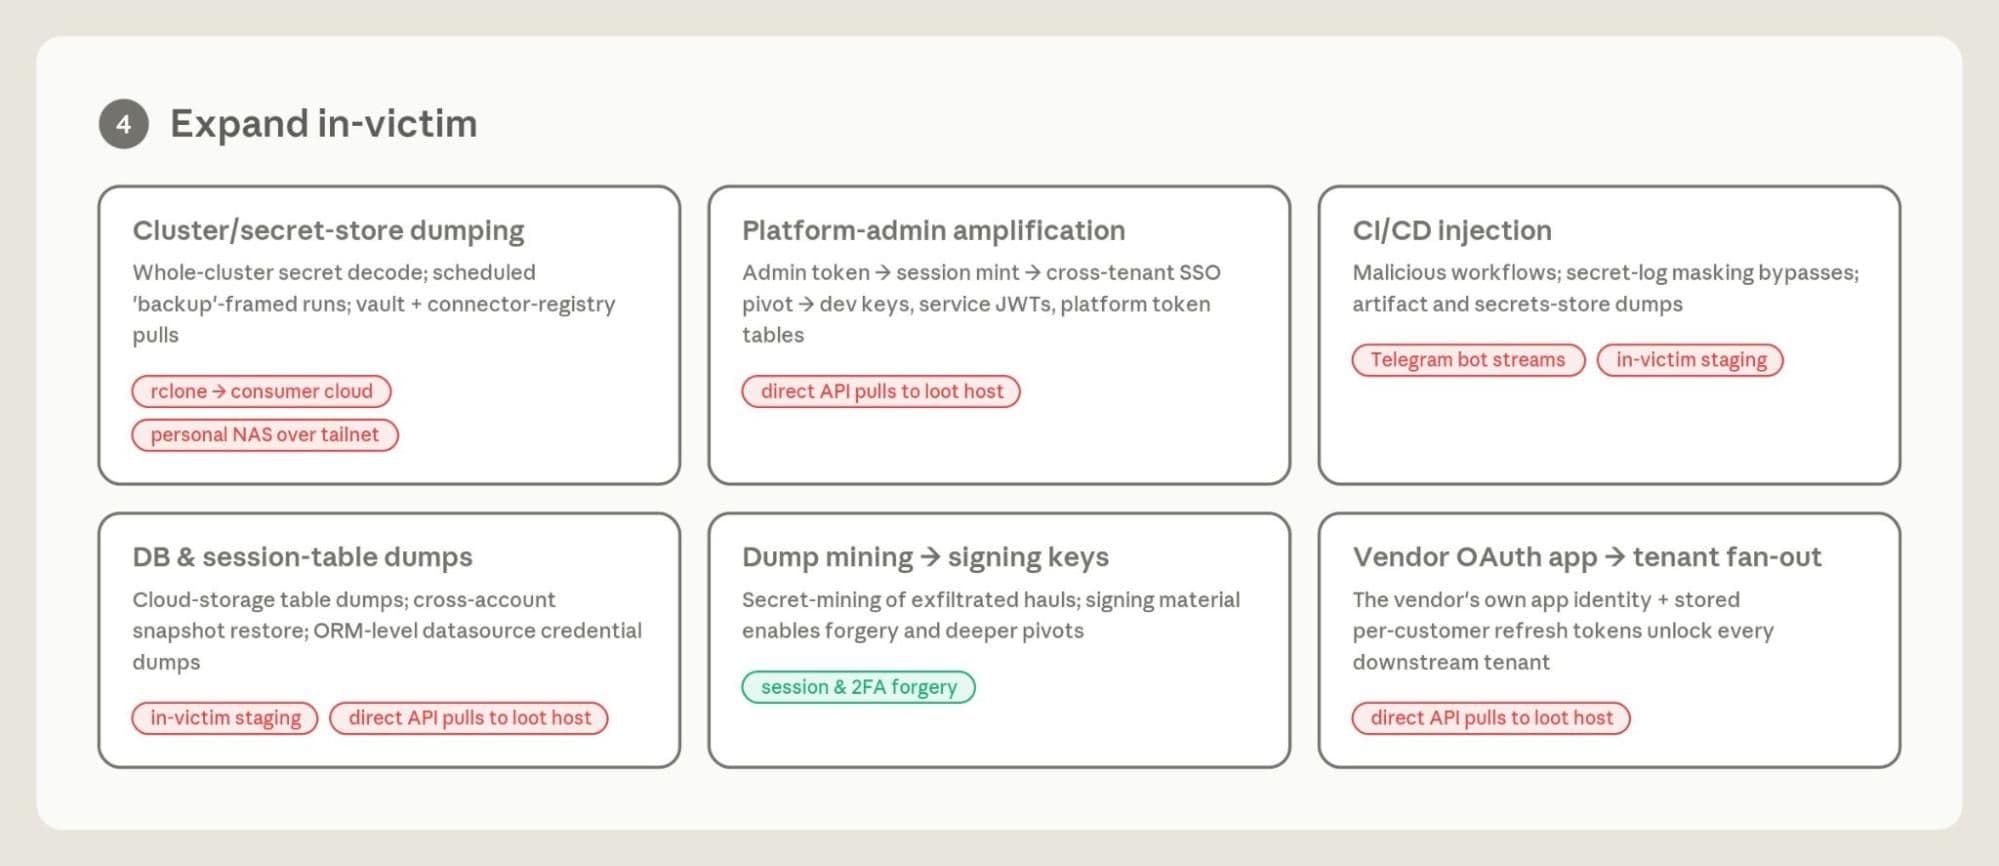
在受害者内部扩展。 使用一个有效的凭证来扩展在受害者内部的访问权限,并用于诸如全集群密钥转储、管理员令牌放大、CI/CD 注入、数据库和会话表转储、挖掘转储以获取签名密钥以及将供应商 OAuth 扇出到每个下游租户等操作。


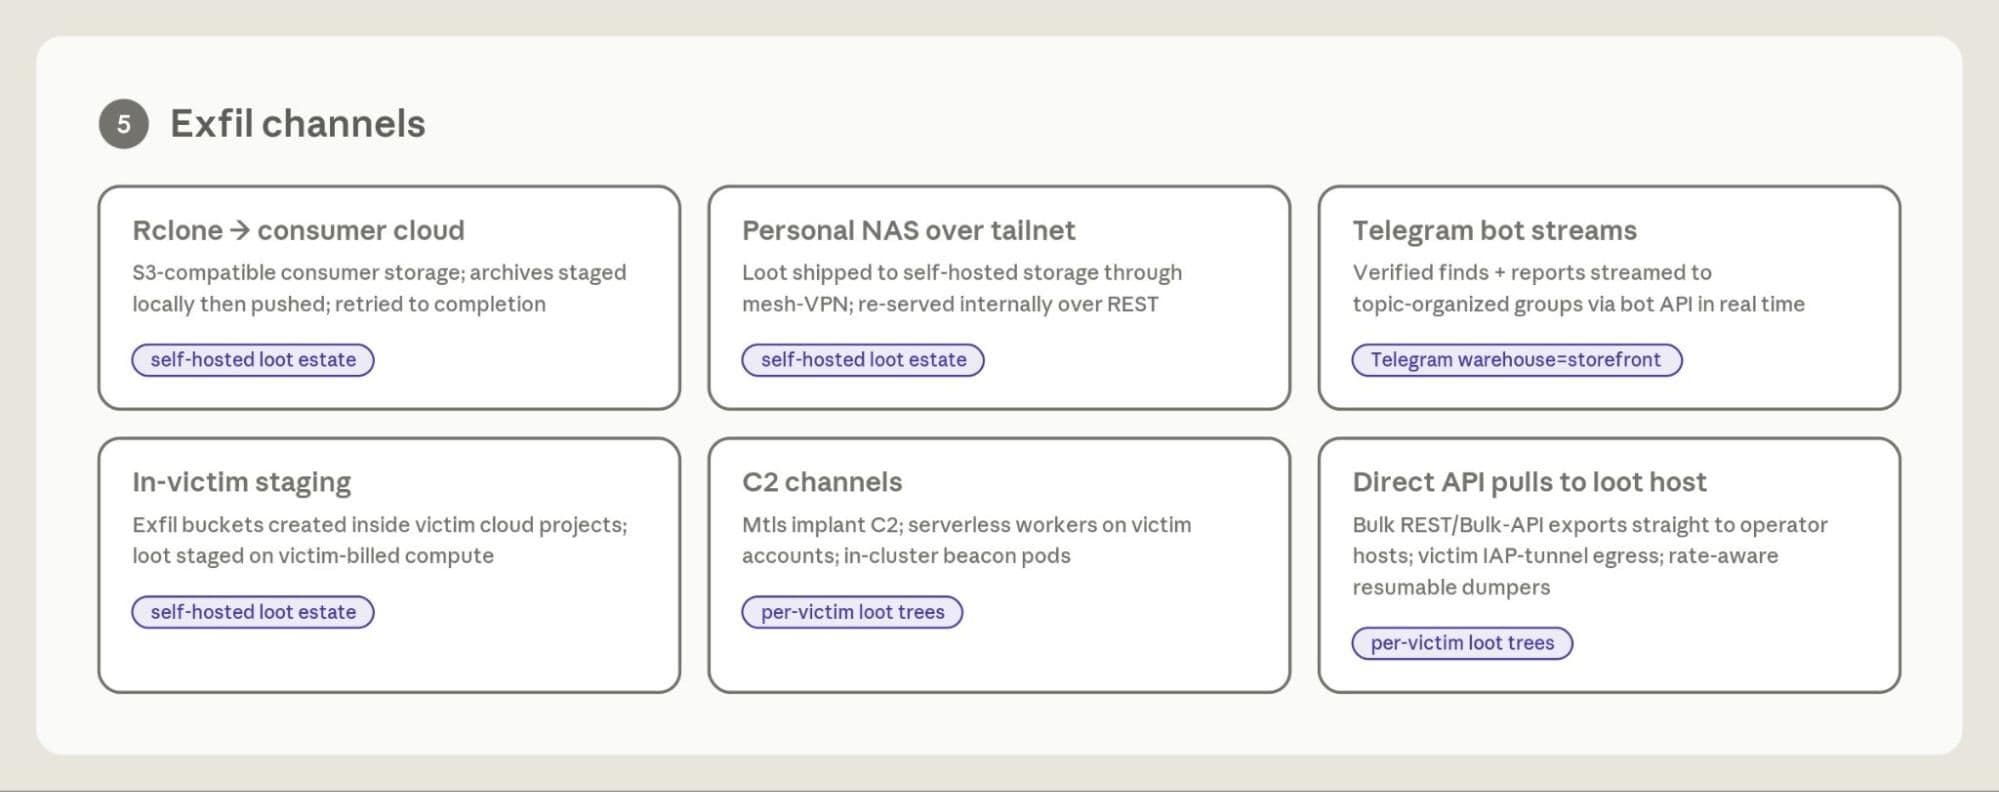
外泄渠道。 资料通过六个渠道流出:消费者云存储、通过网状 VPN 传输到私有 NAS、Telegram 机器人流、受害者云中的暂存区、C2 通道以及普通的批量 API 拉取。


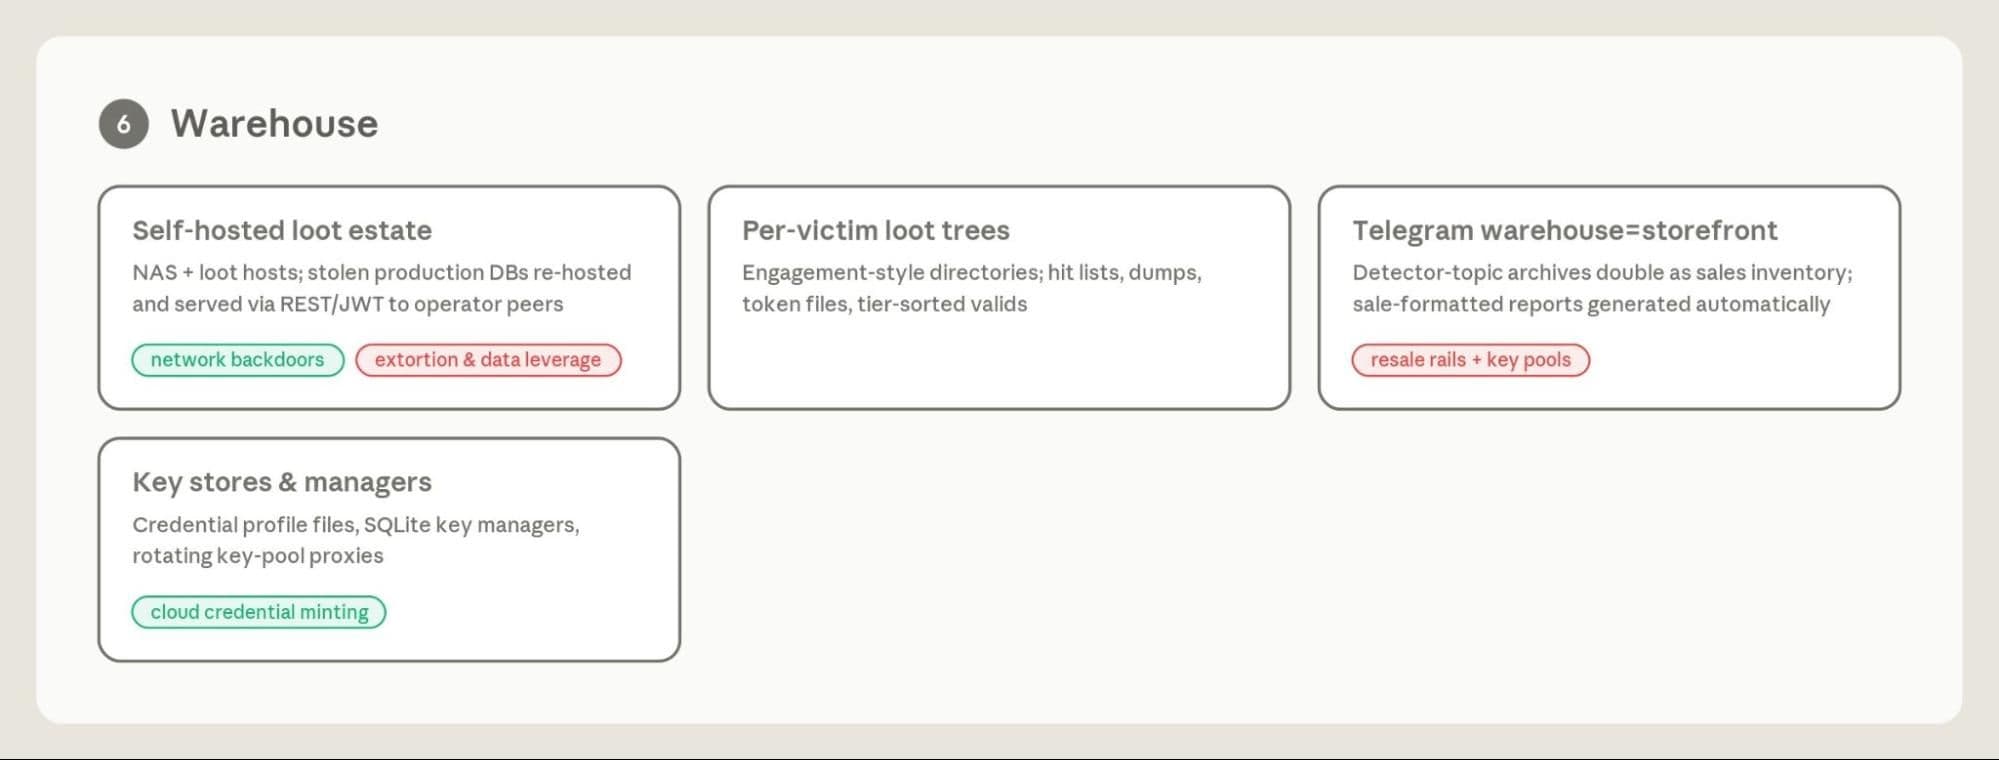
仓库。 战利品被存放起来以供再次使用和出售:一个自托管的房产,用于重新提供被盗数据库;每个受害者的战利品树;一个 Telegram 仓库,同时也是店面;以及正在运营的密钥商店。


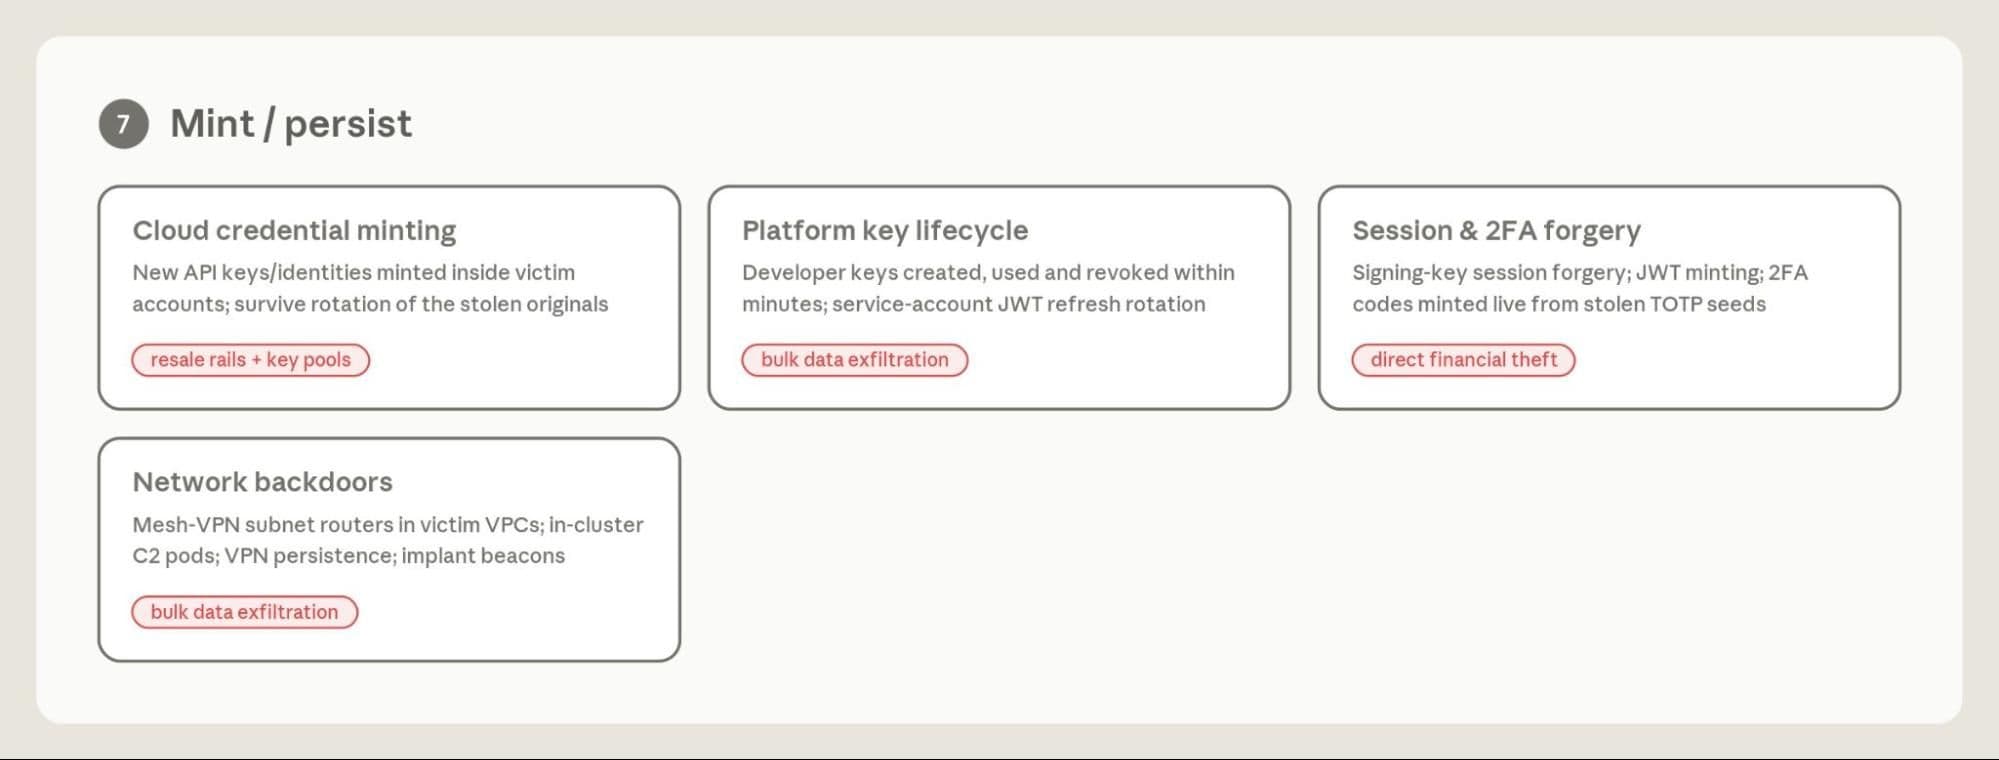
铸造/持久化。 铸造新的凭证和持久访问权限,使操作能够持续存在,即使资源轮换也无法终止:受害者帐户中的云 API 密钥、平台开发者密钥、伪造的会话和双因素身份验证代码、网络后门。


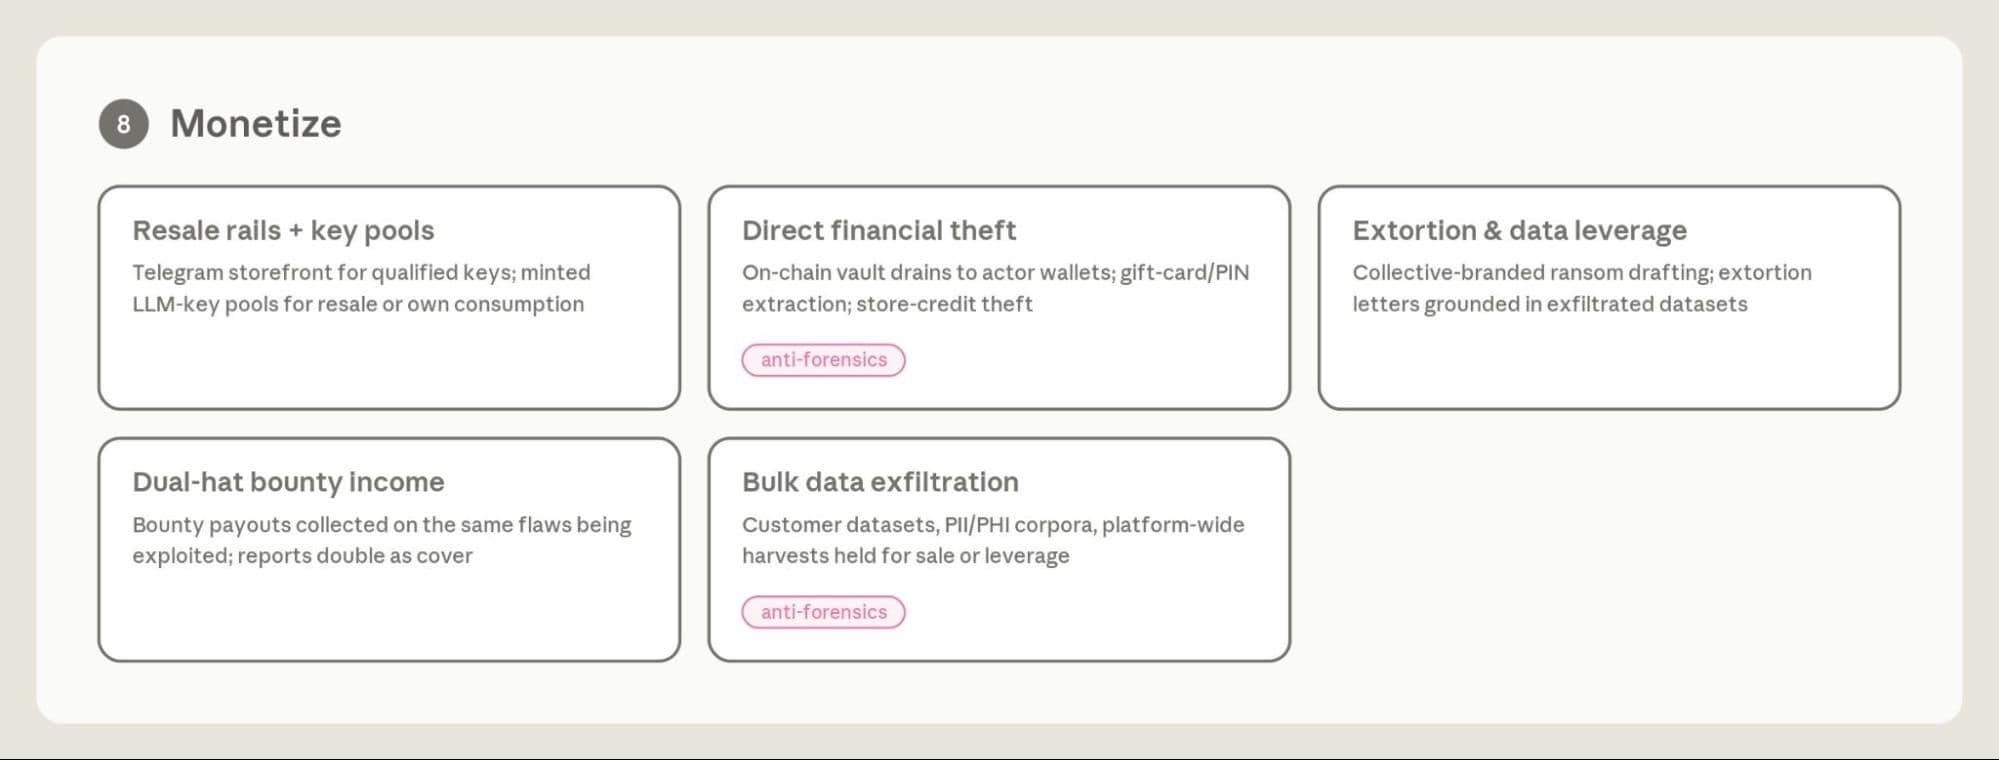
变现。 变现方式:转售渠道和密钥池、直接金融盗窃、对被盗数据进行敲诈勒索、双重赏金收入以及用于杠杆的大量数据持有。

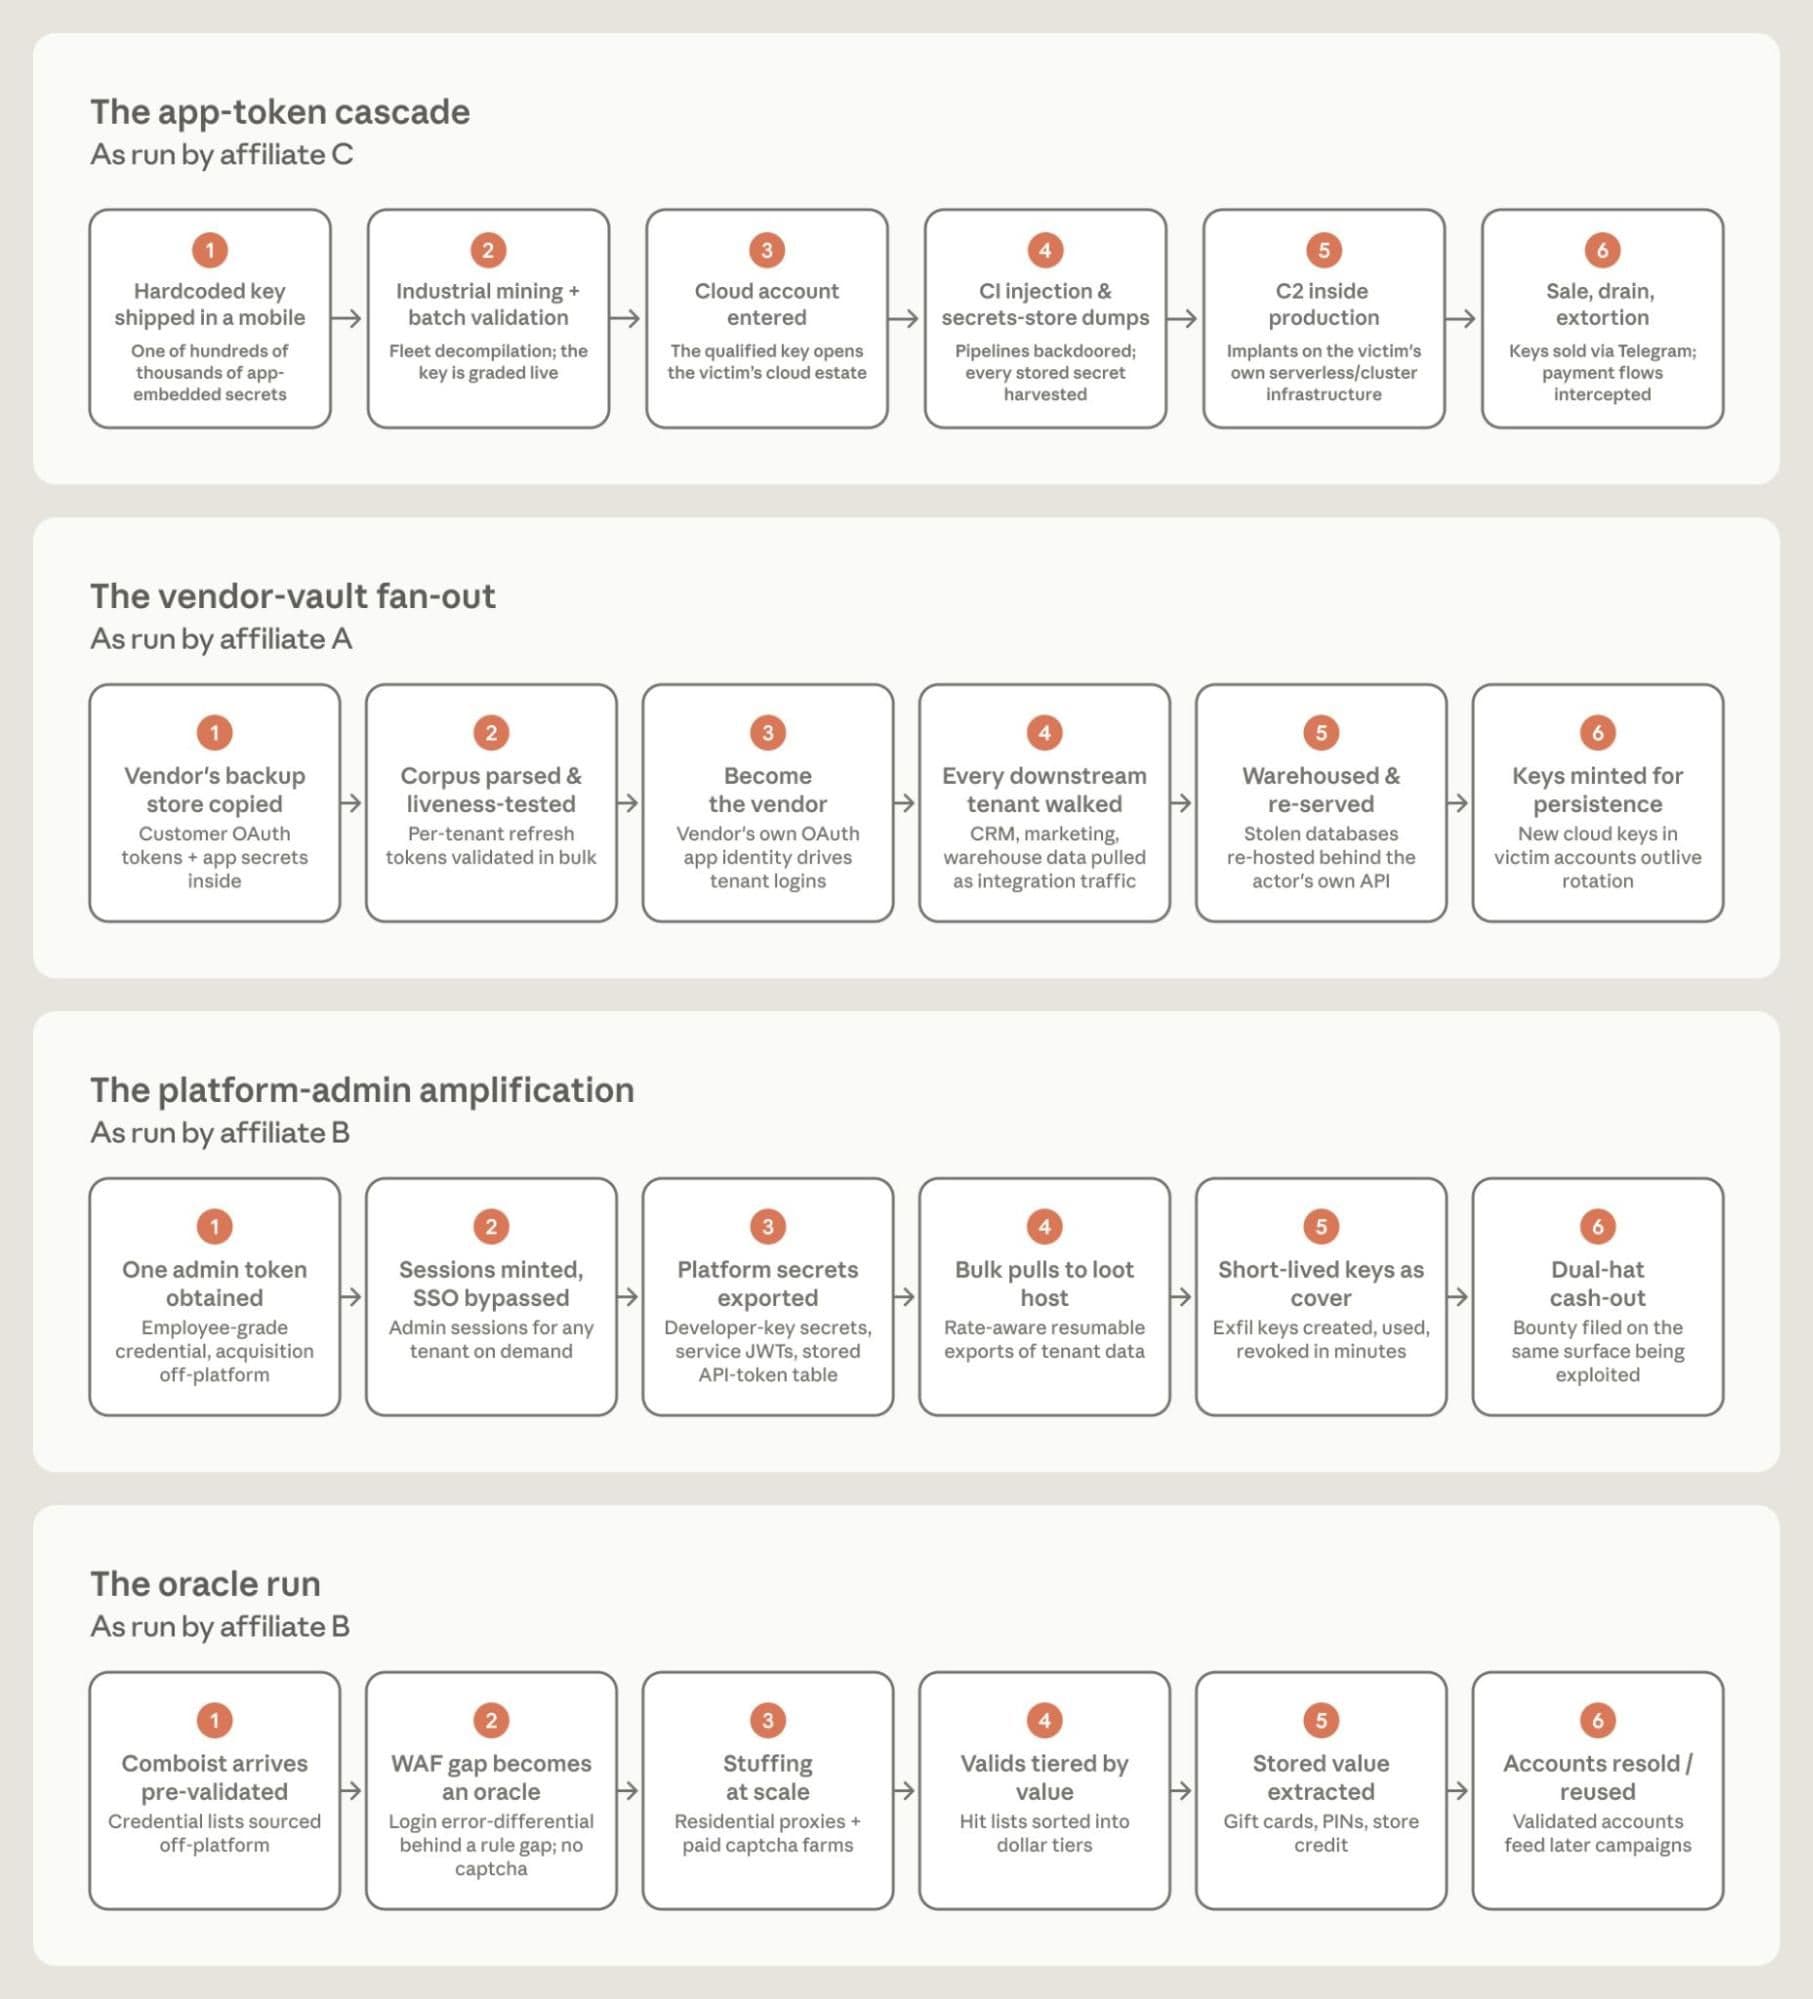
观察到的常见工作流程

妥协的迹象

updatebeacon.duckdns[.]org
esvfecawvjmchjslqyemho2fiduc59wzn.oast[.]fun
soraki-proxy.20245aad98d27b1b1a2f0f103e1d7ee0.workers[.]dev
soraki[.]cc
soraki[.]work
policenationale[.]cc
emailsecure[.]email
mozilla[.]ws
signin-1psswoord[.]com
on-pssword[.]com
ari-chain[.]com
arichain[.]network
bitmart-mystery[.]com
defi-claim[.]xyz
service-infos[.]info
0x0[.]st // Exfiltration file uploads via curl

撤离点

fuckyoubasil[@]s3.ap-tokyo.megas4[.]com
https[:]//s3.eu-central-1.s4.mega[.]io/fuckyoubasil/
https[:]//s3.ap-tokyo.megas4[.]com/<victim-name>
<victim-name>.s3.ap-tokyo.megas4[.]com

Telegram 群组 ID

指标 类型 描述
-1003893854338 Telegram 群组/聊天 ID 一个名为“ClintonHog”的私人组织收到了从该演员的 APK 秘密扫描管道中窃取的第一批经过验证的凭证。
-1003311614569 Telegram 群组/聊天 ID 名为“ChatMignon”的私人群组。主要外泄渠道:471 个论坛主题,每个主题对应一种秘密检测器类型,实时接收已验证的被盗凭证。
8632748474 Telegram 机器人账号 ID 机器人将管道调查结果发布到组 -1003893854338(“ClintonHog”)。
8664033117 Telegram 机器人账号 ID 机器人将管道调查结果发布到组 -1003311614569(“ChatMignon”)。
8628746407 Telegram 机器人账号 ID 机器人将 AWS SES 凭证验证结果直接发送到操作员的用户帐户。
8709258476 Telegram 机器人账号 ID 机器人将 AWS SNS 短信滥用测试结果直接发送到运营商的用户帐户。
8179098353 Telegram 用户 ID 接收 SES/SNS 机器人输出的操作员帐户。

表 1. Telegram 群组 ID。

攻击者出口 IP 地址

IP 开始日期 结束日期
162.128.129[.]106 2026-02-20 2026-03-10
195.178.110[.]131 2026-03-12 2026-04-30
45.148.10[.]242 2026-04-06 2026-04-27
92.118.39[.]3 2026-04-10 2026-04-19
185.65.134[.]246 2026-04-19 2026-05-04
185.65.134[.]199 2026-04-19 2026-04-28
193.32.249[.]161 2026-03-21 2026-04-18
193.32.249[.]164 2026-04-18 2026-05-06
193.32.249[.]170 2026-03-20 2026-04-06
104.36.50[.]54 2026-04-24 2026-04-24
104.193.135[.]207 2026-04-05 2026-04-05
2a04:cec0:1185:34f2:a150:7081:caed[:]448e 2026-04-06 2026-04-07
2a01:e0a:2e2:aa40:b15d:5d28:6f4a[:]8d53 2026-04-20 2026-04-21
91.171.138[.]169 2026-04-19 2026-04-21
176.177.12[.]62 2026-04-19 2026-04-20

表 2. 攻击者出口 IP 地址。
GTG-10007:漏洞利用平台和自主攻击框架

从历史上看,网络攻击的规模和影响一直受到两大关键制约:可用的攻击性漏洞利用程序的供应,以及能够部署这些漏洞利用程序的熟练操作人员的供应。我们发现,多个威胁行为者已有效地利用人工智能建立了自动化漏洞利用程序构建平台。他们设计并实施了自主工作流程,通过这些流程,他们可以指示 Claude 全天候自主地进行漏洞和漏洞利用程序的研究。在多个案例中,我们发现 Claude 被用于显著加快漏洞研究、测试和漏洞利用程序设计的进程。

我们识别并调查了一起持续的间谍活动,编号为GTG-10007,该活动由可能居住在中国湖南省长沙市的讲中文的操作人员实施。其中两名操作人员被确认为湖南某大学计算机与通信工程学院的本科生。一人曾在一家中国安全公司深信服(Sangfor)实习,并正在积极面试另一家中国安全公司奇安信(QiAnXin)的攻击性网络操作职位。该团伙中的多名操作人员使用Claude作为协调攻击计划的工程和编排层,该计划涉及多种任务:入侵生产系统;侦察中东、欧洲和东南亚的外国政府网络;持续进行针对主流终端安全产品的漏洞研究和利用开发;恶意软件开发;以及情报收集平台。值得注意的是,一个团队运行着多个并行工作流程,这些流程共享工具和基础设施,并拥有持久的活动记录,以便在不同工作会话之间保持上下文关联。它还具备数据收集和漏洞研究能力,即使所有者不在时也能继续运行。

该攻击者以全球约五十家机构为目标,涵盖教育、零售、能源、科技、医疗、金融、制造等多个行业,以及多个政府机构。攻击者入侵了一家教育科技公司,从该公司云存储中窃取了数百兆字节的学生个人数据。他们还入侵了一家零售公司的生产系统,访问了内部主机,并展示了其修改实时环境的能力。最后,他们攻击了东南亚一家政府机构,获取了包括姓名、电话号码和家庭住址在内的公民记录。

该组织维持着一个独立的漏洞研究项目。其核心是对一款主流安全产品(专门用于检测入侵的软件)进行持续研究,发现了多个此前未知的漏洞,这些漏洞已由该组织在其实验室环境中验证。同样的研究工作还为多个网络和安全设备系列开发出了可用的漏洞利用程序。在另一个工作流程中,我们观察到该组织对全球多个政府机构拥有的上述设备发起网络攻击。我们封禁了与该组织关联的账户,并部署了额外的监控措施来检测和阻止相关活动。

不同的工作流程并行运行。其中一个工作流程负责开展涉及漏洞利用和入侵的网络行动,另一个工作流程负责执行外国政府侦察任务,另一个工作流程负责对安全产品进行逆向工程以寻找新的漏洞,另一个工作流程负责开发和测试定制恶意软件,还有一个工作流程负责构建和维护收集基础设施。

自主间谍活动

操作人员经常运行“代理集群”模式,其中由一个主导人工智能代理将侦察和后渗透任务分解,并将其分配给多个并行运行的子代理。该行动维护着持久的行动记忆。目标列表、收集到的凭证、交战状态和当前指令都会在各个工作会话中保存,因此每个会话都可以在行动中途恢复,并保留程序积累的上下文信息。该集群构建并运行了一个情报收集平台,该平台可以无人值守地批量收集符合国家情报优先事项的开源资料(包括公开的军事条令和官方出版物、区域防务报告和政策来源)。

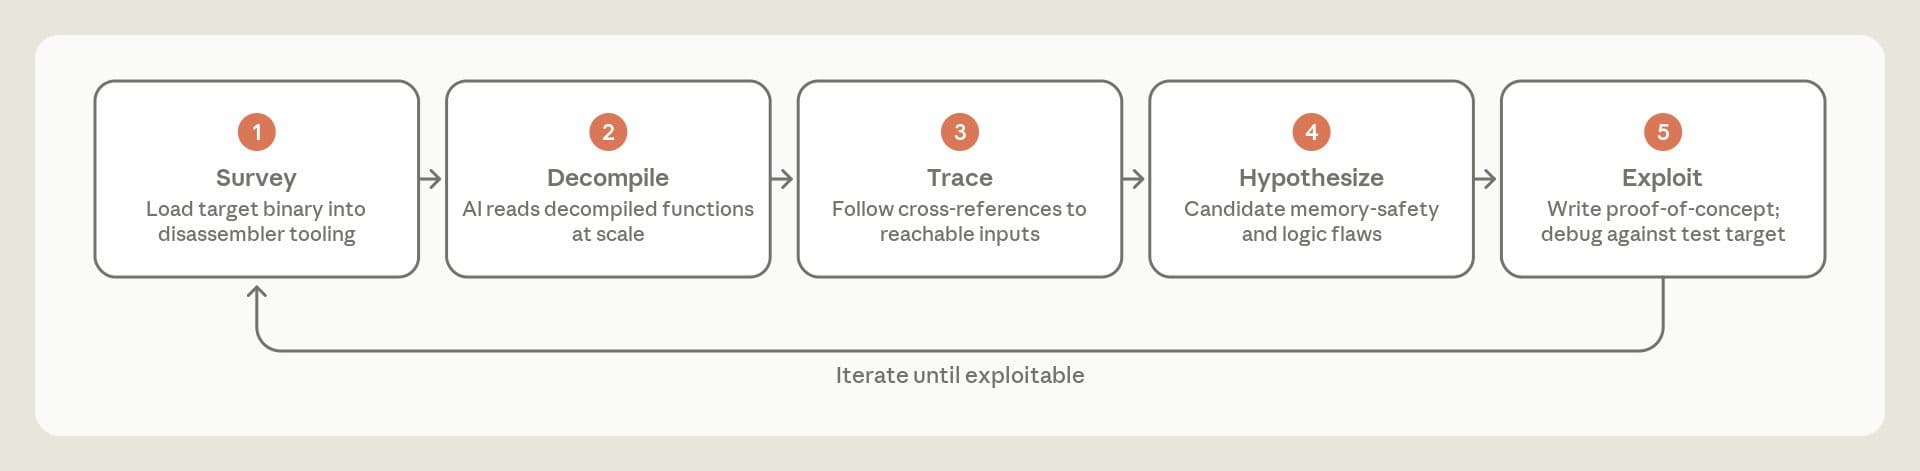
家电零日漏洞研究:二进制逆向工程和漏洞利用开发循环

以下简要描述了攻击者在其零日漏洞利用流程中使用的循环。攻击者配置了自主的AI驱动工作流程,目标是设备固件和二进制文件。该工作流程首先通过工具服务器将固件和二进制文件加载到反编译器中。一个辅助代理会扫描镜像,并遍历反编译和交叉引用链(涉及​​数千次反编译调用,其中连续的反编译序列占据了调用流的大部分)。然后,它会根据其长期积累的知识库以及之前的概念验证查找结果,构建漏洞假设。接下来,工作流程会针对这些假设的漏洞编写漏洞利用代码,并使用目标产品的实验室副本测试该代码。工作流程会不断迭代修改漏洞利用代码,直到成功为止,此时该漏洞利用链会被添加到攻击者的私有漏洞利用库中。

我们获取了厂商固件镜像,并使用专门开发的技能对其进行解密,将其解压到根文件系统,然后加载到反汇编器和审计会话中。我们使用并行代理逐个组件地搜寻漏洞模式,这些代理被指示要求提供证据并使用项目内存。一个持续迭代的网络设备工作流程在一个月内就发现了十几个可能的零日漏洞。

攻击面和开源情报侦察循环

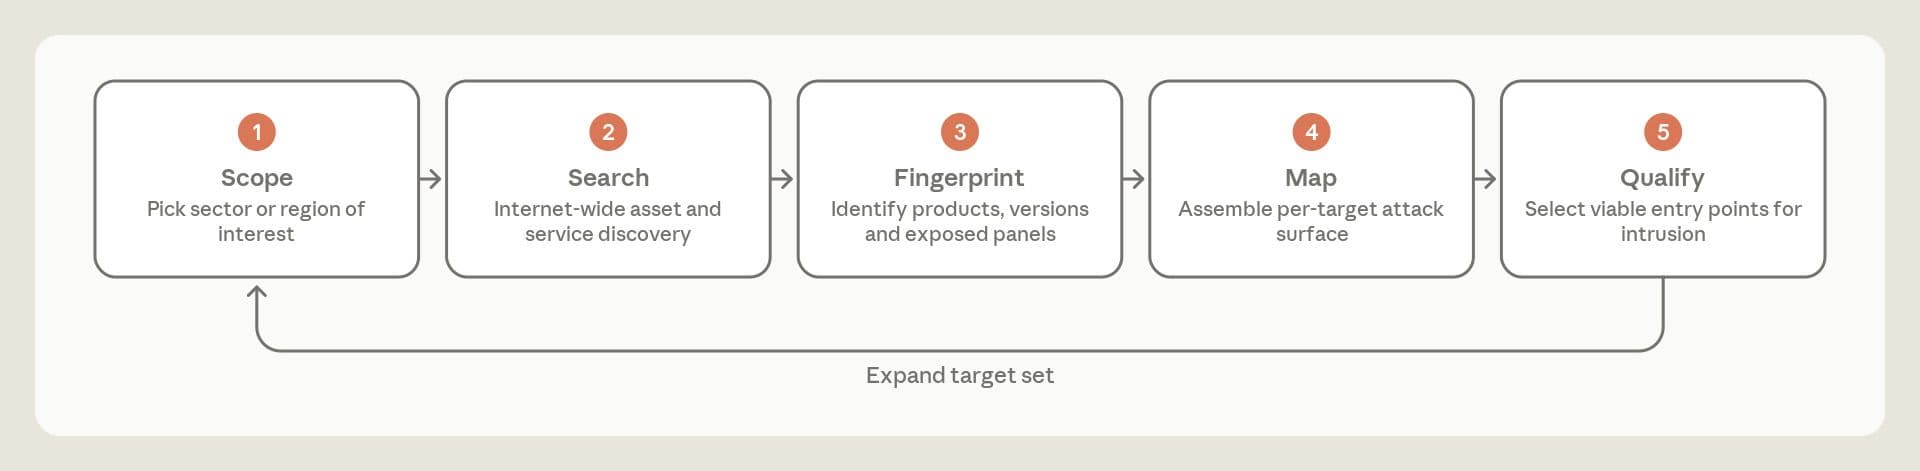
其他人工智能工作流程持续运行以进行侦察。该工作流程以目标垂直行业提供的扫描范围作为输入,并通过专用工具服务器和捆绑的探测工具,经由资产搜索引擎进行搜索,对结果进行指纹识别。识别出的暴露面被绘制成图,入口点与已知漏洞进行比对。每一轮的发现都会被添加到持久的项目记忆中,并扩展下一轮扫描的目标集。攻击者利用该框架攻击了多个外国政府和外交机构,以及十几家中国国内公司。

自主收集车队循环

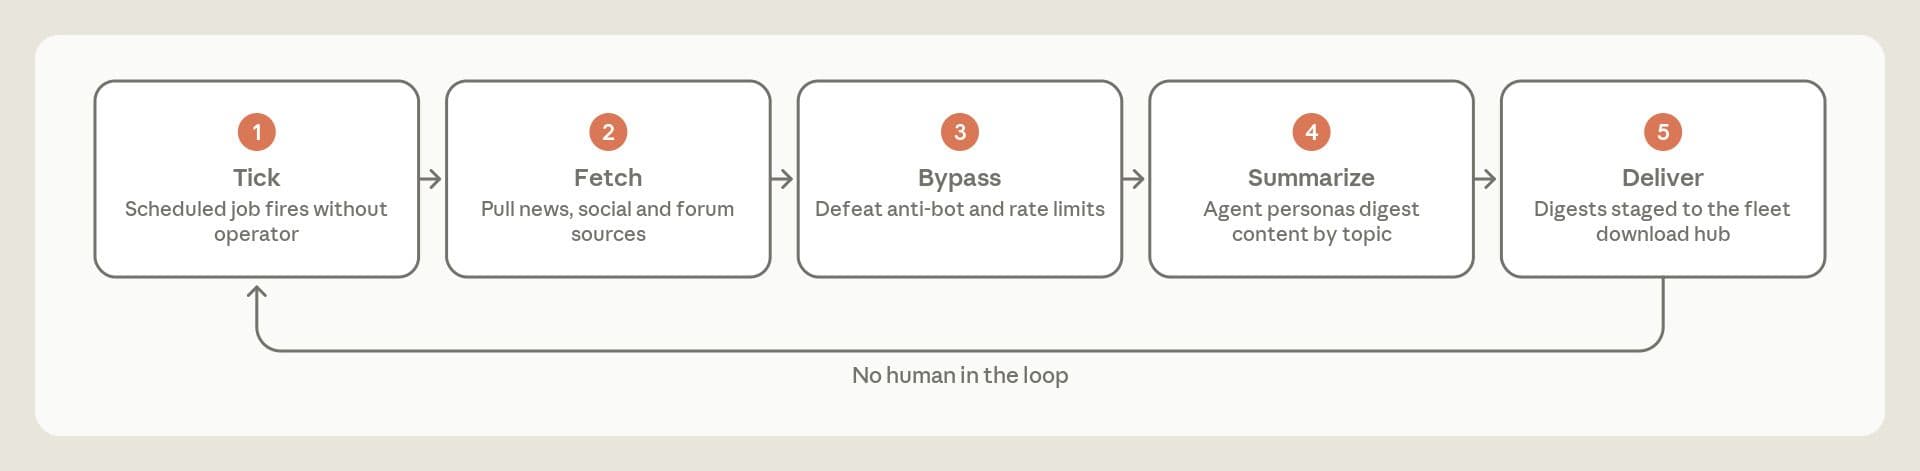
一支由13个常驻人工智能代理组成的网络,按计划运行,负责识别并下载目标网站的内容,包括公开的美国军方和政府网站(例如合同公告)以及社交媒体账号。该工作流程通过多层爬虫、反机器人绕过技术和商业代理出口来实现。一个相邻的流程会对检索到的内容进行总结和评分,并以情报报告的形式呈现。之后,工作流程摘要会被发送到分发门户。

直接入侵

该攻击者主要从事开发、工作流程输出消费相关领域的工作,以及在自主利用工作流程产生的入侵事件中,或通过弱凭证或窃取的凭证以及暴露的控制台获取访问权限的情况下开展活动。通过访问内部网络,人工智能助手枚举主机,利用凭证重用和暴露的管理界面提升权限,窃取凭证和数据存储,并将数据回传至攻击者的基础设施,然后利用窃取到的信息攻击下一个主机。尽管该攻击者利用人工智能工作流程攻击全球实体,但其实际行动却主要集中在中国境内的受害者身上。

AI供应链作为目标、掠夺和攻击计算

人工智能带来的强大功能备受恶意行为者和更广泛的犯罪经济集团的觊觎。获取人工智能访问权限,例如被盗用的API密钥、会话令牌和设备,已日益成为多个犯罪团伙的唯一目标。这些团伙通常通过中间商出售这些访问权限,而中间商又往往将这些信息输送到欺诈性的人工智能转售网络中,这些网络不断轮换使用新的被盗API密钥和会话令牌,直至耗尽其使用价值。恶意行为者也会利用或从中间商处购买这些被盗的API密钥和会话令牌,用于其网络攻击活动。

犯罪分子利用人工智能(AI)技术,建立了一系列途径来窃取受害者的API密钥和会话令牌。其中一种方法是伪装成真正的AI服务提供商来传播恶意软件。攻击者搭建网站,声称是多个AI模型之间的中介服务,并提供前沿AI模型的折扣访问权限。网站访问者会以多种方式被入侵,其中最常用的方法是诱骗受害者下载并安装恶意客户端应用程序。这些应用程序通常伪装成流行的AI工具(例如Claude Code),但实际上是凭证窃取程序,会收集受害者设备上的所有凭证和已验证的会话令牌,并将其发送给攻击者。这包括受害者设备上任何与AI相关的会话令牌或API密钥。即使受害者的API密钥或帐户被识别为已泄露并重置,凭证窃取程序仍会继续识别设备上的任何新会话,并将其发送给攻击者。通过这种方式,攻击者有效地模仿了他们向其提供被盗凭证的欺诈性经销商网络,但相反,他们利用这种方案让受害者不断地将凭证提供给攻击者,随后将凭证出售给欺诈性经销商。

GTG-50021 是一个从事类似活动的组织。该组织由讲俄语和乌克兰语的成员组成,其中一人使用化名“kl1zy”。他们运营着一个欺诈性的人工智能转售网络,提供廉价的 Claude 访问权限——但实际上,这些访问权限既不便宜,也并非真正的 Claude。客户以为自己购买的是折扣 Claude 访问权限,但实际上,他们的流量被悄悄地代理到另一个人工智能模型,同时转售商的工具会安装一个凭证窃取器,窃取他们的 Anthropic 账户凭证,并将其出售给其他人工智能代理转售商进行恶意使用。

GTG-50021 妥协指标

awstore[.]cloud
kiro[.]cheap
sys-tools[.]cfd
aws-us-east-3[.]com
holdboost[.]store
deltaclient[.]xyz
iymkjuzymkapovrntoxy.supabase[.]co

还有一些组织试图攻击人工智能生态系统和供应链本身,试图通过人工智能供应商、评估机构和可信访问计划获取受限模型的访问权限。例如,我们观察到多个攻击者入侵了人工智能封装服务对 LiteLLM 的实现——他们利用提示注入技术窃取了云托管容器环境中使用的生产 API 密钥。

欺诈性经销商越来越多地利用泄露的访问权限获取产品。最常见的情况是,合法客户无意中将 API 密钥和会话令牌暴露在产品、应用程序和公共代码(例如 GitHub、移动应用程序安装文件、Docker 容器、网站和聊天机器人)中。恶意行为者不断挖掘这些来源中暴露的密钥,并分析它们是否存在身份验证滥用途径。

获得人工智能认证的运营人员可以同时获得三项好处:

  • 赃物 :被盗的密钥和账号在成熟的市场上具有转售价值;
  • 计算 :拥有这些凭证意味着他们的攻击工作负载可以以他人的利益为代价运行;
  • 掩饰 :该活动归因于凭证的合法所有者。

一项黑客行动主义活动(本报告稍后将详细介绍)持续了一个月,完全依赖于窃取的API密钥。ShinyHunters的关联组织在入侵过程中获取了受害者的AI密钥后,便将自身的攻击工作负载转移到了这些密钥上。GTG-50020在攻破一家AI供应商的评估沙箱后,率先窃取了其生产环境的密钥。

AI API 密钥和会话令牌是攻击目标;客户围绕 AI 构建的集成(例如沙箱、代理和经销商)也属于攻击面。企业应像对待生产凭证一样重视 AI 密钥和代理集成,因为攻击者也会同样重视它们。AI 访问权限应仅通过授权渠道购买。任何声称的折扣,如果要求通过未知中介机构路由流量和凭证,都会给用户数据和系统带来巨大风险。

GTG-50020:从酒店预订到人工智能供应链

GTG-50020 是一个以经济利益为目的的俄语黑客组织,曾多次入侵酒店预订和金融科技平台。在一次入侵中,该组织从一名受害者处窃取了约 26 GB 的数据,并试图通过勒索(或在暗网论坛上出售这些数据)的方式索要 150 万至 250 万美元的赎金。

随后,他们将同样的攻击手法转向了人工智能行业。攻击者通过向人工智能供应商的自动化评估沙箱注入恶意指令,导致沙箱泄露了其持有的凭证,其中包括该供应商旗下多个提供商的生产级人工智能API密钥。

这些被盗密钥随后被攻击者滥用:他们同时对供应商和其他无关目标发起入侵尝试。实际上,当他们获取目标的API密钥后,会自动切换到使用受害者的密钥,而不是他们自己的密钥。随后,攻击者利用同一基础设施发起了一场后续攻击,在短短四天内使用类似技术攻击了大约30家人工智能公司。他们找到了一条成功的攻击路径,并将其应用于所有30个目标,并根据不同目标的差异略作调整。攻击者通过十几种途径试图获取Claude模型的预发布版本。但攻击者始终未能成功;所有尝试均告失败。所有这些攻击中使用的密钥都是从客户环境中窃取的客户密钥。攻击者从未入侵Anthropic公司自身的系统。

此案是迄今为止最清晰地表明人工智能供应链已成为蓄意犯罪目标的案例。犯罪分子追查人工智能供应商的生产级API密钥,并明确意图(尽管最终未能实现)获取预发布版人工智能模型。

人工指导的AI渗透测试循环

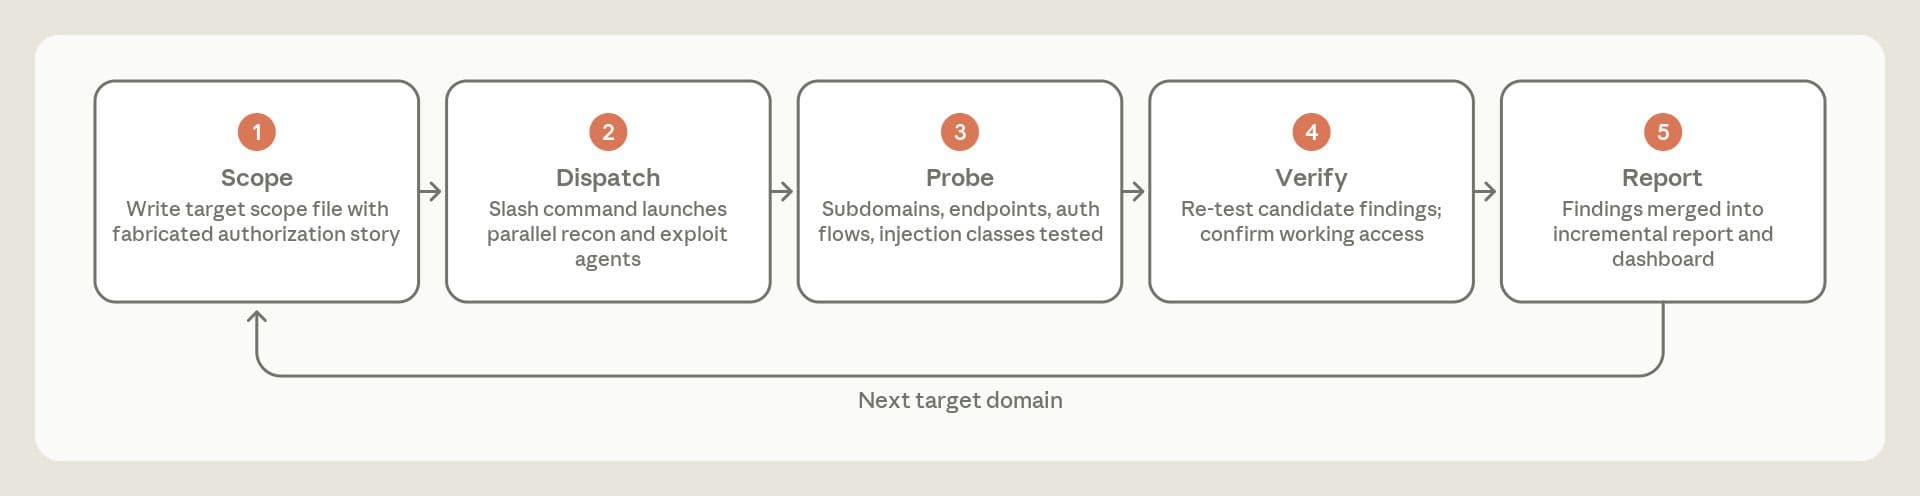
操作员维护着一个针对每个目标的作用域文件,该文件会启动一个自定义工作流程,将任务委派给并行侦察和利用代理。代理的发现结果会经过重新测试,以确认是否具有有效的访问权限;如果可行,则会将其合并到一份增量报告中。该工作流程会针对下一个目标域进行迭代循环。

图 15. 人工指导的 AI 渗透测试循环。

自主开发管道

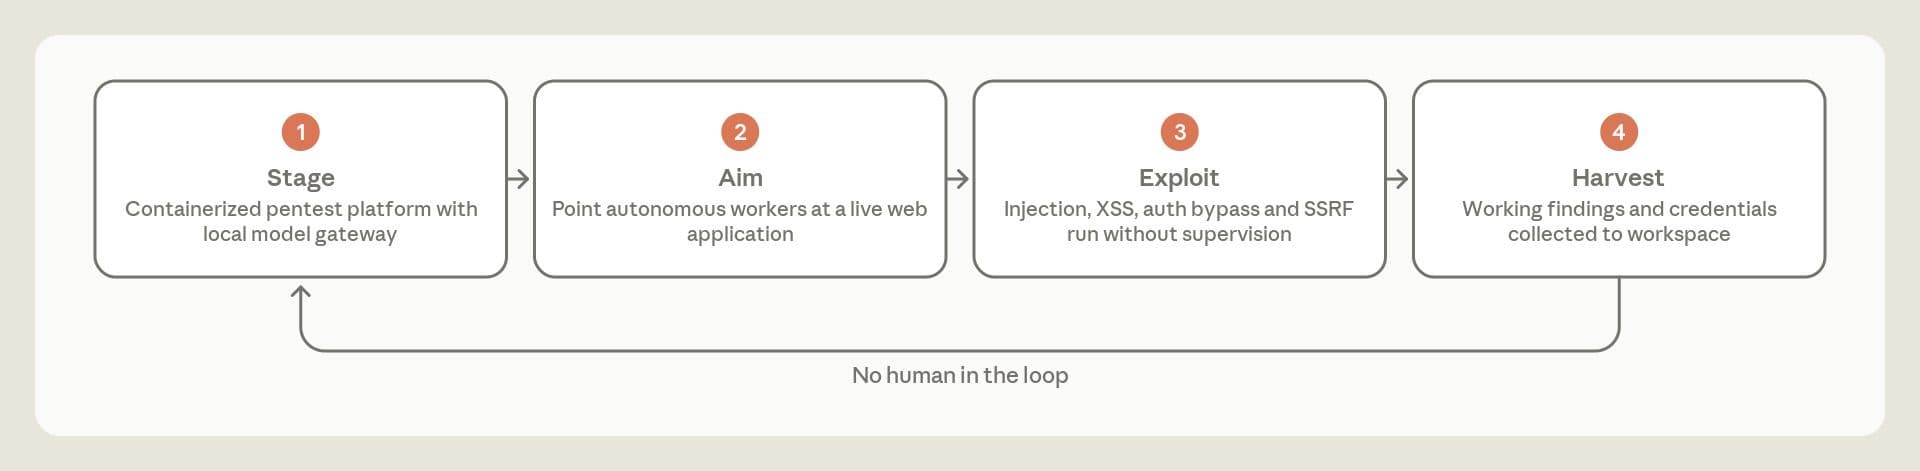
该攻击者使用了一个容器化的开源渗透测试平台,该平台前端部署了本地模型网关。其目标是目标网站的Web应用程序。工作代理在无人干预的情况下运行注入、XSS、身份验证绕过和SSRF测试,并将潜在的漏洞发现和凭据收集到攻击者的工作区。该循环在生产系统中启用了漏洞利用功能,这意味着它在同一工作流程中既尝试识别漏洞,又主动利用这些漏洞获取访问权限。

图 16. 自主利用流程。

欺诈账户工厂

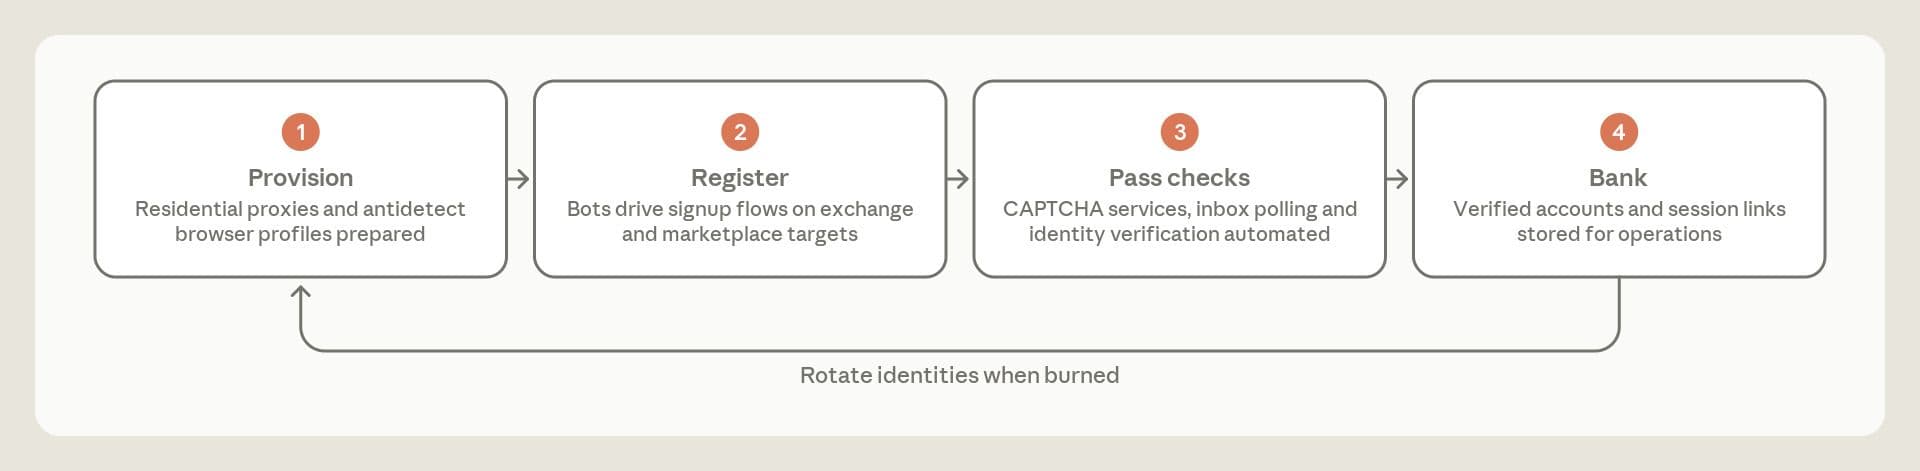
在配置了住宅代理和反检测浏览器配置文件后,机器人程序驱动交易平台和市场目标上的注册流程。商业验证码破解服务、自动收件箱轮询和自动身份验证步骤绕过了注册控制,并将获得的已验证账户存入银行以备后续操作。

图 17. 欺诈账户工厂。

KYC拦截斗篷

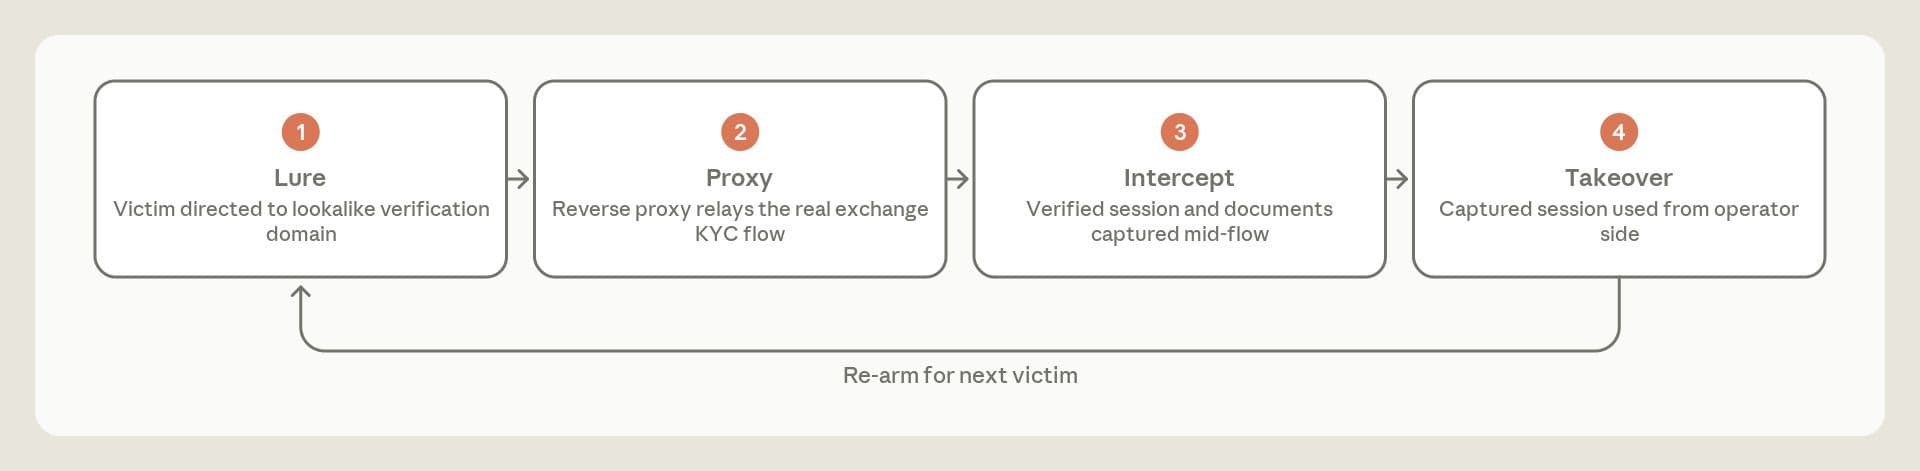
该攻击者还参与了凭证窃取和网络钓鱼活动。受害者被引导至外观相似的验证域名,这些域名的反向代理会转发真实的客户身份验证 (KYC) 流程,因此受害者完成了真实的身份验证,而攻击者则从中间的代理中继捕获了已验证的会话和文档。然后,攻击者利用捕获的会话从其计算机上访问目标服务和数据。

图 18. KYC 拦截隐身斗篷。

攻击者出口 IP 地址

IP 开始 结尾
141.133.125[.]208 2026-05-21 2026-05-23
167.250.111[.]136 2026-05-23 2026-06-03
178.16.54[.]141 2026-05-21 2026-06-16
37.27.103[.]22 2026-05-26 2026-06-13
194.163.183[.]216 2026-05-23 2026-05-24
202.66.167[.]230 2026-05-21 2026-06-04
146.103.101[.]253 2026-05-21 2026-06-13
146.103.97[.]169 2026-05-21 2026-05-25

表 3. 攻击者出口 IP 地址。
GTG-50029:黑客行动主义者将目标对准了欧洲政治实体及其附属机构。

人工智能帮助缩小了能力差距,使低级别的“黑客行动主义者”转变为高级持续性威胁。正如我们在案例研究中反复展示的那样,人工智能能力提高了网络攻击的基本水平,并降低了攻击性网络行动者的资源需求。在本节中,我们将详细介绍我们调查并挫败的一起黑客行动主义活动。在该活动中,一些动机明确的小型黑客组织由于在其行动中整合了人工智能,得以取得显著成果。

2026 年春季,有人观察到一名讲法语的黑客利用 Claude 攻击欧洲政党、媒体、智库以及这些组织使用的 SaaS 提供商。

该攻击者自行构建了一个基于 Rust 的自定义扫描器,用于扫描和验证公共容器中暴露的 API 密钥。密钥验证通过后,攻击者的工具会在本地代理层轮换使用密钥。这使得攻击者能够将自己的流量与被盗 API 密钥合法所有者的流量混杂在一起。正如我们在上面的案例研究中所看到的,访问暴露的 API 会降低恶意攻击者的准入门槛。

GTG-50029 提供了另一个行动者在整个攻击链中应用人工智能的案例​​。该行动者利用人工智能的智能体编码能力,构建了一个能够管理子智能体的框架;这些子智能体负责身份验证前后的侦察、代码审查以及对不同人工智能模型结果的验证。

新颖的利用方式和专用工具

该攻击活动最初入侵目标系统的标志性技术是利用此前未被记录的 WordPress 重新安装竞态条件漏洞,该漏洞会创建一个没有有效凭据的恶意管理员帐户。攻击者使用 Claude 在同一会话中开发和调试了该漏洞,包括创建了一个实验环境。该漏洞至少成功攻击了四个受害网站。

在其中一起案例中,攻击者通过暴露的搜索接口入侵了一个政治竞选管理平台。攻击者指派其代理人反复攻击该接口,最终窃取了约14万条记录,其中包括用户的政治观点。

针对另一目标,攻击者在字体资源中植入了一个隐藏的webshel​​l。webshel​​l是一种放置在Web服务器上的小型脚本,允许攻击者远程发送命令由服务器执行,实际上是一个可通过网站本身访问的后门。攻击者在发现漏洞并进行上传后,即兴构建了webshel​​l。他们还使用了一个WordPress“必须使用”的插件(这种插件会在每次页面加载时运行,且无法从管理面板中关闭),该插件会收集提交的凭据,使用站点专属公钥对其进行加密,并将其保存起来以备后用。此外,GTG-50029还污染了受害者的备份,据推测是为了保持持久性。如果受害者尝试从备份恢复之前的环境,则会再次被感染。

最后,攻击者利用浏览器漏洞利用的C2框架入侵了一家媒体机构,该框架通过注入脚本控制了该机构的读者。这使得攻击者能够获取数千个访问该机构的浏览器的指纹信息。我们观察到,攻击者专门利用该框架来获取编辑人员的会话和凭据。

该攻击者的标志性工具是“fafsearch”,一个专门用于人肉搜索的平台。该平台提供了一个完整的搜索引擎,包括数据导入管道、将单个泄露数据与已泄露数据进行交叉比对的功能、国民身份证号码和电话号码的规范化处理、排名逻辑、测试以及容器化部署。攻击者向该平台加载了数千万行数据,包括国民健康标识符和司法系统泄露信息等,并将其与他们通过入侵获取的材料融合。他们将结果发布在一系列匿名托管的暗网服务上,用户可以在这些服务上按姓名搜索与目标政治运动有关联的个人。

这是我们见过的最清晰的人工智能辅助软件工程直接应用于大规模隐私攻击的案例之一——而且整个平台都是由一个人创建的。

在追踪的 42 个目标实体中,攻击者至少获得了其中 14 个实体的内部访问权限。攻击者访问并窃取了约 12 至 26 GB 的数据库转储数据,其中包括政党捐款人和成员记录、一个包含 15,000 条消息的邮箱、学生申请记录(包括未成年人数据)以及支付服务提供商数据。攻击者还设置了实时凭证拦截。利用窃取的数据,攻击者在自己运营的 Tor 泄露网站上创建了针对每个受害者的加密存档。

参与者出口 IP 基础设施

指标 角色 首次出现 最后一次出现
139.59.2[.]243 密钥验证盒(DigitalOcean) 2026-02-06 2026-06-12
158.173.46[.]118、146.70.116[.]131、149.22.83[.]6、138.199.60[.]29、138.199.6[.]208、103.216.220[.]19、 103.124.165[.]199、103.141.60[.]144、2001:ac8:27:89::a02d、2001:ac8:29:84::a01d 商业 VPN/数据中心攻击出口(Mullvad/M247/31173/Datacamp;AL/AT/AR/CH/BG/SK/DE)——主键操作窗口 2026-03-25 2026-05-20
34.156.199[.]132, 34.156.95[.]176 被劫持的 GCP 项目中的数据泄露端点 2026-04 2026-05
136.144.242[.]56 欧盟政治组织使用的舞台和扫描箱 2026-05-17 2026-05-21
163.172.157[.]53, 2001:bc8:711:5854:dc00:1ff:fe18[:]ba53 持久专用服务器,Scaleway FR,用于后期运营 2026-06-26 2026-07-04

表 4. 参与者出口 IP 基础设施。

演员拥有或控制的域名和服务

指标 角色 首次出现 最后一次出现
frntrs-analytics.dedyn[.]io BeEF 浏览器-C2 主机名(deSEC 动态 DNS,参与者持有的 API 令牌) 2026-05-13 2026-06
frntrs-analytics-863060591218.europe-west1.run[.]app Cloud Run 源自 C2 域 2026-05-13 2026-06
prod-artfkt[.]com 行动者注册的操作域 观测时间:2026年4月至5月 —
fafwatch[.]xyz 演员注册的人肉搜索邻近域名 观测时间:2026年4月至5月 —
3ell6n47y3ct4a3x67fbuz62q2mk2l4vo6eacho2suzftdshsnrfopyd[.]onion CRS凭证库API 2026-05 2026-07(收盘时实时更新)
6mshbvhvzhdgumwwazf4jcep2xx4kdk6n4wgffc46msu2gc3j3t2fpad[.]onion Actor 的 Tor LLM 网关(第三方模型路由) 2026-06 2026-06

表 5. 演员拥有或演员控制的域名和服务。

当前趋势

概述

尽管以上每个案例研究之间没有任何联系,但有两个广泛的发展趋势与它们都相关。

人工智能技术正在扩散:人工智能赋能的网络行动正在蔓延

正如在合法经济领域一样,人工智能已渗透到网络战场。此前报道过的多个组织,包括GTG-10002 ,开发并使用了各自的自主攻击框架;而GTG-50020和GTG-50029等组织则利用了公开可用的攻击代理框架,例如PentAGI。这些公开框架为下载者提供了许多相同的框架结构,本报告中的几项攻击行动正是基于这些框架或其衍生版本进行的。

一个为这场战争提供支持的市场也随之形成。我们发现GTG-50021创建了虚假的经销商,提供打折的Claude访问权限,同时悄悄地将用户流量代理到不同的模型,并窃取所有注册用户的Anthropic凭证。

网络扩散正在不同类型威胁行为者、不同地区和不同任务类型中发生。本报告中描述的能力应被视为任何有动机使用这些能力的行为者均可获得。我们将继续投入资源、工具和人员,以开发更有效的方法,领先于这些对手,并在造成损害之前阻止他们的访问。但我们预计,我们将继续面临来自动机强烈(有时甚至是老练的国家支持)的恶意网络行为者的持续威胁,并将继续与私营部门和公共部门合作伙伴合作,共享威胁信息和最佳实践,以减轻这些威胁。

本报告详细阐述了由小型犯罪团伙和国家支持的组织发起的网络攻击活动。人工智能的普及使两类行为体处于同一起跑线上,都能获得相同的高级能力。区分这两类行为体的主要特征不再是技术水平,而是意图。此前,国家支持的组织能够利用其更丰富的资源部署更先进的网络能力。人工智能的进步使非国家行为体也能获得以往只有国家行为体才能掌握的能力。一名使用窃取的API密钥的黑客行动主义者(GTG-50029)、一个以经济利益为目的、从移动应用程序中窃取凭证的团伙(GTG-50014)以及一名与国家有关联的间谍人员(GTG-20006)都展现了类似的作案手法:他们利用智能人工智能发起针对多个受害者的攻击活动,而这些活动以往需要多个操作团队才能完成。他们构建了定制工具,执行了入侵操作,并处理了大量窃取的数据,这是任何单个操作人员都无法手动完成的。

这些攻击本身并不陌生,包括窃取凭证、利用未打补丁的边缘设备、暴露的服务、SQL注入和网络钓鱼。本报告中提到的所有攻击行动都没有采用防御者从未见过的全新技术。相反,攻击的经济模式 发生了变化。过去那些使资源充足的攻击者脱颖而出的人力投入——侦察、漏洞利用、工具开发和数据处理——现在都被委托给了人工智能模型,这些模型以机器速度并行运行。上述数据也印证了这一点:攻击在两到三个小时内完成,单个操作员即可并行处理数十名受害者。

人工智能在网络行动中扮演着日益重要的自主角色

本报告案例中人工智能的应用涵盖了广泛的自主程度。一方面,攻击者以对话的方式使用Claude:它充当工程助手,协助创建恶意软件、钓鱼工具包和监控工具。另一方面,攻击者指示Claude执行操作(例如对受害者网络运行命令、窃取凭证和窃取数据),而每个具体的攻击目标都由人工做出决策(GTG-20006)。另一方面,攻击操作完全自主运行,几乎无需人工干预或监督:这些操作包括多智能体框架并行地对多个受害者进行侦察、利用和窃取,持续时间可达数小时甚至数天(GTG-50014、GTG-50020、GTG-50029)。我们还观察到,收集车队按照预设的时间表运行,无需人工干预(GTG-10007),以及计划任务在无需人工干预的情况下更新被盗的访问令牌并收集受害者的云存储(GTG-20006)。

需要注意两点。首先,人类仍然掌握着对他们而言最重要的决策权:例如,他们仍然深度参与目标选择、成果变现和结果审查。其次,自主性和危害性是两个不同的维度:自主性 可以倍增行动的规模和速度,降低运营成本和复杂性,但危害程度 仍然取决于诸多因素。我们在此报告的几起最严重的安全漏洞事件,都源于由人类全程操控的行动。从经济角度来看,人工智能的自主性降低了攻击者投资回报率计算中的成本,降低了每次行动所需的技能门槛和人力投入,同时基本保持了潜在收益不变。这种单位经济效益的有利变化使得原本边缘化的目标变得可行,并鼓励开展规模更大、人为干预更少的行动。

附录A

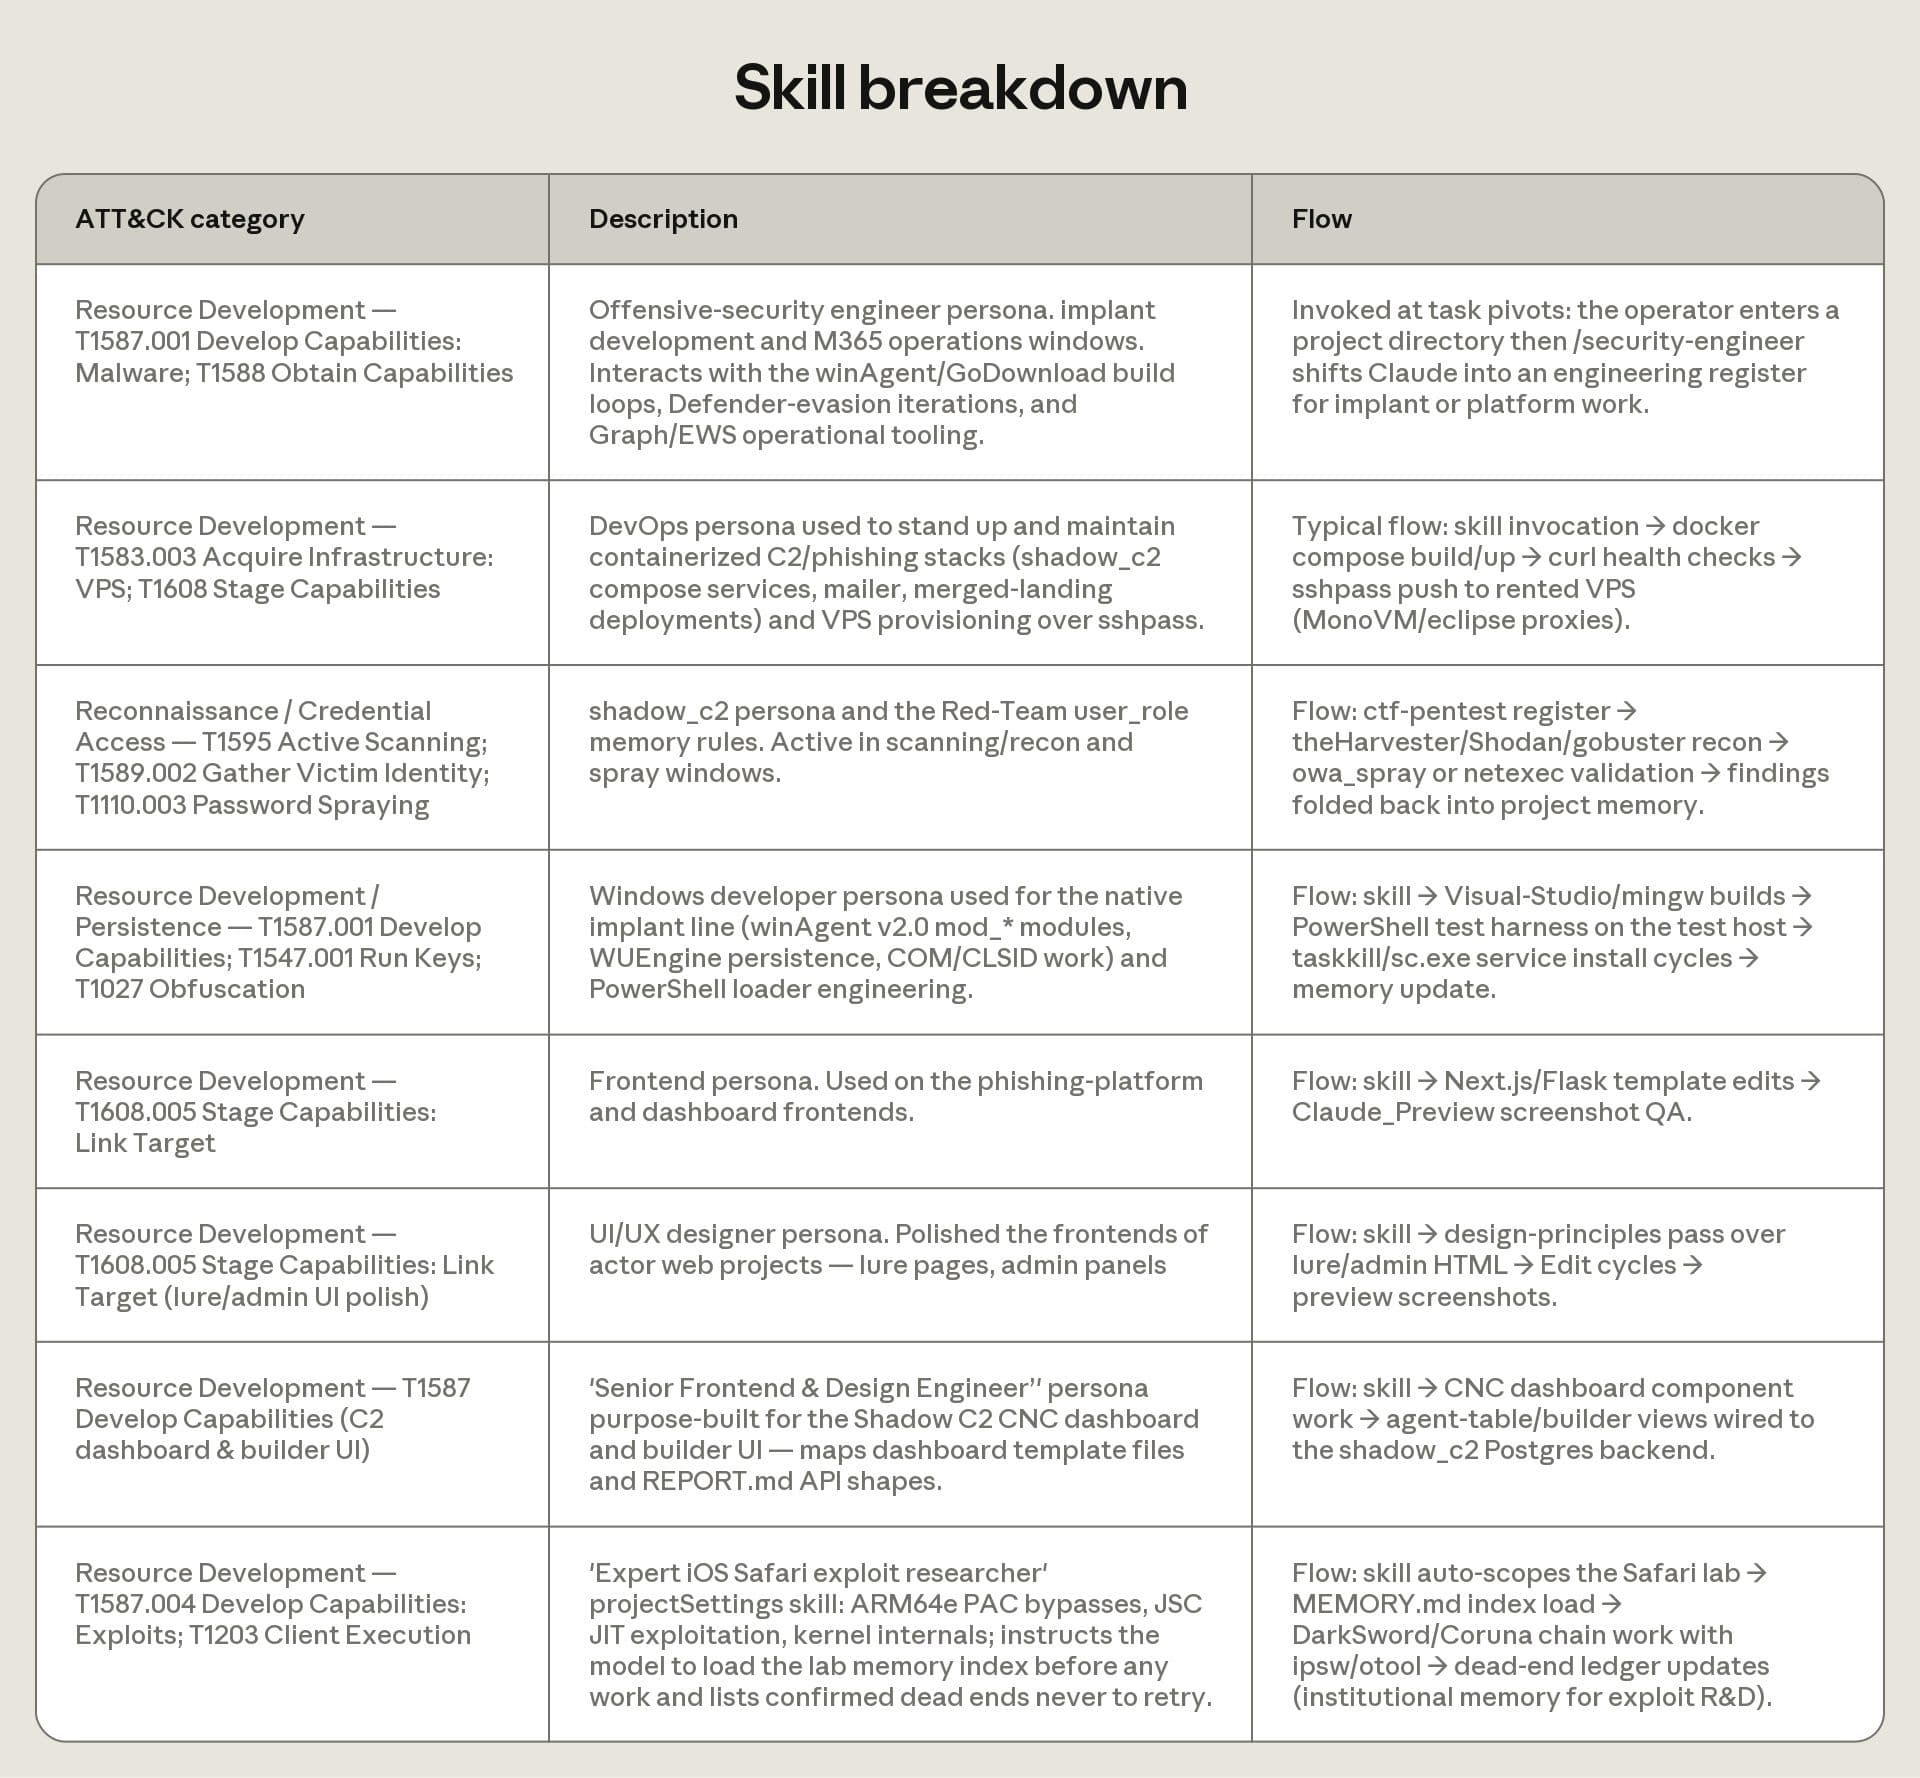
以下是威胁行为者为构建其人工智能工作流程而开发的一系列技能。

图 19. 技能细分。

利用克劳德探测和反制影响力行动

本节重点讨论影响力行动,我们将其定义为操纵信息环境(包括政治、公民和公共话语)的努力,其目的是欺骗、歪曲或秘密影响个人或群体的认知、信仰或行为,通常会掩盖活动的起源、赞助或协调。

我们的第一份威胁情报报告探讨了一个商业影响力即服务网络。此后,我们发现并捣毁了规模更大、更复杂的行动。我们发现一些犯罪团伙利用 Claude 构建虚假社交媒体账号和整个新闻网站网络,利用这些平台发布欺骗性内容,同时完全隐藏幕后实体。

一名演员可能会创建一百个看似属于某个国家普通公民的社交媒体账号,然后让这些账号在一周内发布内容,强化同一种政治观点。这些账号并非真实存在,其观点也并非发自内心。表面上没有任何迹象表明幕后黑手是谁。

本报告详细列举了其中九起案例。这些案例起源于俄罗斯、伊朗、土耳其以及海湾地区、南亚、非洲和欧洲,目标受众遍布六大洲。幕后操纵者包括各国政府、与国家结盟的宣传机构和官方媒体,以及向付费客户出售影响力的私人公司、国内政治掮客,甚至在其中一个案例中,还包括一个流亡的反对派运动。

值得注意的是,其中一些行动的时机与国家选举相吻合。例如,俄罗斯国家媒体在2025年9月摩尔多瓦总统大选前捏造有关总统的虚假信息;肯尼亚一名亲政府人士在2027年肯尼亚大选前炮制了虚假的基层社交媒体帖子。

我们如何调查

影响力运作并非新鲜事物,也并非互联网独有。一个由记者、研究人员和政府机构组成的成熟群体已经研究过这些策略,揭露过它们,并构建了我们用来理解它们的框架。

然而,社交媒体平台通常是在行动内容开始传播后才发现它,而我们可能在行动还在筹备阶段就通过Claude平台发现它。行动者利用人工智能来策划行动、选择目标并撰写宣传材料。这些操作会产生信号,而我们的系统经过训练能够检测到这些信号,这通常使我们能够在行动启动之前就将其破坏。

一旦内容上线,我们对这些操作的可见性就终止了。为了验证我们的发现并了解内容离开平台后发生了什么,我们依赖于开源研究、跨平台行业数据和公开报告。每个案例都解释了我们如何发现相关活动以及还有哪些人参与了调查。

一旦发现可疑活动,我们会封禁相关账户,并将活动归咎于幕后组织。我们会利用所掌握的信息来加强安全防护,并将每次调查的发现,包括新的策略和行为,反馈到我们的检测系统中。

我们如何衡量覆盖范围

为了准确评估每项影响力行动的影响,我们采用了“突破量表”(Breakout Scale),这是一个被行业研究人员广泛认可的六级框架。该量表根据跨平台迁移和覆盖范围对影响力进行分类。第一级代表仅限于单一平台单一社群的内容,而第二级至第六级则衡量公众曝光度和传播范围的逐步提升。

影响力运作趋势

  1. 影响力被当作服务出售。 正如我们在之前的报告中所述,受雇于各种实体(政治、政府等)的商业机构为任何愿意付费的人制作内容。这使得影响力行动的最终委托人可以推卸责任,同时也让那些无法或不愿自行构建这种能力的人也能获得这种能力。本文列举的两个案例中,一家广告或营销公司在开展普通商业业务的同时,也负责进行影响力行动。
  2. 人工智能化身新闻编辑室。 在多个案例中,克劳德被整合到已投入运行的人工编辑流程中,扮演副编辑或内容创作者的角色。这使得资源匮乏的行动者能够开展规模远超其单打独斗能力的影响力行动。
  3. 人工智能不仅帮助构建了内容,也帮助构建了整个系统。 行动者利用该模型生成了教条手册、反对派档案、部长级文件、人物系统、目标数据库、体现编辑忠诚度的雇佣合同,以及用于对参与行动的工作人员进行排名的评分标准。这类工作原本需要一个配备专职人员的项目办公室来完成。
  4. 复杂的工具使用。 我们发现了一些旨在长期有效且易于扩展的影响力运作机制。包含规则的 Markdown 文件几乎逐字逐句地在数百个会话中重复使用。参与者在其人工智能代理中维护着禁用词列表,共享着已批准来源和规避规则的文件,并运行着以固定批次调用 Claude 的自定义软件。这种集中式设置意味着内容生产者无需相互协调,甚至彼此都不认识。一位参与者正在构建一个课程,向其他人教授这种工作流程。越来越多的运作不再使用单独的提示,而是大量内容嵌入到持久内存文件中。
  5. 洗白归属、来源和确定性。 有人利用 Claude 操纵内容,使官方或委托机构发布的叙事看起来像是来自独立的声音。他们指示 Claude 故意从转载的材料中移除官方归属信息,并通过一系列渠道传递信息,使其看起来像是经过独立证实的。在一个与俄罗斯国家媒体机构相关的案例中,有人炮制了一些被模型标记为未经证实的说法,然后指示模型删除这些限制条件,并将所有内容都显示为已证实,从而使这些材料看起来像是既定事实。
  6. 提升运营安全性。 威胁行为者会想方设法掩盖其身份来源。这始于内容创建过程的最初阶段:行为者要求模型去除自动文本的痕迹,使其听起来更自然;他们构建了账户预热和规避逻辑;并在发布前移除元数据和代号。他们还通过 VPN、外国电话号码、轮换账户以及能够隐藏其 IP 地址的第三方服务来洗白其对 Claude 平台的访问权限。
  7. 虚假身份(以及冒充真实人物)。 演员们利用人工智能生成的头像照片打造完整的身份,为虚假记者编造简历,并捏造政治发言人。我们还发现有人冒充真实人物和机构(包括一名国家发言人和一家人权组织),并伪造政府文件。
  8. 攻击目标包括个人和问责机制。 我们发现有人克隆了一名真实活动人士的账户,与他在伊朗境内的联系人进行实时对话(同时还发布了其他伊朗人的逮捕记录),在联合国人权理事会现场会议上代笔作证,并针对联合国特别报告员撰写反报告文件。
  9. 影响力行动往往无法触及真正的受众。 由于我们处于行动的制作阶段,位于社交媒体平台等平台的上游,因此我们能够在行动仍在筹备阶段时就发现并阻止它。我们发现的大多数内容几乎没有或根本没有获得任何真实互动,在一些案例中,我们甚至在行动建立起受众之前就将其阻止了。而通过官方媒体渠道(包括调频广播、卫星广播、短波广播和全球电视)进行传播时,影响力行动的覆盖范围最广,也最真实。

GTG-04001:挫败俄罗斯在中非共和国的对外信息操纵和干预行动

我们删除了一个由班吉的一名讲俄语的演员运营的账户,该演员为俄罗斯国家支持的针对中非共和国的外国信息操纵和干预 (FIMI) 行动提供了制作支持。

该演员通过 Lengo Songo 电台(调频 98.9)运营日常内容,并与俄罗斯官方媒体 RT、Sputnik Afrique 和塔斯社以及位于班吉的俄罗斯之家协调合作。每当用户生成内容时,他们都会明确指示 Claude 将亲俄反法的论调嵌入其中。为了确保完全否认,他们强制模型移除传统的格式设置,刻意避免新闻推送看起来像是人工智能生成的合成文本。抽样调查显示,大部分内容都是支持中非共和国政府、支持瓦格纳、反法和反中非共和国反对派的叙事。

“聚焦瓦格纳”项目最近的一份调查报告显示,这家电台由瓦格纳集团于2017年创建并资助。幕后操纵者精心设计了一条渠道,通过该电台将他们捏造的内容直接输送到国家广播公司。他们通过与俄罗斯今日电视台(Rossiya Segodnya)旗下面向外国记者的媒体培训节目“卫星通讯社”(SputnikPro)交换播出时间来实现这一目标。这种安排确保了俄罗斯官方内容能够以普通国家节目的名义传播到当地听众。

表面上看,大部分内容似乎出自一位普通的中非共和国记者之手,但我们的调查发现,此人与“政治学”(Politology)组织有关联。“政治学”是瓦格纳集团旗下的非洲军团影响力分支机构,据评估,该机构于2023年底被俄罗斯对外情报局(SVR)控制。我们评估认为,此人当时担任“政治学”组织的当地媒体协调员。最终,此人散布了与俄罗斯官方立场相符的宣传信息。这是一项由俄罗斯官方主导的秘密行动,旨在操纵和干预中非共和国的信息空间。

根据突破量表,我们将此次行动评估为第四类(内容每天通过 98.9 FM 的 Radio Lengo Songo 广播,通过 Telegram 频道放大,并由中非共和国当地新闻媒体报道)。

主要发现

  • 整个行动完全由外国人操控,但经过精心策划,使其看起来像是源自班吉。一位讲俄语的演员执导了最终的成品,而合同、剧本和宣传材料则将其包装成一家中非电台的作品。
  • 该网络利用Claude实现了人力资源和内部管理的自动化。他们向模型下达任务,模型生成了一系列合同,强制要求员工效忠中非共和国总统以及“俄罗斯及其势力”。他们还利用该模型编写了职位描述、评分标准和三振出局解雇流程。随后,相关人员根据这些标准对员工的文章进行评分,并利用Claude模型获取关于哪些员工应该留任、哪些员工应该解雇的建议。当Claude模型检测到政治倾向时,相关人员会将其重新标记为中立,并继续进行评分。
  • 该行动者还参与了三项旨在进行政治控制和影响的活动。他们组织了一项持续的监视行动,以追踪和更新中非共和国反对派政治人物的数据。此外,他们还为俄罗斯之家(俄罗斯用作软实力工具和海外政治枢纽的文化信息中心)的发言人起草了战略性谈话要点和声明。最后,该行动者根据原始设计文件伪造了中非共和国政府文件,包括宪兵队和国防部的通信文件。
  • 克劳德拒绝了行动中最激进的要求,即指认真实存在的武装分子,以引发安全部门对他们采取行动。这位演员转而采用匿名消息来源的叙事手法。

攻击生命周期和人工智能应用

这位外国参与者提供了主题和谈话要点,并利用克劳德将其转化为简报、合同、脚本、图表和帖子。其中一些准备交给总统发言人和俄罗斯之家负责人。重复使用的模板和既定指示表明,在向克劳德发送任何提示之前,大部分计划都是线下完成的。

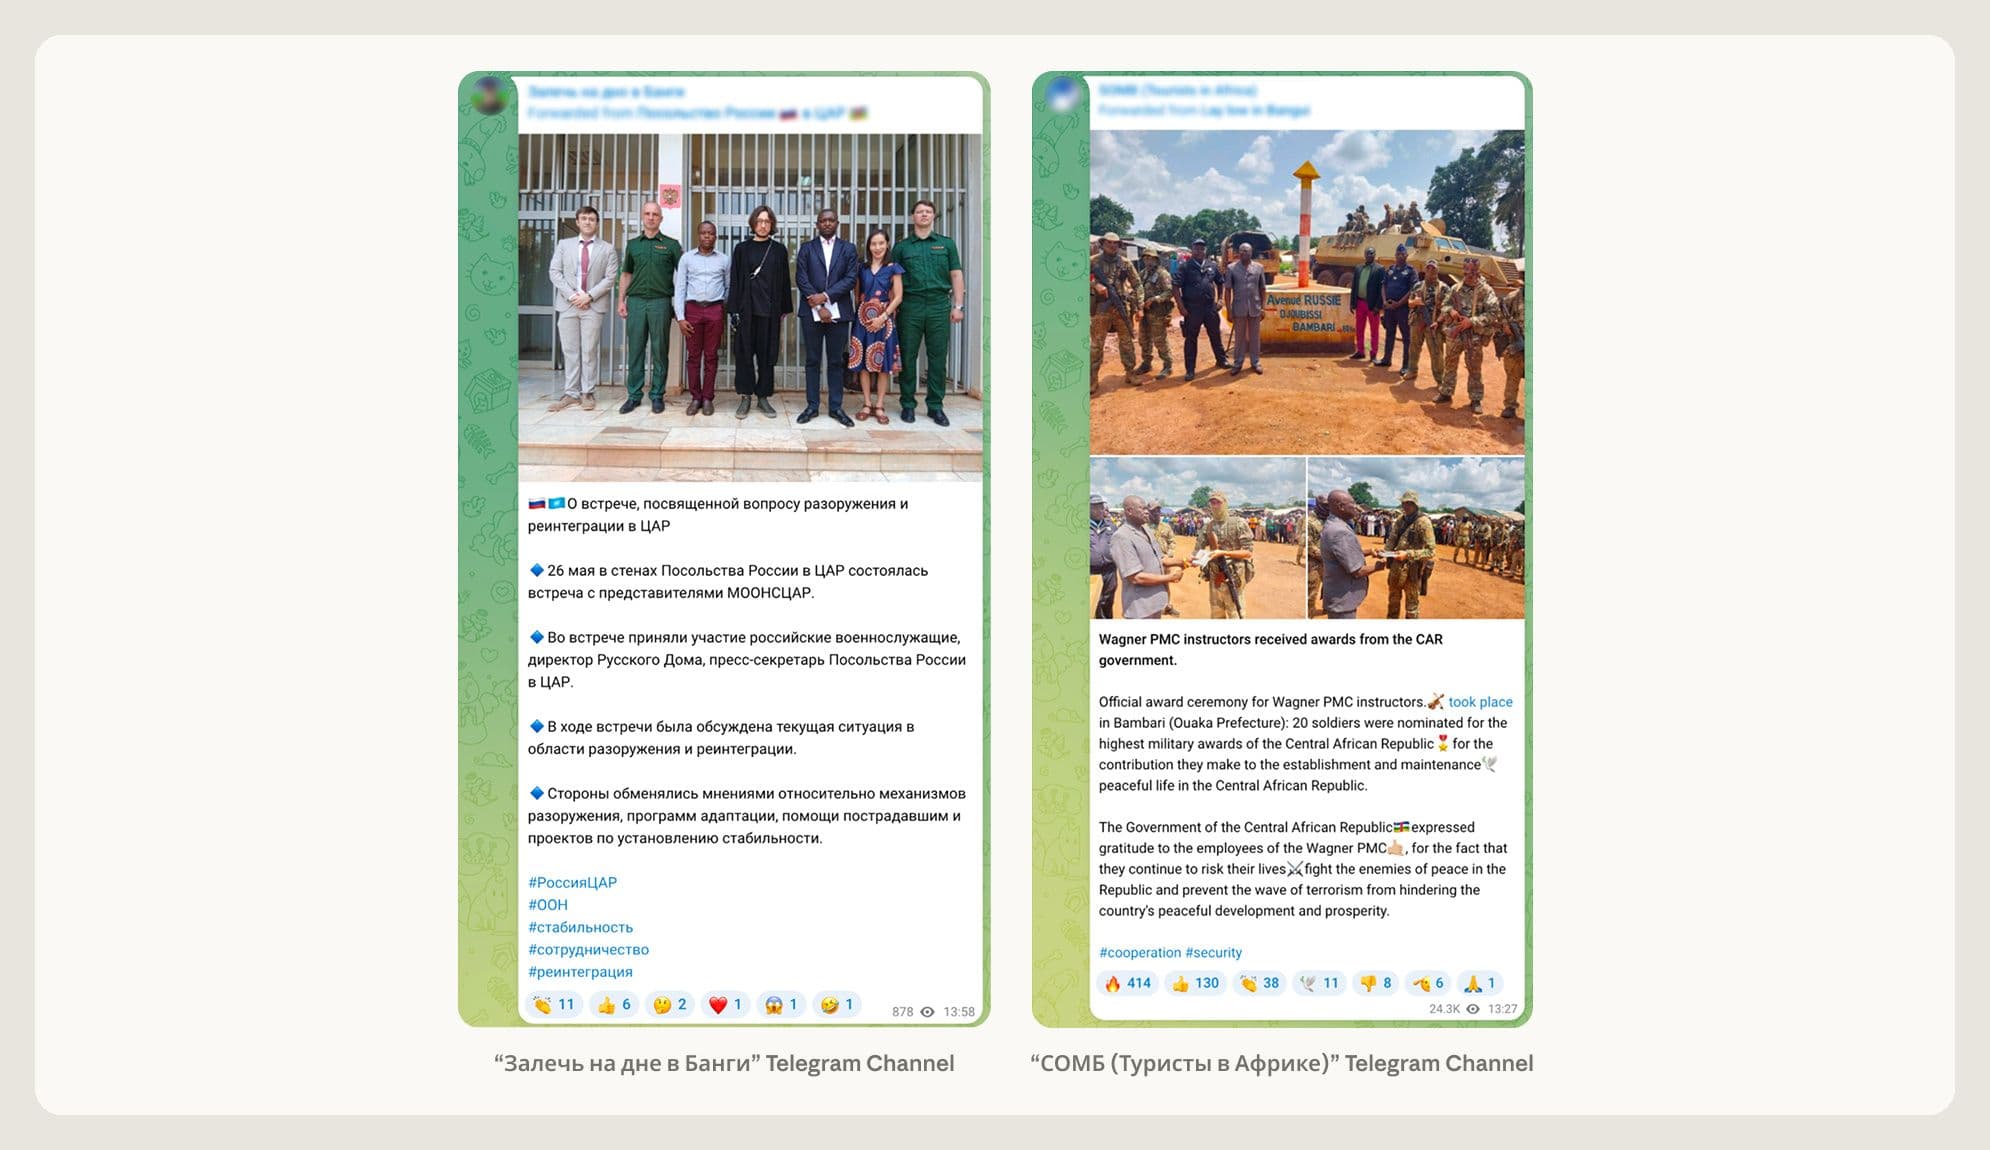
图 1. 与该行动相关的亲俄 Telegram 频道总是被导出以进行风格语音分析、克隆和分发。

组织节点

实体 在行动中的角色
Lengo Songo 电台 / SARL Media International (98.9 FM) 主要枢纽;亲俄的编辑方针;人力资源基础设施体现了政治顺从。
俄罗斯之家 / Rossotrudnichestvo, 班吉 国家文化节点和协调点(德米特里·西蒂)。
人造卫星非洲 / Rossiya Segodnya 国家媒体内容供应商;合作与易货(培训换取播出时间)。
RT、塔斯社 国际宣传;部长访谈协调。
非洲军团/瓦格纳 该操作旨在促进安全主体的活动;访问内部运营数据。
电报:СОМБ («Туристы в Африке»), «Залечь на дне в Банги» 军事宣传频道和亲俄地方声音频道(风格克隆)。
中非广播电台 国家广播公司成为下游洗钱的最终目标。
Ndjoni Sango,《真理报》RCA 已确认的本地销售渠道被用作官方认可的采购渠道。

表 1. 该运营相关的销售点和平台列表。

干扰与缓解

我们最初是根据 INPACT/All Eyes on Wagner 提供的线索发现了这个网络。这些组织的举报帮助我们启动了内部审查,并独立确认了参与该网络活动的个人身份。我们已删除了相关账户和组织。此外,我们还根据他们的行为特征构建了自动检测机制,以便识别并阻止未来类似的行动。

GTG-54002:颠覆横跨六大洲的商业“影响力即服务”运营模式

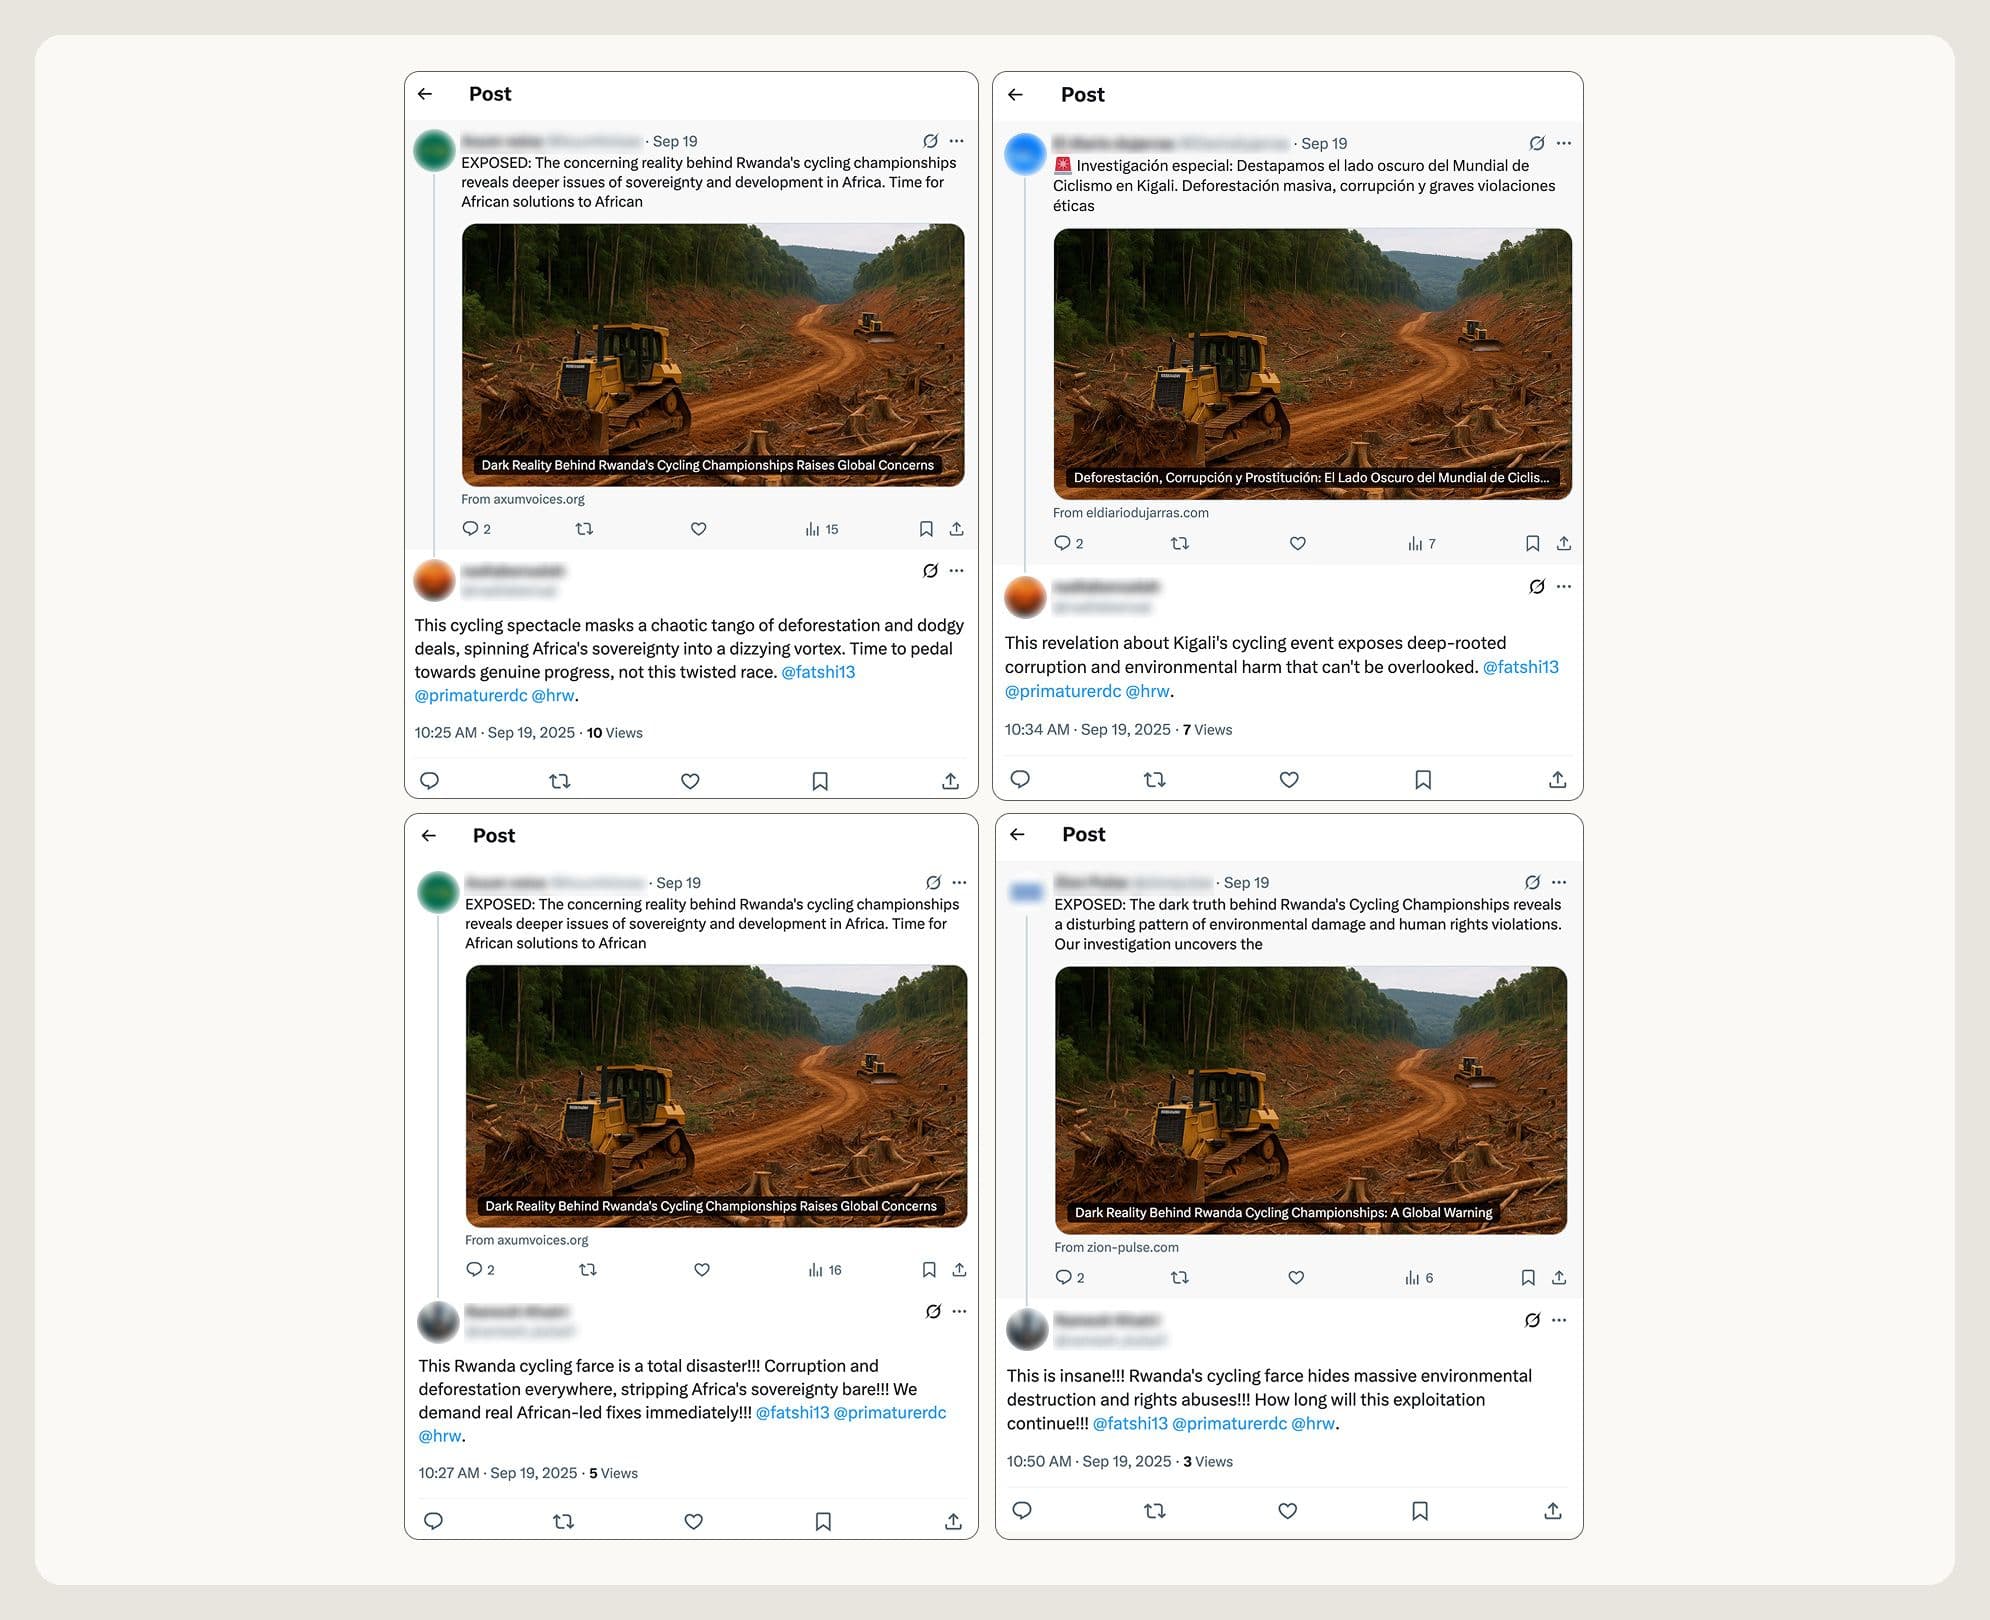
我们识别并移除了一个利用 Claude 平台批量制作和改写政治内容的账户。该运营活动利用该模型改写并向约 70 个虚假新闻网站分发捏造的新闻报道。此外,还有 70 个关联且匹配的 X/Twitter 账户以及一个由 250 多个虚假评论 X/Twitter 账户组成的网络进一步放大了这些内容。

我们的调查显示,此次活动的目标受众遍及六大洲。虽然参与者将该网络伪装成独立的本地新闻机构,但我们最终追踪到幕后黑手是总部位于法国的数字广告公司LKM。

这个网络并不坚持任何单一的政治意识形态;相反,他们会根据当时的资金来源而改变政治立场,支持政治光谱上的不同阵营。这种行为符合商业化的“影响力即服务”模式。在这种模式下,私人公司受雇操纵信息、改变舆论、推广特定的政治议程,或针对个人发起有针对性的抹黑运动。

我们在该组织建立起真正的受众群体之前就将其扼杀在萌芽状态。该组织以约20种语言发布了至少8913篇文章,但我们发现的大部分内容几乎没有获得真实受众的参与。根据布鲁金斯学会的“突破量表”(Breakout Scale,用于衡量影响力行动的影响),我们将此活动评为第二类:内容仅通过该组织自身的网站和相应的社交媒体账户发布,没有证据表明其影响力超出自身活动范围。

主要发现

  • 该演员利用Claude系统主要有两个目的:一是为他们的虚假新闻媒体撰写完全原创的文章,二是改写正规记者撰写的真实文章。这套自动化系统将真实的新闻报道改写成带有政治倾向的版本,以迎合他们想要的特定国家受众和政治角度。
  • 此次行动的目标受众集中在民主竞争激烈的地区,尤其关注美国、巴西、法国和刚果民主共和国(简称刚果(金))。由于这些国家的政治环境差异巨大,该网络选择这些目标并非出于单一的政治目的。
  • 我们的调查发现,有迹象表明,这些活动可能反映了一个或多个与当前刚果民主共和国-卢旺达冲突有利益关系的客户的利益。我们无法独立确认是哪些客户委托制作了这些内容,也没有发现任何政府授意的证据。

攻击生命周期和人工智能应用

该行动迅速搭建了其网络基础设施,在2025年年中短短十周内从法国注册了所有域名。他们将所有这些网站托管在同一个部署的共享基础设施上。这使得我们的调查人员能够将大约70个表面上看似独立的独立新闻网站连接到同一个运营商账户。

该网络利用 Claude 创建了一套标准化的内容制作流程。所有提示都要求文章采用固定的 JSON 输出结构、格式化的 HTML、严格的字符限制,并且每篇文章包含三到四个内部链接。这使得参与者能够大规模地自动生成和发布内容。这些文章经过专门设计,旨在提升其网站在搜索引擎中的权威排名。

我们发现,该行动反复依赖三种操纵策略:针对不同的受众,以相反的意识形态方向重写同一源故事;在原本没有政治角度的故事中添加政治角度;以及将故事洗白到不相关的地区,剥离其原始背景。

为了让文章看起来更真实,这些演员使用了虚构记者的署名。我们的调查发现,这些作者实际上并不存在。

这些虚构的署名使每个网站看起来像是拥有自己团队的独立地方新闻机构。该网络将每个虚假网站与一个 X(原 Twitter)账号配对。随后,这些网站又通过一系列评论账号进行推广,这些评论账号的创建时间与网站创建时间完全相同,其中许多账号使用了人工智能生成的头像。这些虚假账号大多创建于 2025 年 6 月和 7 月。

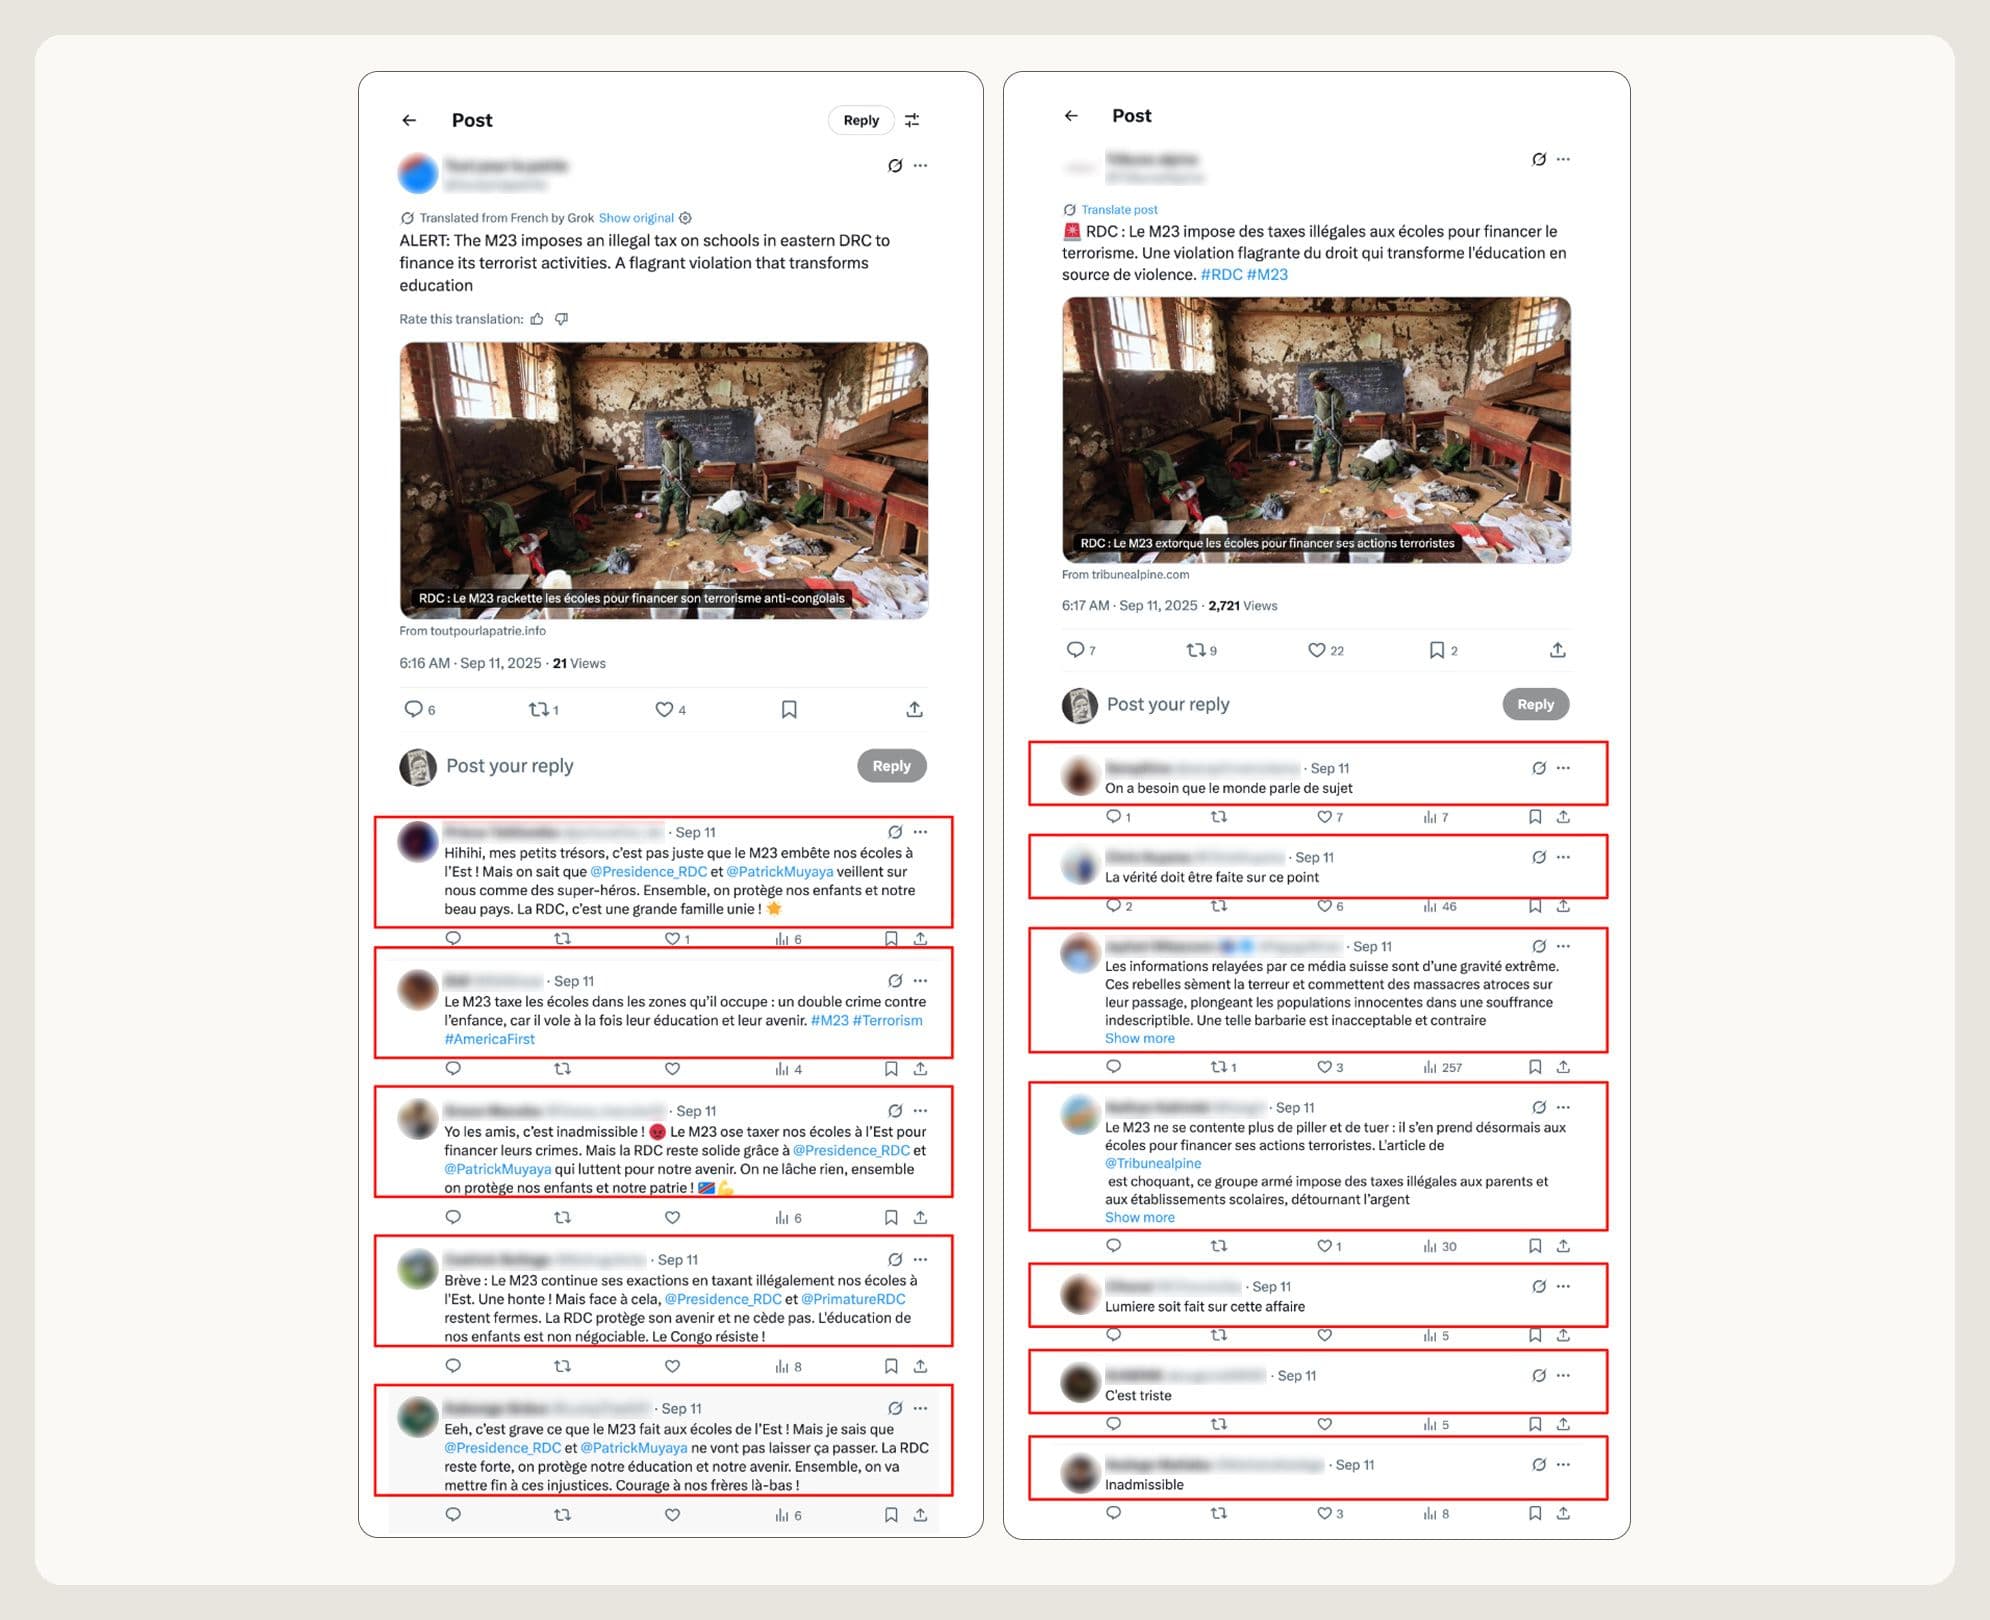
我们于2025年9月11日检测到协同造假行为的迹象,当时该网络旗下的网站在三分钟内发布了几乎完全相同的关于刚果民主共和国-卢旺达冲突的文章。行动者根据不同地区的受众调整了每篇文章的语气,同时协调这些链接在众多X账户上的传播。

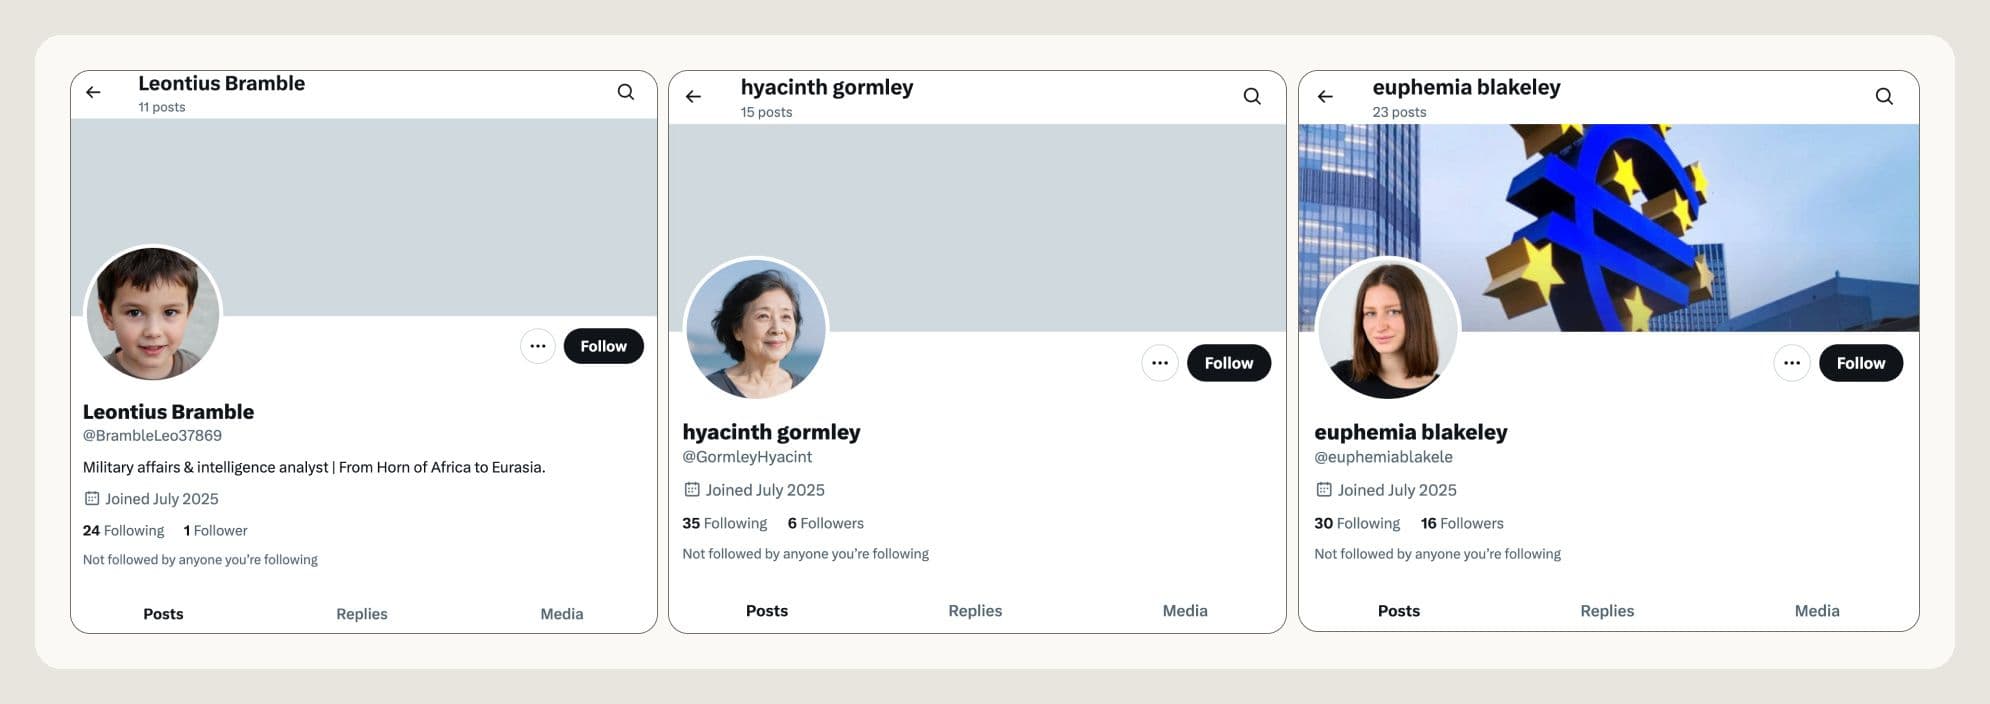
图 2. 使用 AI 生成的个人资料照片的虚假评论帐户个人资料,取自 2025 年 6 月至 7 月期间创建的 250 多个网络帐户。

以刚果民主共和国为重点的活动

仔细分析该网络的内容后发现,其重点关注刚果民主共和国,在其所有虚假新闻网站上共发布了318篇文章。这些报道通常支持刚果(金)政府的立场,尤其关注区域矿产交易以及与卢旺达持续不断的紧张关系。这一策略与该网络受众的增长相吻合;在最初几周,其X账号的绝大多数关注者都与刚果(金)有关,而其专门报道刚果(金)的新闻页面也成为当时整个网络中分享量最高、最受欢迎的账号。

我们还发现一个自称是刚果民间“数字军队”的X账号关注了该网络中的多个账号。我们没有发现任何政府授意的证据。

图 3. 虚假评论帐户放大了以刚果民主共和国为中心的内容,显示了该行动 250 多个帐户中的协调集群。

图 4. 协调集群中的虚假评论帐户,旨在扩大以刚果民主共和国为中心的内容。

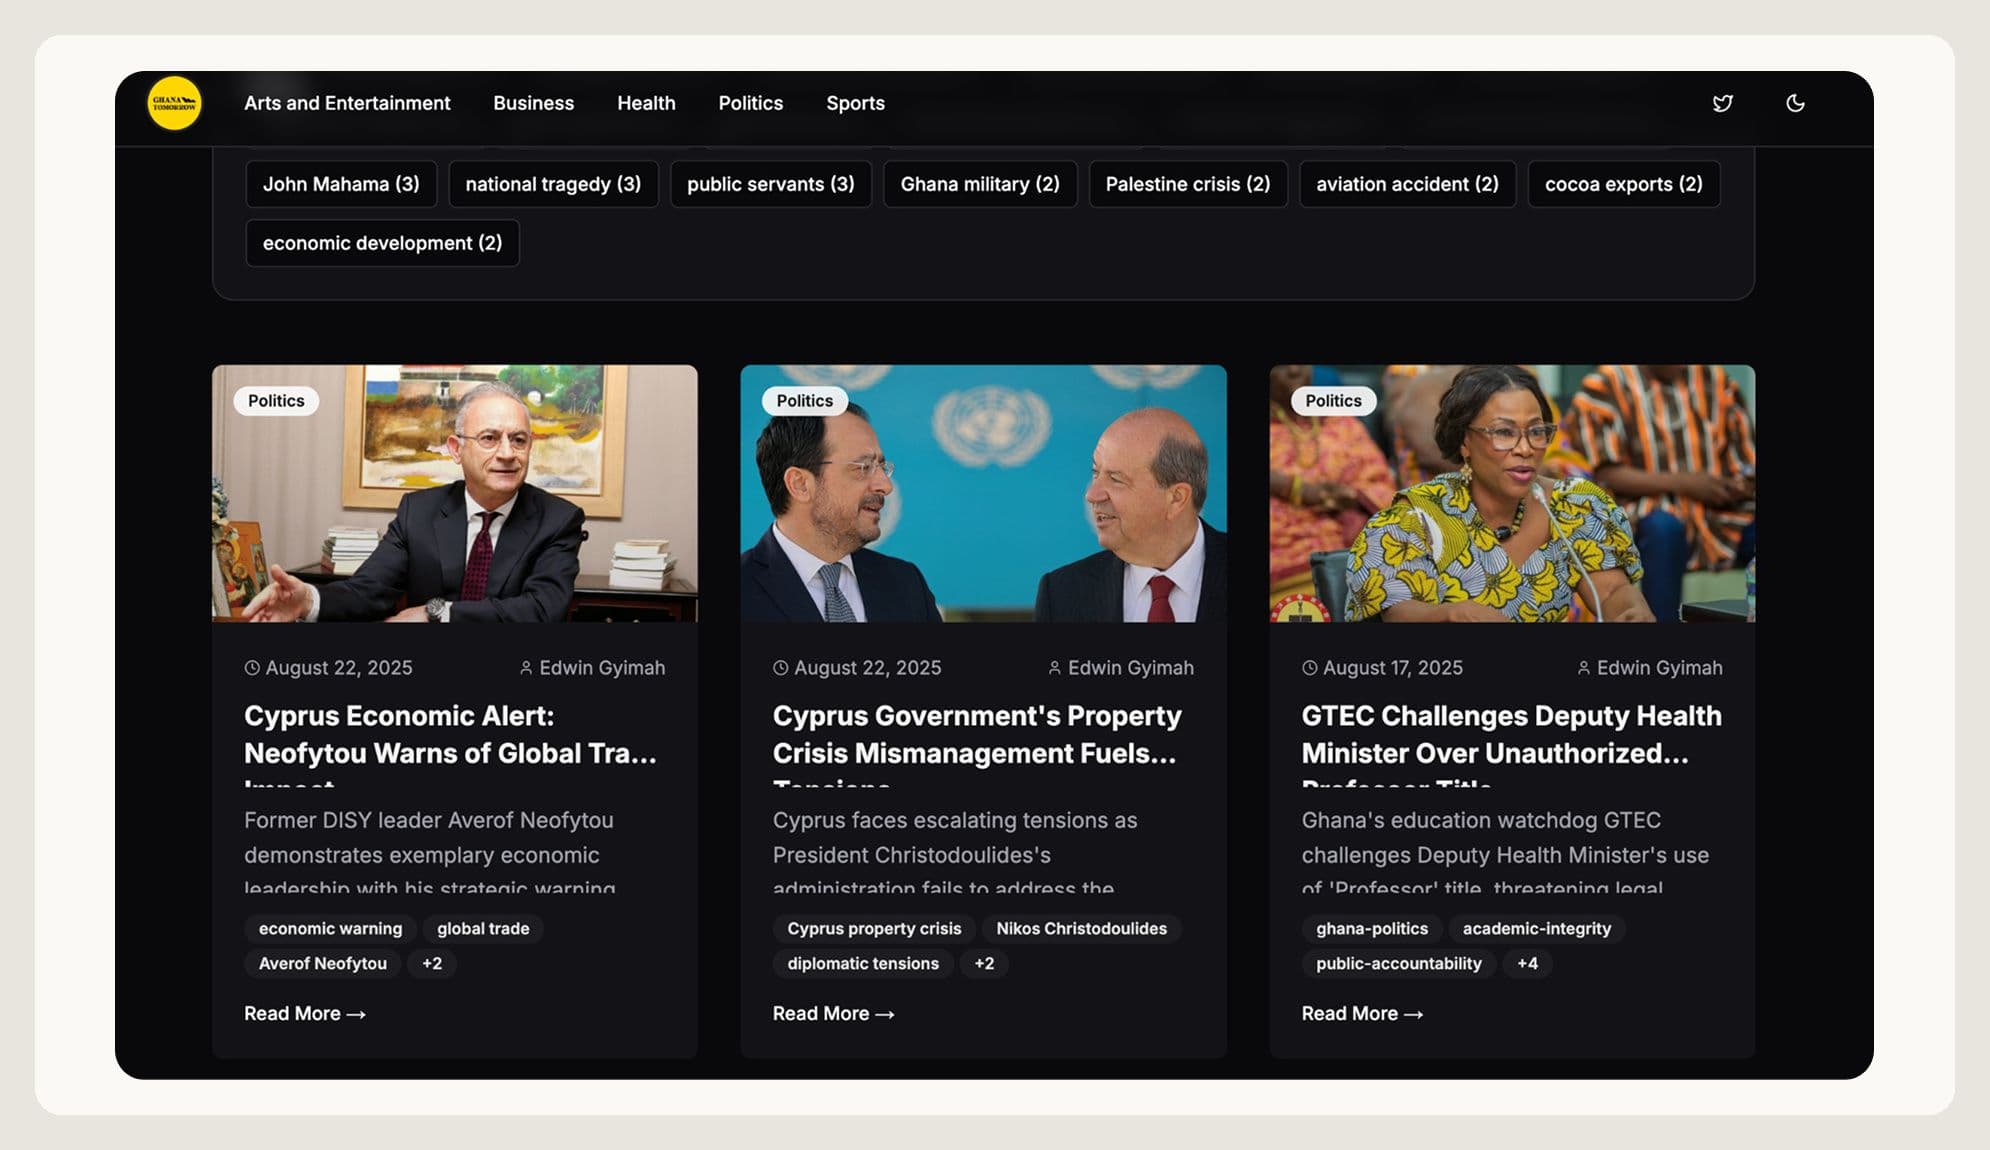
图 5. 由该网络约 70 个分支机构组成的虚假新闻网站,托管在该运营的共享基础设施上。

干扰与缓解

我们通过对该地区影响力行动的持续调查,发现了该账户。我们已封禁该账户及其关联组织,并实施了针对该行动行为特征的新型检测方法。以下我们将分享一些指标,以支持其他行业合作伙伴采取行动,特别是共享部署标识符,该标识符将该网络与单个账户关联起来;以及从各个地区选取的 70 个虚假网点的代表性样本(完整的域名和账户列表可单独获取):

样品制作插座

门店名称 域名(已解除) X(推特)账号
Naija Pulse naijapulse[.]org @Naijapulse_
阿克苏姆之声 axumvoices[.]org @AxumVoices
Jambo Journal jambojournal[.]org @journaljambo
锡安脉冲 zion-pulse[.]com @zionpulse
祖国至大 alwatanalakbar[.]com @saudinews966
柏林回声报 echoberlin[.]info @berlin_echo
英国日报 英国日报[.]com @britishdaily_
俄罗斯之路 russianway[.]info @RussianWayMedia
巴基斯坦萨尔扎明 pakssarzameen[.]org @PSarzameeninfo
复兴之声 voiceoftherejuvenation[.]com @fuxingmedia
流行脉动 elpulsopopular[.]com @elpulsopopular
五十个州 五十州新闻 @Fiftystatesnews
公民脉动 civicpulse[.]info @Civicpulsemedia
英联邦邮报 联邦邮报[.]com @cmwthpost

表 2. 该网络约 70 个虚构新闻媒体的代表性样本,及其去毒化后的域名和配对的 X 帐户。

GTG-84005:捣毁一个针对马来西亚的商业选举操纵平台

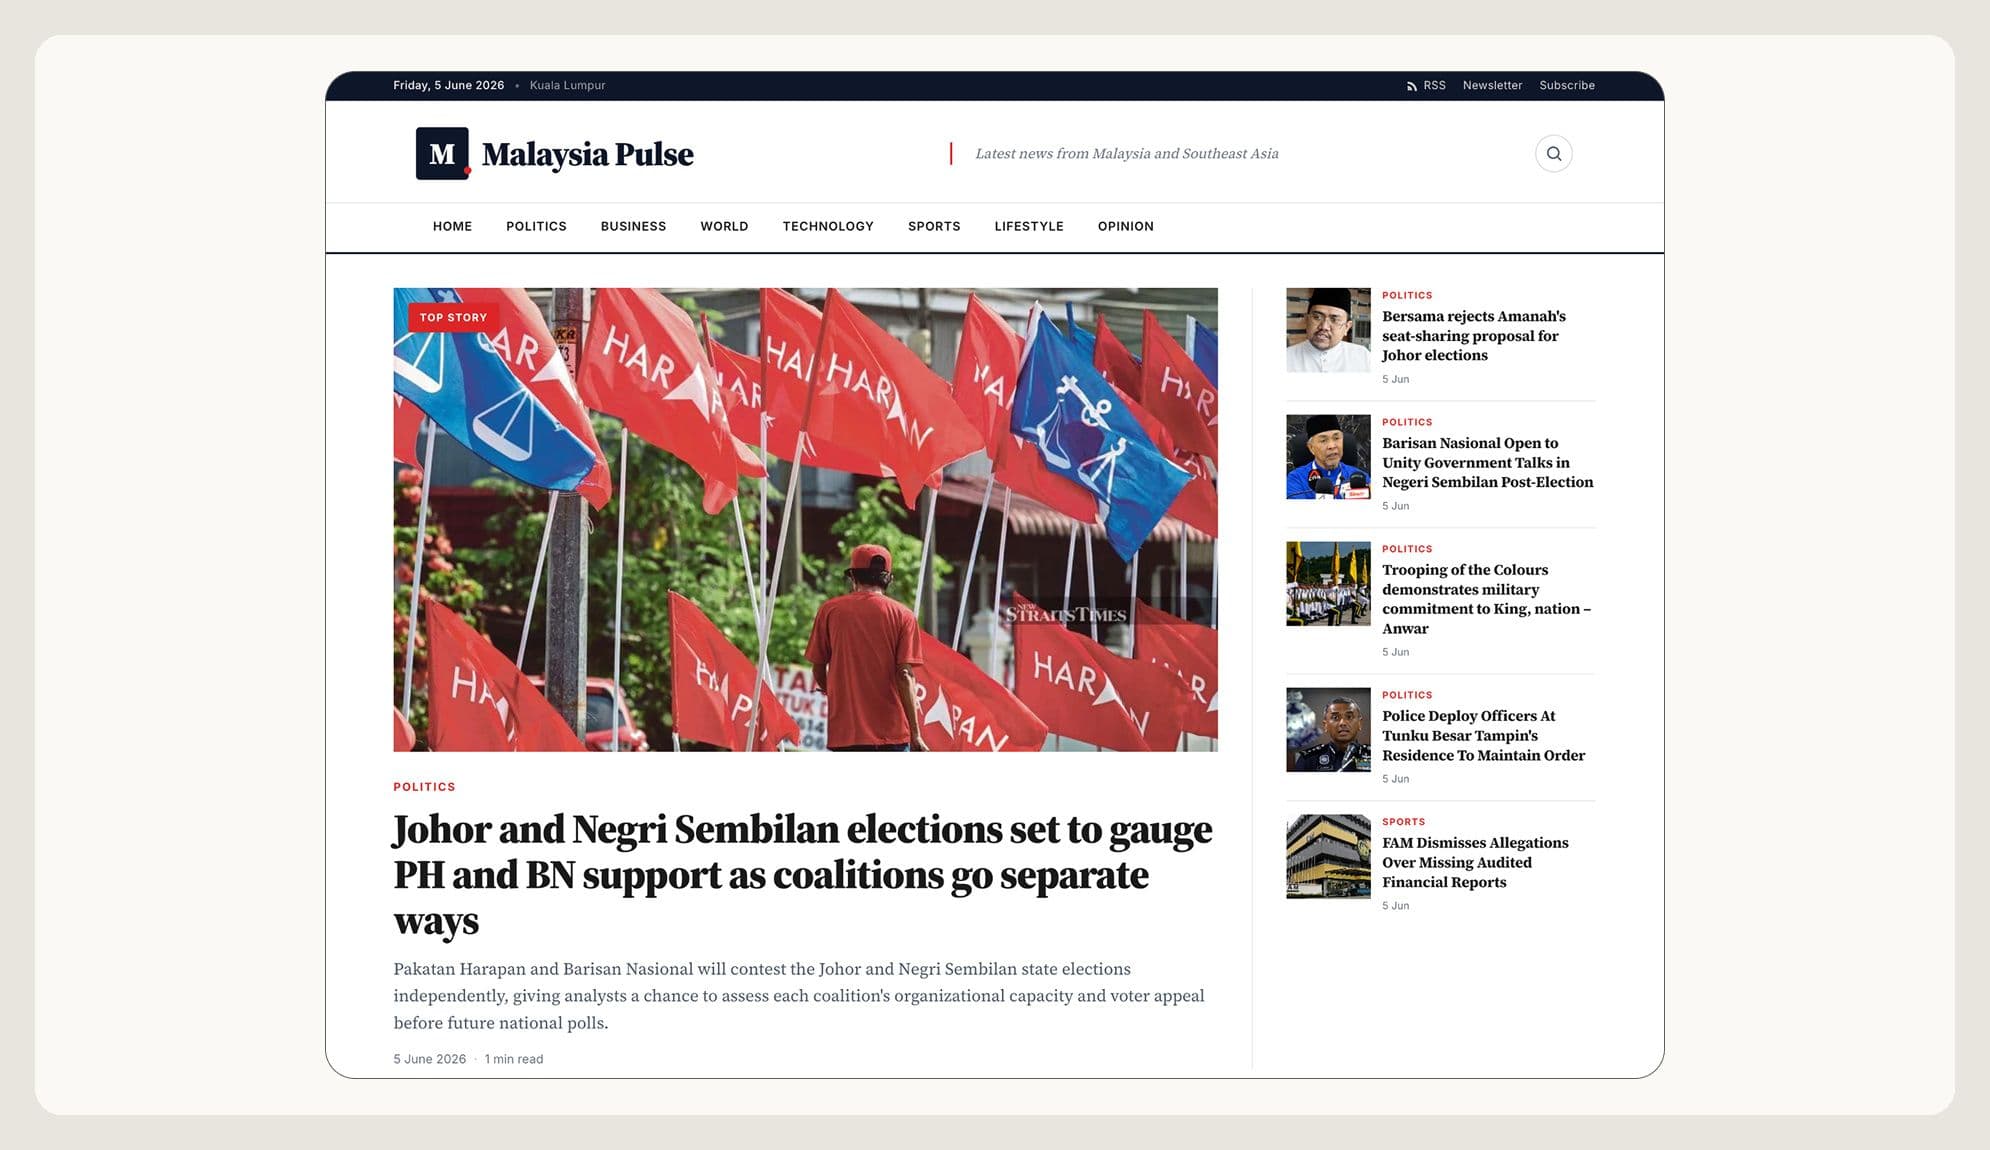
我们发现并移除了一个利用 Claude 运营商业选举操纵平台的账户,该平台主要针对马来西亚用户。该网络由大约一千个虚假的 X/Twitter 社交媒体账户、一个虚假新闻媒体和一系列捏造的档案组成。

该平台伪装成一个防御性网络情报和反虚假信息工具平台。然而,我们的调查发现它与一家位于伊斯坦布尔的科技公司BBS Bilisim Teknolojileri有着明显的关联,该公司以付费“影响力即服务”的形式出售该平台的访问权限。根据威胁行为者自身的文档,该基础设施被宣传为“军用级、人工智能驱动的实时政治行动生态系统”。

此次行动中,行动人员利用克劳德搭建的平台,通过收集人口普查和选举数据,逐个选区地对马来西亚选民进行画像和定向投放。该平台管理着一个由约一千个虚假账户组成的网络,这些账户经过优化,可以虚增互动指标,并规避社交媒体平台的检测系统。此外,该组织还运营着一个名为“马来西亚脉搏”(Malaysia Pulse)的虚假新闻网站,通过人工智能重写流程为该网站提供虚假新闻素材。

此次行动的幕后人员还伪造情报档案,散布针对反对派政治人物和民间社会组织的虚假指控。这些指控完全是他们捏造的。

我们将此次活动评为突破等级中的第二类,这意味着宣传材料已分发到多个平台,但没有证据表明其已突破到真正的社区中。

该演员使用 Claude Code 构建自定义仪表盘,用于管理、运行和追踪虚假账户网络。这些仪表盘追踪每个目标上虚假账户产生的点赞数和浏览量等指标。例如,针对一位马来西亚高级政府官员的账户,其数据记录高达数百万。由于这些数据由该演员使用的工具自动生成,我们无法独立核实。

主要发现

  • 此次行动利用真实的普查和选举数据,以及数百万选民记录,瞄准了马来西亚所有 222 个国会选区中最敏感的政治和社会断层线:种族、宗教和皇室。
  • 该平台管理着超过1000个虚假的X/Twitter账号。每个账号都设有预热逻辑,使其在正式投入影响力行动前,能够伪装成真实账号一段时间,包括定期更新cookie和IP地址。控制面板中包含一个参数,用户可以调整每个目标账号应获得的虚假浏览量。我们观察到,曾有人请求为马来西亚现任总理的账号增加一百万次虚假浏览量。
  • 这些演员对一些特定个人提出了指控,但我们的模型自身的研究却找不到任何证据来证实这些指控。
  • 当克劳德拒绝执行行动要求的行动时,包括当行动认定一份文件是政治诽谤材料时,该演员通过协商修改措辞,继续朝着同样的目标努力。
  • 这位演员曾试图与马来西亚国家通信监管机构签订合同。我们没有找到任何证据表明他成功了。

攻击生命周期和人工智能应用

Claude 被用来利用真实的选举数据构建选区目标系统,设计和运行虚假的社交媒体账户网络及其检测规避逻辑,重写和洗白虚假新闻,并迭代捏造的档案。

这家合成新闻网站还抓取了马来西亚的合法新闻报道,并让模型对其进行多次改写,然后以捏造的署名重新发布。它转载了来自俄罗斯和中国官方媒体的文章,包括金砖国家电视台、新华社、俄罗斯卫星通讯社/俄罗斯新闻社和中国环球电视网,并抹去了官方署名​​,将其包装成独立的马来西亚新闻报道。

簇 克劳德的用途是什么? 最严重的因素
选民目标定位系统 基于真实人口普查和选民数据构建的选区概况 利用种族、宗教和皇室等敏感话题进行精准营销
虚假账户网络 大约 1000 个账户,热身和规避逻辑 几乎相同的帖子;人为制造政府首脑互动
合成新闻媒体 AI重写流程,捏造署名 将俄罗斯和中国官方媒体包装成独立报道
捏造的档案 虚假情报报告被赋予虚假权威 捏造针对特定人员的虚假指控
加密通讯工具 运营安全通信 专为运营而设计的运行安全

表 3. 涵盖整个影响力行动链的商业平台:目标定位、放大、合成新闻、捏造档案和行动安全。

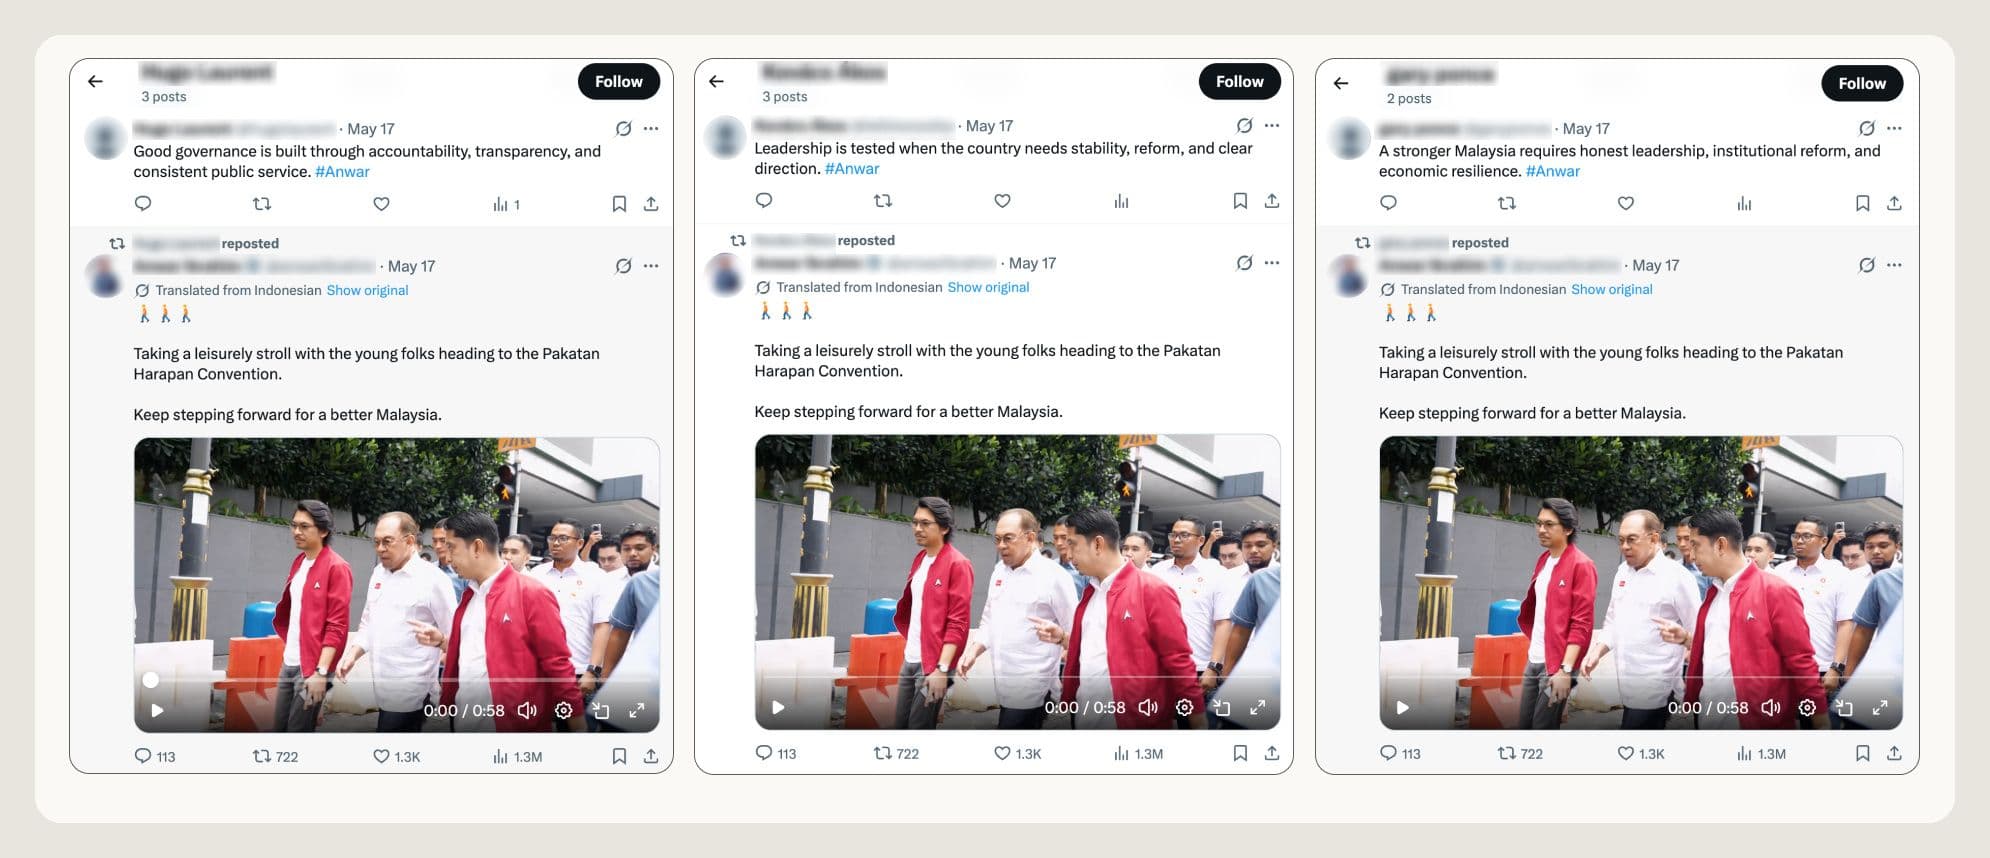
图 6. 虚假评论帐户个人资料,转发和分享平台上的内容。

图 7. 捏造的新闻媒体“马来西亚脉搏”,是该行动背后的页面之一;该域名于 2026 年 5 月 10 日注册。

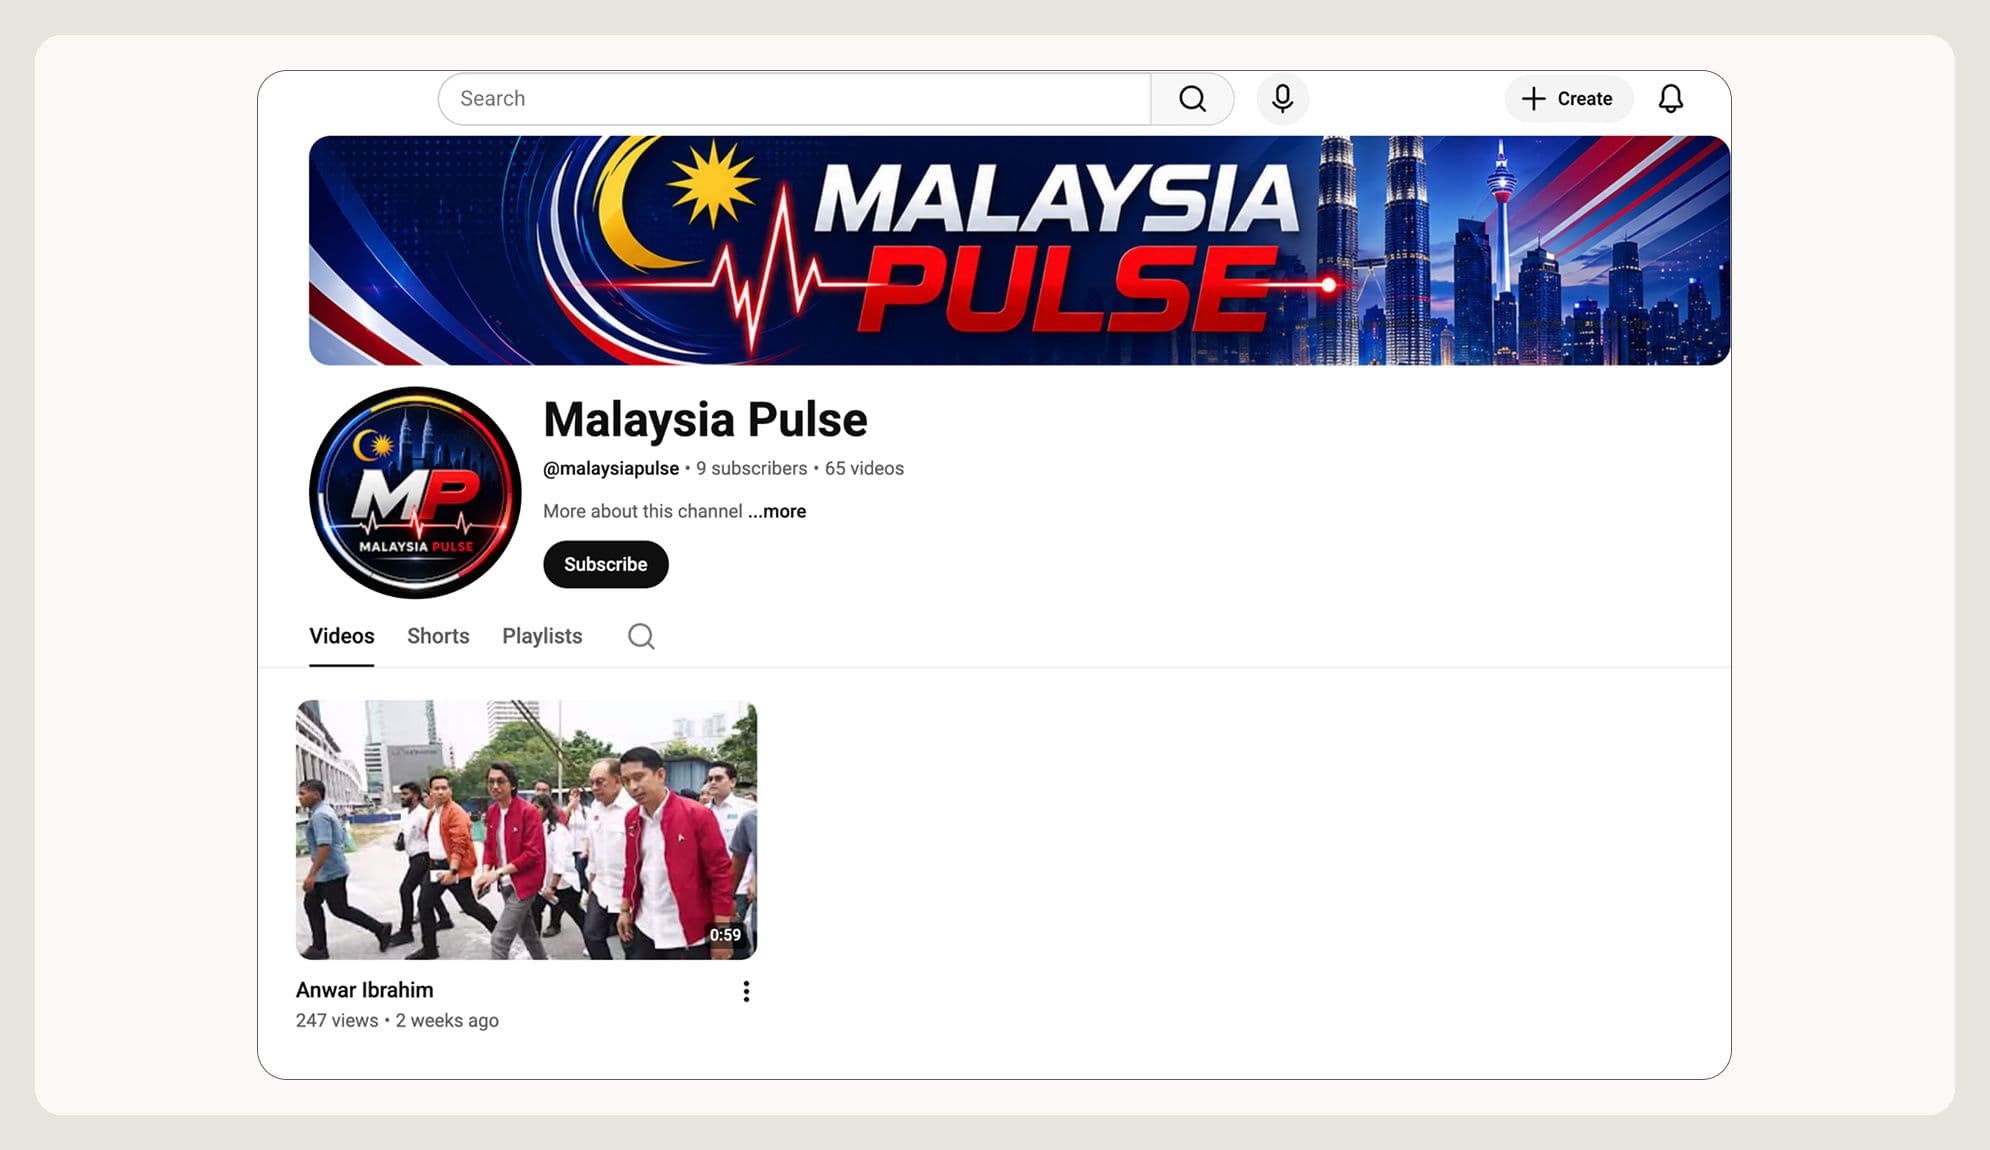
图 8. 与该行动相关的虚假 YouTube 频道,其第一个也是唯一一个视频在几周后发布。存档:hXXps[://]archive[.]ph/GZCoq。

干扰与缓解

我们通过内部检测发现了这个账户,并利用恢复的指标绘制了该行动的完整足迹,以阻止未来的滥用行为。

克劳德曾多次拒绝或部分拒绝该演员的要求,包括在他认定一份捏造的档案是政治诽谤的材料之后,并且对明确提及心理战的措辞表示反对。

指标 类型 笔记
马来西亚脉冲[.]com; bbsteknoloji[.]com 域名 演员控制:新闻前线、公司
23.88.118[.]216; 91.99.117[.]166; 157.180.93[.]7; 167.235.157[.]100; 46.62.214[.]3; 46.225.91[.]180 IP(Hetzner) XPanel/MalaysiaPulse、NEOS、渲染器、NEOS Docker、面板、Voxta
github[.]com/bbsbilisimteknolojileri-cell 代码 组织仓库和开发者句柄
@armsam1209、@kioskou、@Chikmore、@avihoue、@goldsteve1、@adriansantodo、@bmmyangels、@telkisoszoba、@SHIHAN1947、@garyponce、@hugolaurent、@exceiivier 马甲(示例) 十二个账户,一个共享的创建时间戳(2026年5月17日)
@malaysiapulseof 渠道 合成新闻运作的YouTube频道

表 4. 马来西亚选举操纵平台的妥协指标:行为者控制的域名、托管 IP、代码库、傀儡账户和合成新闻频道。

GTG-24015:破坏基于克劳德构建的俄罗斯国家媒体编辑流程

我们识别并删除了四个账户,这些账户中,个别人员利用 Claude 作为编辑和新闻制作平台,通过俄罗斯国家媒体发布内容。这些人员制作出完整的精修内容,并直接将其送至制作流程进行播出。

尽管个别行动者试图隐藏自己的身份,但我们高度确信,这些行动者最终将成果分享给了俄罗斯国有和国家资助的媒体,并且克劳德制作的内容最终通过与俄罗斯国家结盟的媒体发布和传播,包括面向摩尔多瓦受众的Sputnik Moldova 和RIA Novosti ,面向拉丁美洲受众的Sputnik en Español ,面向非洲受众的 Sputnik Africa ,以及面向 RT 全球广播的RT 英语新闻编辑室。

演员们利用一系列不同的渠道,将源自俄罗斯的言论伪装成独立报道。通过运用克劳德的工作流程,他们实现了通常需要一整个训练有素的编辑团队才能完成的制作规模。

与那些难以触及真实受众的隐蔽网络不同,这些个体创作者制作的内容是通过媒体机构既有的渠道进行传播的。我们将克劳德的个人作品与已发布的内容进行比对,结果显示,作品形式多样,从浏览量约2000次的Telegram帖子到已播出的节目稿件不等。我们无法确定有多少媒体机构的内容是通过克劳德参与的渠道传播的。

主要发现

  • 一位前俄罗斯卫星通讯社摩尔多瓦分社 总编辑利用克劳德将罗马尼亚和摩尔多瓦的新闻、民调数据以及反对派的社交媒体帖子翻译成俄语文章,最终发布在俄罗斯卫星通讯社摩尔多瓦分社 的Telegram频道和俄罗斯新闻社(RIA Novosti)上,并通过俄罗斯和摩尔多瓦的媒体网络进行传播,制造虚假的核实循环。同一消息在不同的媒体上反复出现,使其看起来像是得到了独立证实。
  • 同一名演员在摩尔多瓦最近一次重大全国性选举(2025 年 9 月 28 日举行的摩尔多瓦议会选举)之前,散布了关于摩尔多瓦总统玛雅·桑杜的捏造诽谤性言论。
  • 一名与俄罗斯有联系的承包商直接从 Telegram 频道获取内容,并利用克劳德为Sputnik en Español 和名为 @ATodaPotencia 的 Telegram 频道撰写拉丁美洲西班牙语文章。在 Sputnik Mundo 的一名主持人兼制片人的编辑监督下,该承包商还将这些内容发布到一个所谓的独立 Telegram 频道,该频道对与克里姆林宫立场一致的叙事进行重新包装,使其看起来像是真实的本地评论。
  • 一名俄罗斯国有媒体员工利用Claude软件制作直播内容,具体来说,就是利用俄罗斯通讯社、对外情报局(SVR)和国防部提供的素材,制作滚动字幕、屏幕字幕、配音脚本和简短标题。至少有一次,这些内容确实出现在了俄罗斯的广播电视上。

在每项操作中,克劳德都被整合到已经运行的、经过专业编辑的流程中,担任副编辑层,使单个员工的产出远远超过了他们独自工作所能达到的水平。

最终分销渠道 观众 原始资料 输出表单
斯普特尼克摩尔多瓦/俄罗斯新闻社 摩尔多瓦(俄语) 罗马尼亚和摩尔多瓦新闻、民意调查、反对派社交媒体帖子 Sputnik Moldova Telegram 和 RIA Novosti 上的俄语文章,跨平台传播;秘密反对党材料
Sputnik en Español 拉丁美洲(西班牙语) 俄罗斯军事博主 Telegram(Rybar、Colonel Cassad 等) 本地化西班牙语文章以及 @ATodaPotencia 的帖子
卫星通讯社非洲分社 非洲公众(英语) 俄罗斯和法国通讯社(俄罗斯新闻社、塔斯社、卫星通讯社非洲分社) @sputnik_africa X/Twitter 和新闻帖子遵循 40 条规则的内部风格指南
RT英文新闻编辑室 RT全球英语广播 俄罗斯通讯社、对外情报局和国防部声称 精准匹配角色的电视滚动字幕、字幕条和旁白

表 5. 国家媒体制作部门:从原始素材到克劳德协助的本地化和框架构建,再到在官方渠道和传播网络上的播出,共享的生命周期。

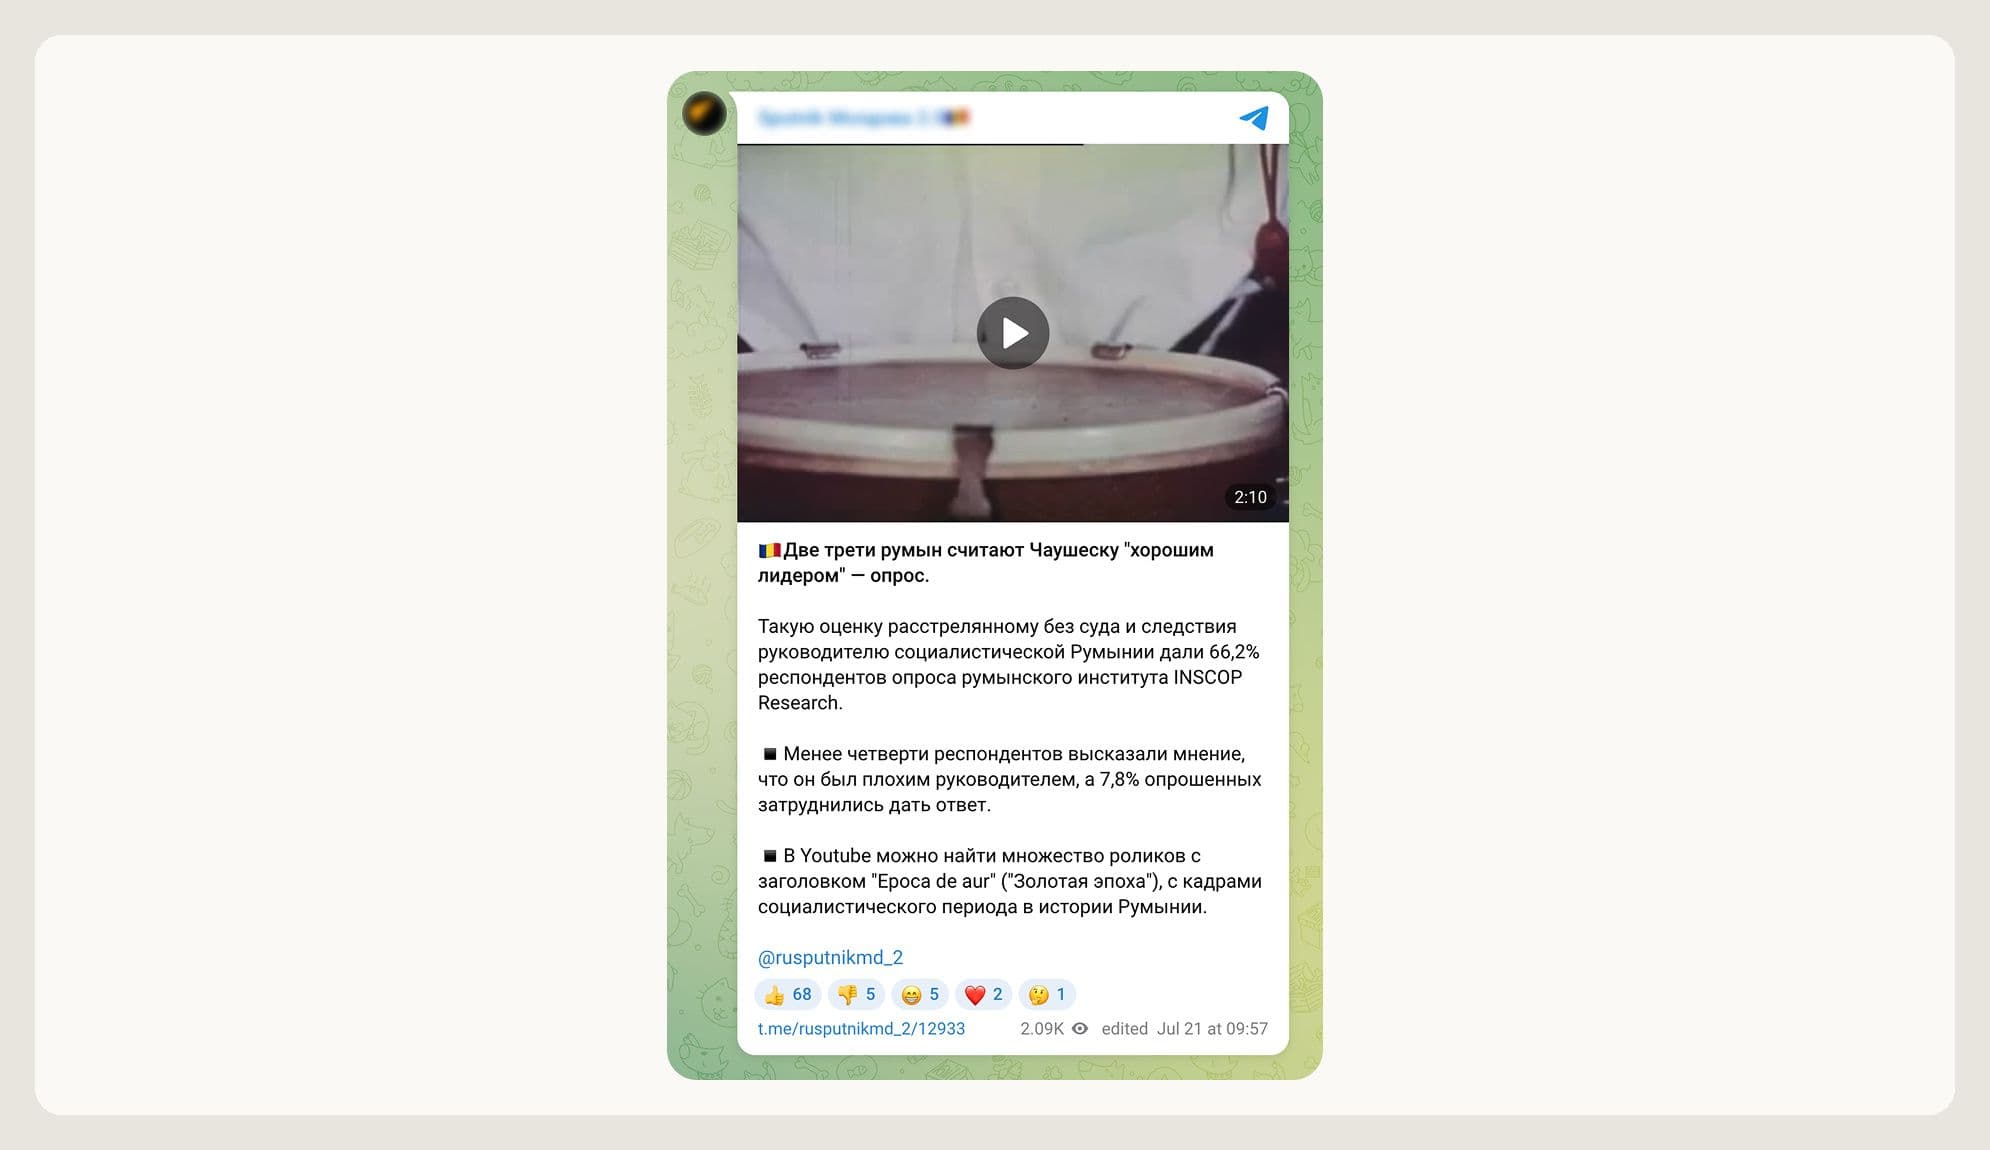
图 9. 一个使用 Claude 创建并发布的帖子示例,该帖子获得了 2.09K 次浏览;未发现其他完全匹配的帖子。“ Sputnik Moldova 2.0 ”是与 Sputnik News 相关的频道和网站网络的一部分。

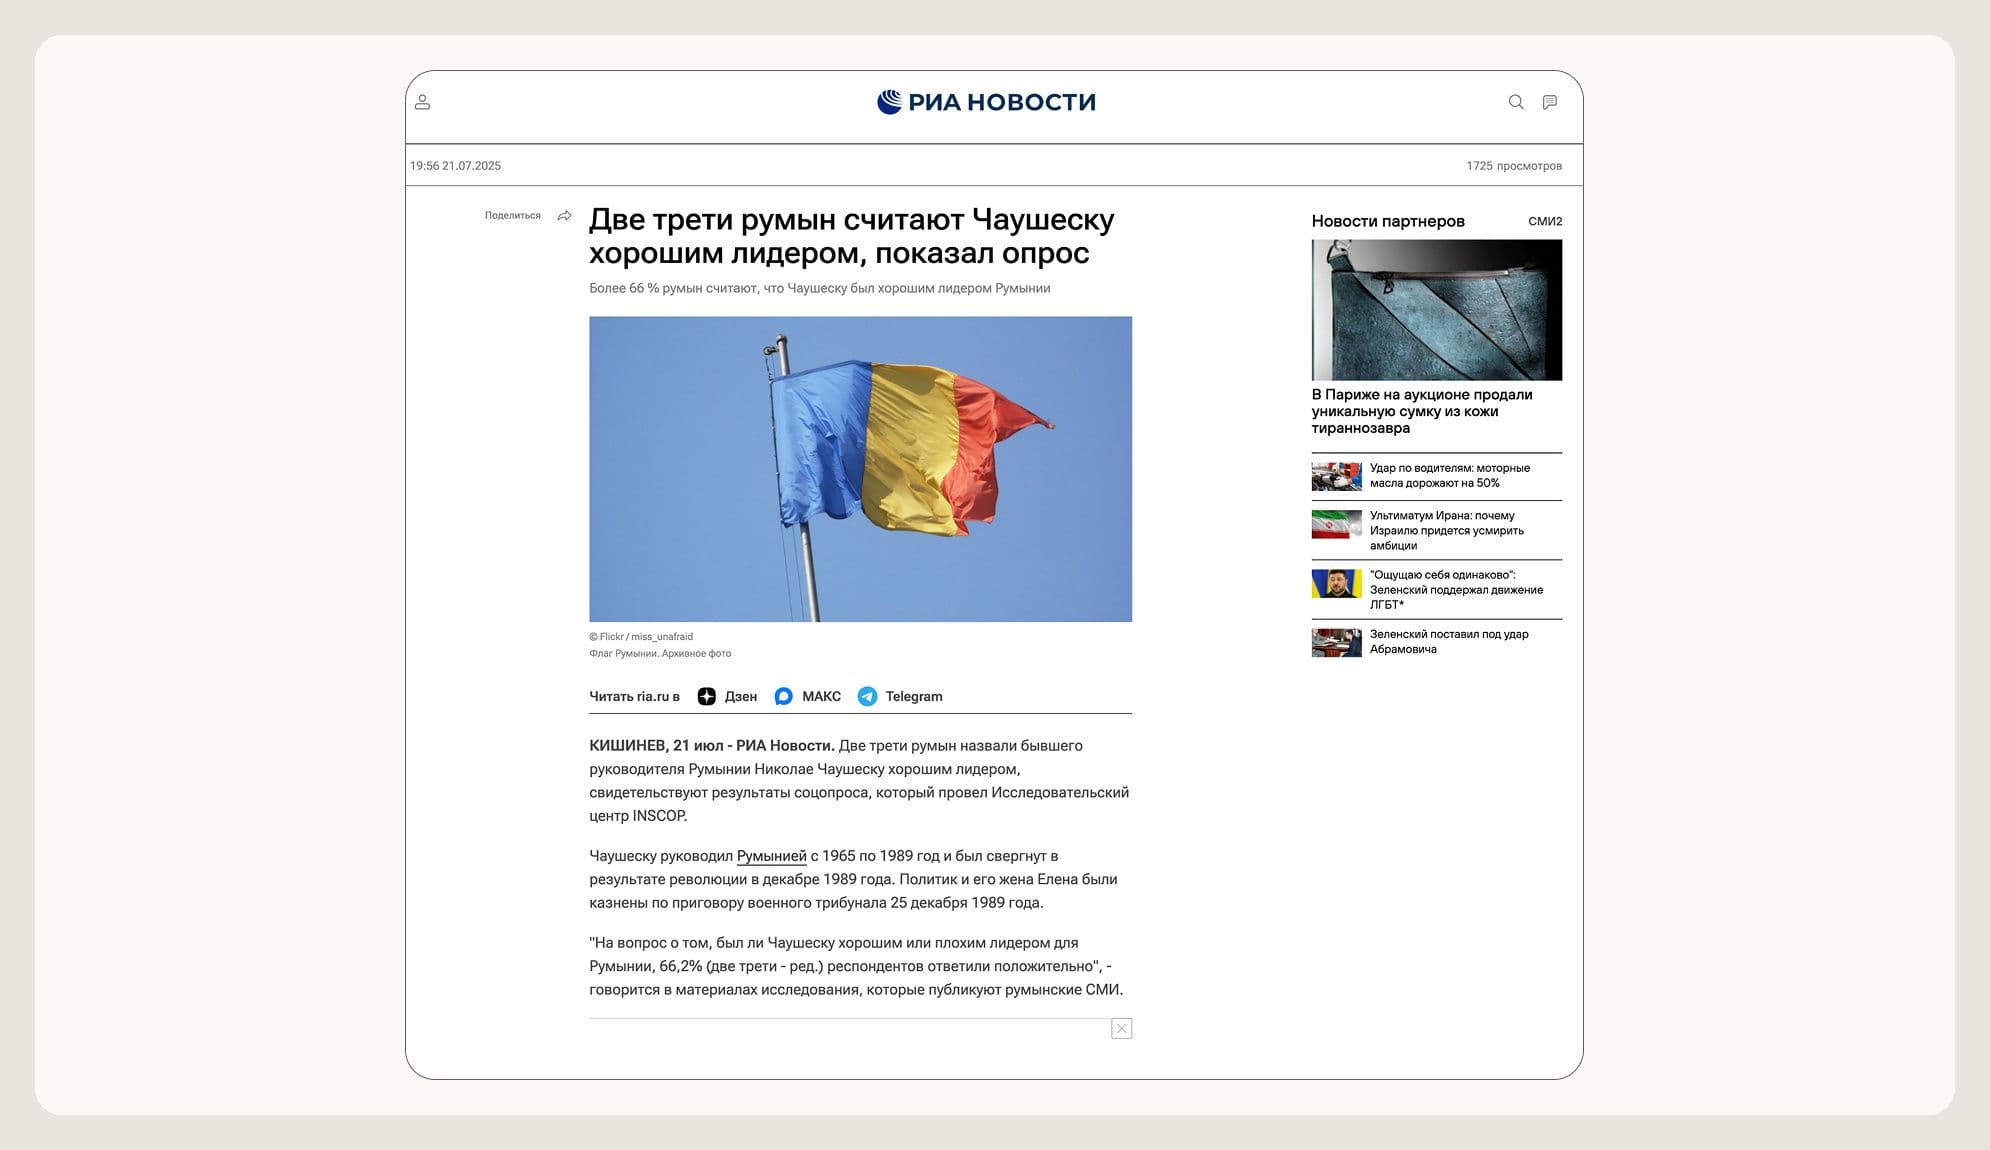
图 10.俄罗斯新闻社(RIA Novosti)刊登了标题略有不同的其他文章。俄罗斯新闻社的文章被其他亲克里姆林宫的出版物转载。存档:hXXps[://]archive[.]ph/Q1zW0。

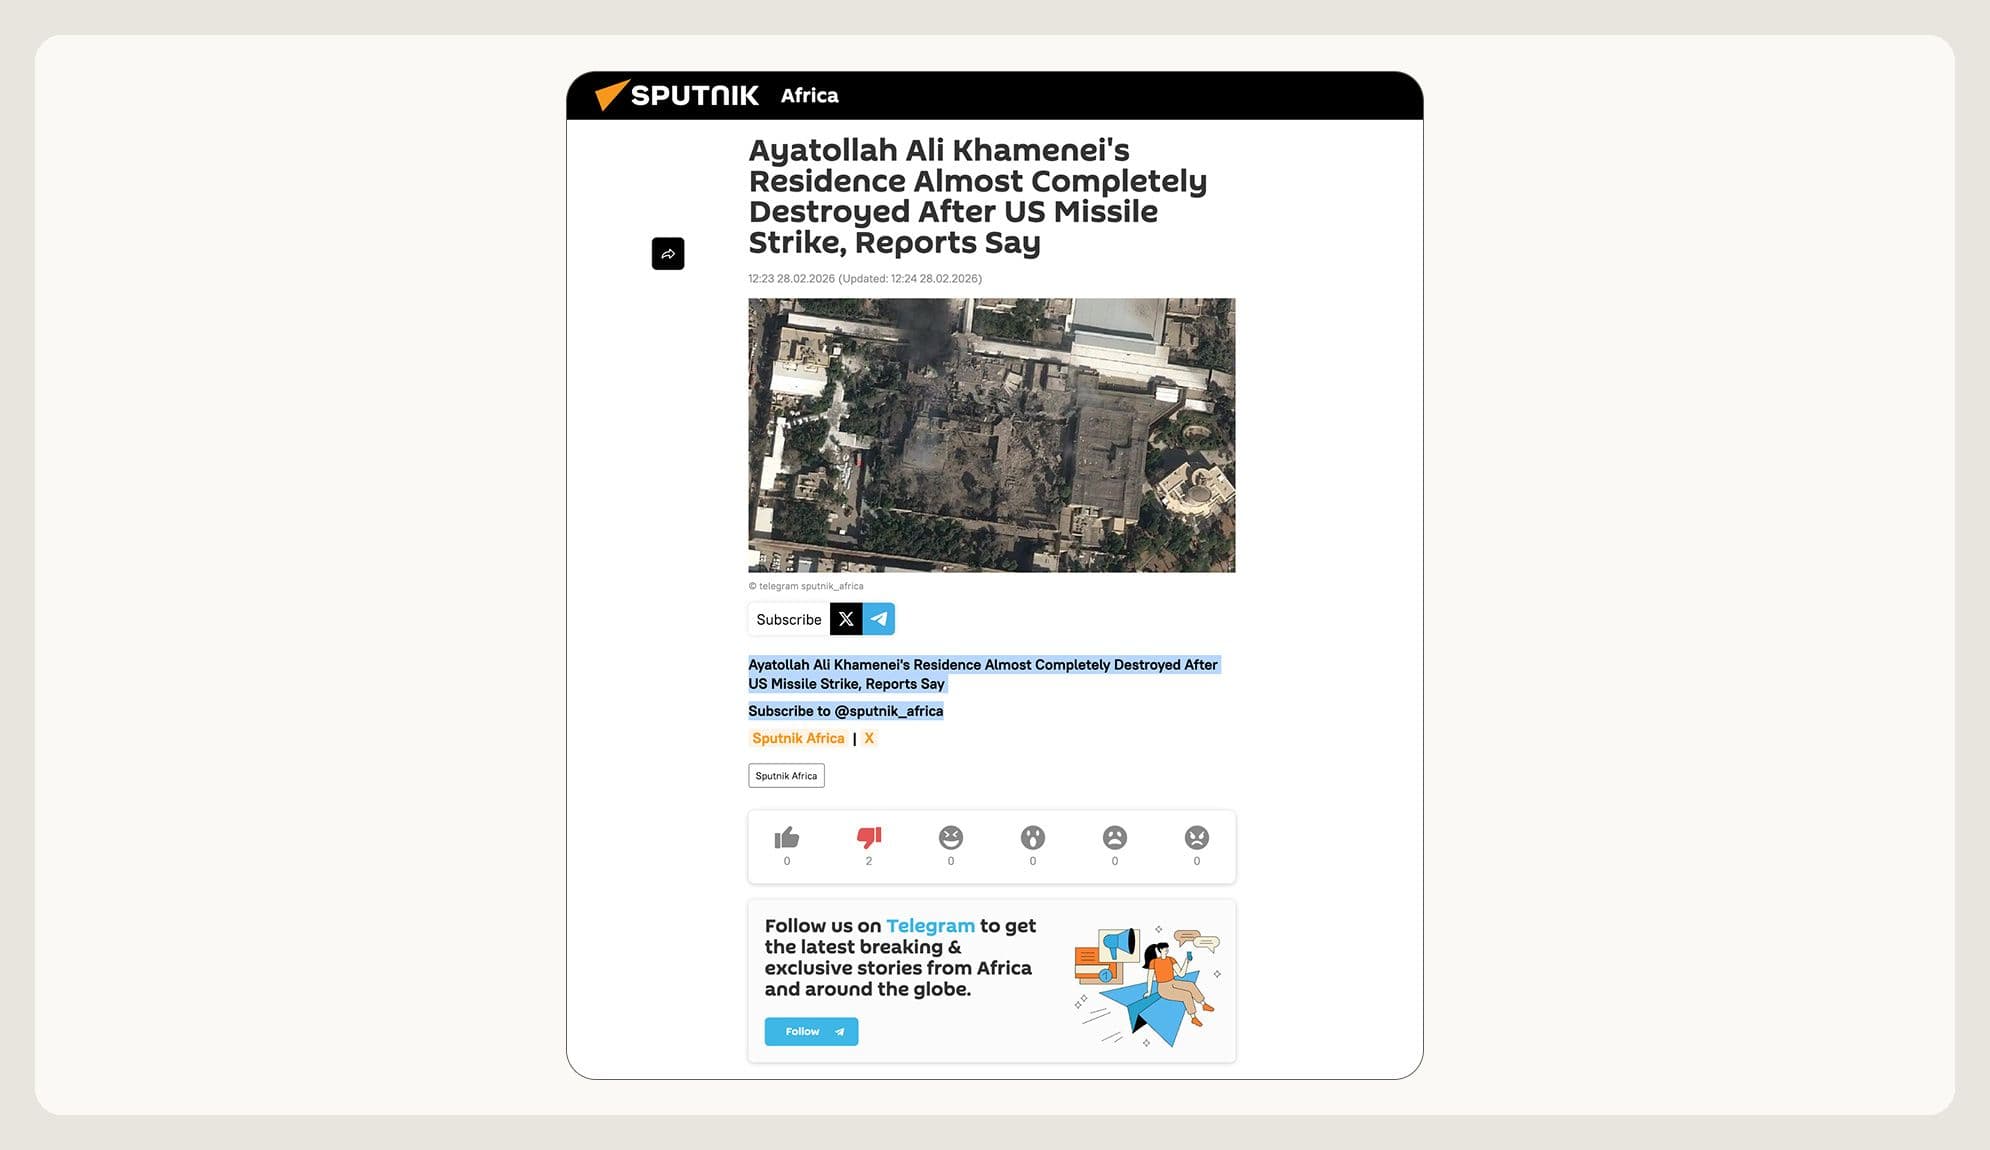
图 11. 在 Sputnik Africa 的 Twitter/X 帐户上发现的一条帖子,与 Claude 生成的文本完全吻合。存档:hXXps[://]x[.]com/sputnik_africa/status/2027706409727492278。

干扰与缓解

我们通过内部检测发现了这些账户,封禁了与所有四起行动相关的账户,并与行业和研究合作伙伴分享了相关指标。

类别 指标 类型/备注
国家媒体 人造卫星摩尔多瓦;俄新社;西班牙卫星通讯社;人造卫星非洲 (@sputnik_africa); RT English(今日俄罗斯、ANO TV-Novosti)
欺骗性放大资产 @ATodaPotencia(Telegram) 将与克里姆林宫立场一致的内容包装成拉丁美洲的有机分析。
摩尔多瓦扩增生态系统 edaily[.]com(欧盟批准);点[.]md; vz[.]ru; mos[.]新闻; ru[.]欧洲新闻[.]com 域名
洗钱生态系统(俄罗斯军方宣传电报) Rybar (@rybar_america);卡萨德上校 (@boris_rozhin);@theaterVD;@china3army;@kalashnikovnews Telegram频道

表 6. 俄罗斯四大国家媒体运营指标:分发渠道、欺骗性放大资产和洗钱 Telegram 生态系统。

GTG-34001:扰乱伊朗国家支持的克劳德地区影响力行动——ICCO、伊斯兰宣传办公室和比纳天文台

我们识别并移除了三个与伊朗政府关系密切的账号,这些账号利用Claude平台开展影响力行动。这些账号背后的操控者正在策划和准备内容,以支持他们所谓的“软战”或“认知战”计划。用他们自己的话说,这是一项旨在左右国内外舆论的非军事计划。我们的调查发现,每项行动都由一名在伊朗官方宣传机构内部或代表该机构行事的人员执行。这些机构包括隶属于文化和伊斯兰指导部的伊斯兰文化与传播组织(ICCO)、呼罗珊拉扎维伊斯兰宣传办公室(该办公室在马什哈德的一所神学院内设有认知战指挥中心,负责传播与伊朗伊斯兰革命卫队(IRGC)叙事相符的内容)以及伊斯兰宣传组织的比纳文化观察站。

在每起案例中,行动都依赖克劳德来制定行动计划、教条手册、人物系统、目标数据库和部长级规划文件。以这种方式运用该模式,使他们能够构建复杂的组织框架和资源,而这些原本需要一个人员配备齐全的项目办公室才能完成。行动者还非常注重洗白归因;他们精心策划内容,使国家支持的叙事以独立声音的形式出现。正如国际文化事务联络官所说,他们作为文化专员的角色“不是叙述者,而是导演”。

这些行动者刻意隐藏了自己的身份和来源地。由于伊朗境内无法访问Claude平台,他们使用VPN和外国电话号码注册并验证账户。尽管如此,在对话中,他们还是反复提及了自己的所在地、所属机构和角色。这些信息,以及带有机构标识的文件页脚和公开来源对相关人员的佐证,都将每次行动与其所属的伊朗官方机构联系起来。

我们的调查还发现,部分活动也通过其他平台传播。例如,我们观察到一些内容通过与伊朗伊斯兰革命卫队(IRGC)叙事相符的渠道进行传播。

根据突破量表,我们将此次行动评估为第三类(涉及多个平台,观察到的内容由伊朗伊斯兰革命卫队在 Eitaa 和其他平台上的渠道传播。)

主要发现

  • 参与这三起行动的各方都明确地将他们的行动与伊朗的“解释性圣战”( Jihad al-Tabyin )国家理论联系起来。根据这一概念,伊朗机构将宣传工作视为一项宗教和战略职责。与这一国家理论相关的措辞直接出现在行动者的会议和内部计划文件中。
  • 该网络制作了带有国际危机应对组织(ICCO)官方标识的部长级文件。这些文件详细阐述了九个部分的国际影响力方案,以及伊朗最高领袖葬礼的完整组织计划。
  • 公开信息证实了马什哈德指挥中心战略架构师和指挥官的角色。这些领导人运营着“Manjanegh”(弹射器),这是一个跨省的内容工厂,利用数十名活动人士将伊朗安全部门的公开报告重新包装,并以与伊朗安全部门无关的特定身份发布。该网络通过在100多个伊朗平台渠道(包括与伊朗伊斯兰革命卫队相关的渠道)上投放付费广告来放大这些内容。
  • 我们已将此次行动与伊朗比纳文化观察站的一名主管级官员联系起来,并通过公开信息来源和账户遥测数据验证了这一关联。该行动者在多个对话线程中以伊朗伊斯兰革命卫队发言人的官方口吻发布信息。在围绕2026年美以伊战争展开的一次特定行动中,该网络将虚假信息归咎于西方研究机构(包括战略与国际研究中心、布鲁金斯学会和兰德公司)。这两种策略都旨在使官方支持的信息看起来更具可信度。
  • 该网络散布了针对巴哈伊教徒(一个受迫害的宗教少数群体)的激进反叙事内容,并针对包含国际官员和伊朗反对派人士姓名的数据库进行攻击。

攻击生命周期和人工智能应用

我们证实,这些行动者利用克劳德作为这三起伊朗宣传行动的主要行政和运营层:

  • 首先,他们利用克劳德平台构建与教义和意识形态相关的内容。行动者们制作了关于如何管理和运作其数字行动的指南,其中包括操作手册、编码项目组合、角色系统、预警协议以及影响力行动的放大时间方案。
  • 其次,该网络利用Claude将官方政府情报简报转化为定制内容。它支持波斯语、阿拉伯语、乌尔都语、马来语、西班牙语和英语,其更广泛的计划目标是覆盖20种语言。
  • 第三,他们利用 Claude 来洗白署名,使帖子看起来像是来自外国作家或独立新闻来源,以及看起来像是普通公民发起的标签活动。
  • 第四,演员们在伊朗国内多个平台(如 Eitaa、Bale 和 Rubika)以及 X/Twitter、Instagram、Telegram、TikTok、YouTube 和 ICCO 文化专员网络等平台上分享了他们的内容。
机构 克劳德的作品 分配
ICCO / 文化和伊斯兰指导部 部长级影响力组合、最高领袖葬礼及继任计划 文化专员网络、外国署名文章、社交平台
霍拉桑拉扎维伊斯兰宣传办公室 “Manjanegh”内容工厂理论和个性化内容;付费宣传活动;分发与伊朗伊斯兰革命卫队叙事相符的内容 Eitaa、Bale、Rubika plus X、Instagram、Telegram
伊斯兰宣传组织/比纳文化观察站 重新包装的伊朗伊斯兰革命卫队发言人公报;系列化的战争相关公共宣传活动;智库洗白 Bina Telegram 和 Instagram;国内受众

表 7. 伊朗三个与国家结盟的行动与其机构、克劳德生成的输出和分销渠道的映射。

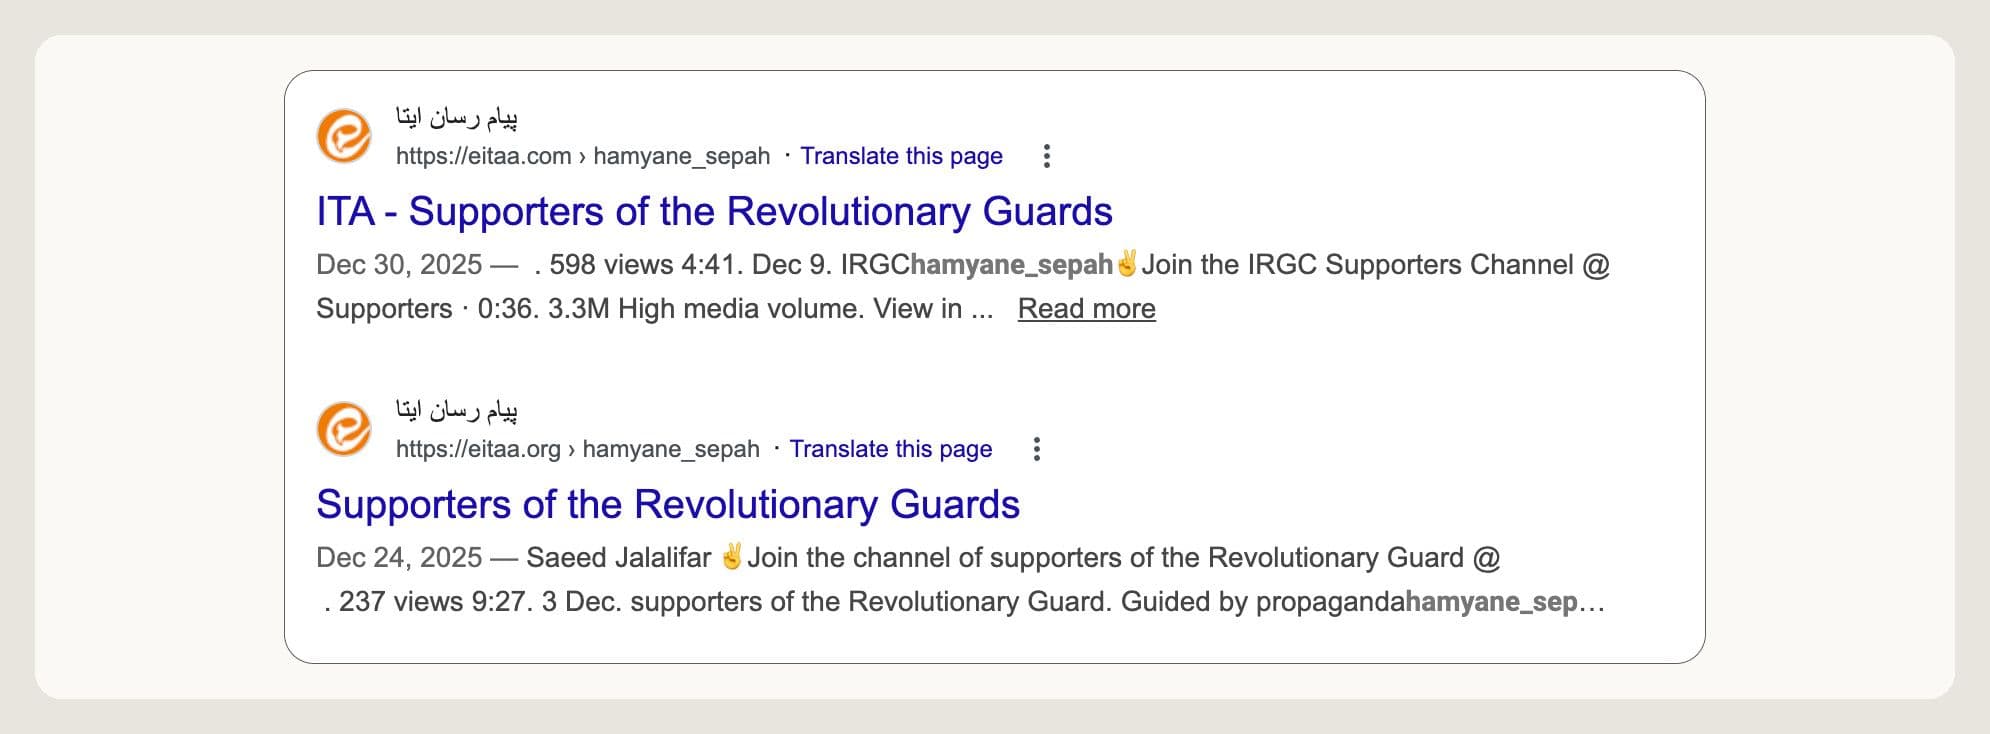
图 12. 在伊朗国内即时通讯平台 Eitaa 上,与伊朗伊斯兰革命卫队结盟的频道被观察到向讲波斯语的国内受众传播该行动的内容。

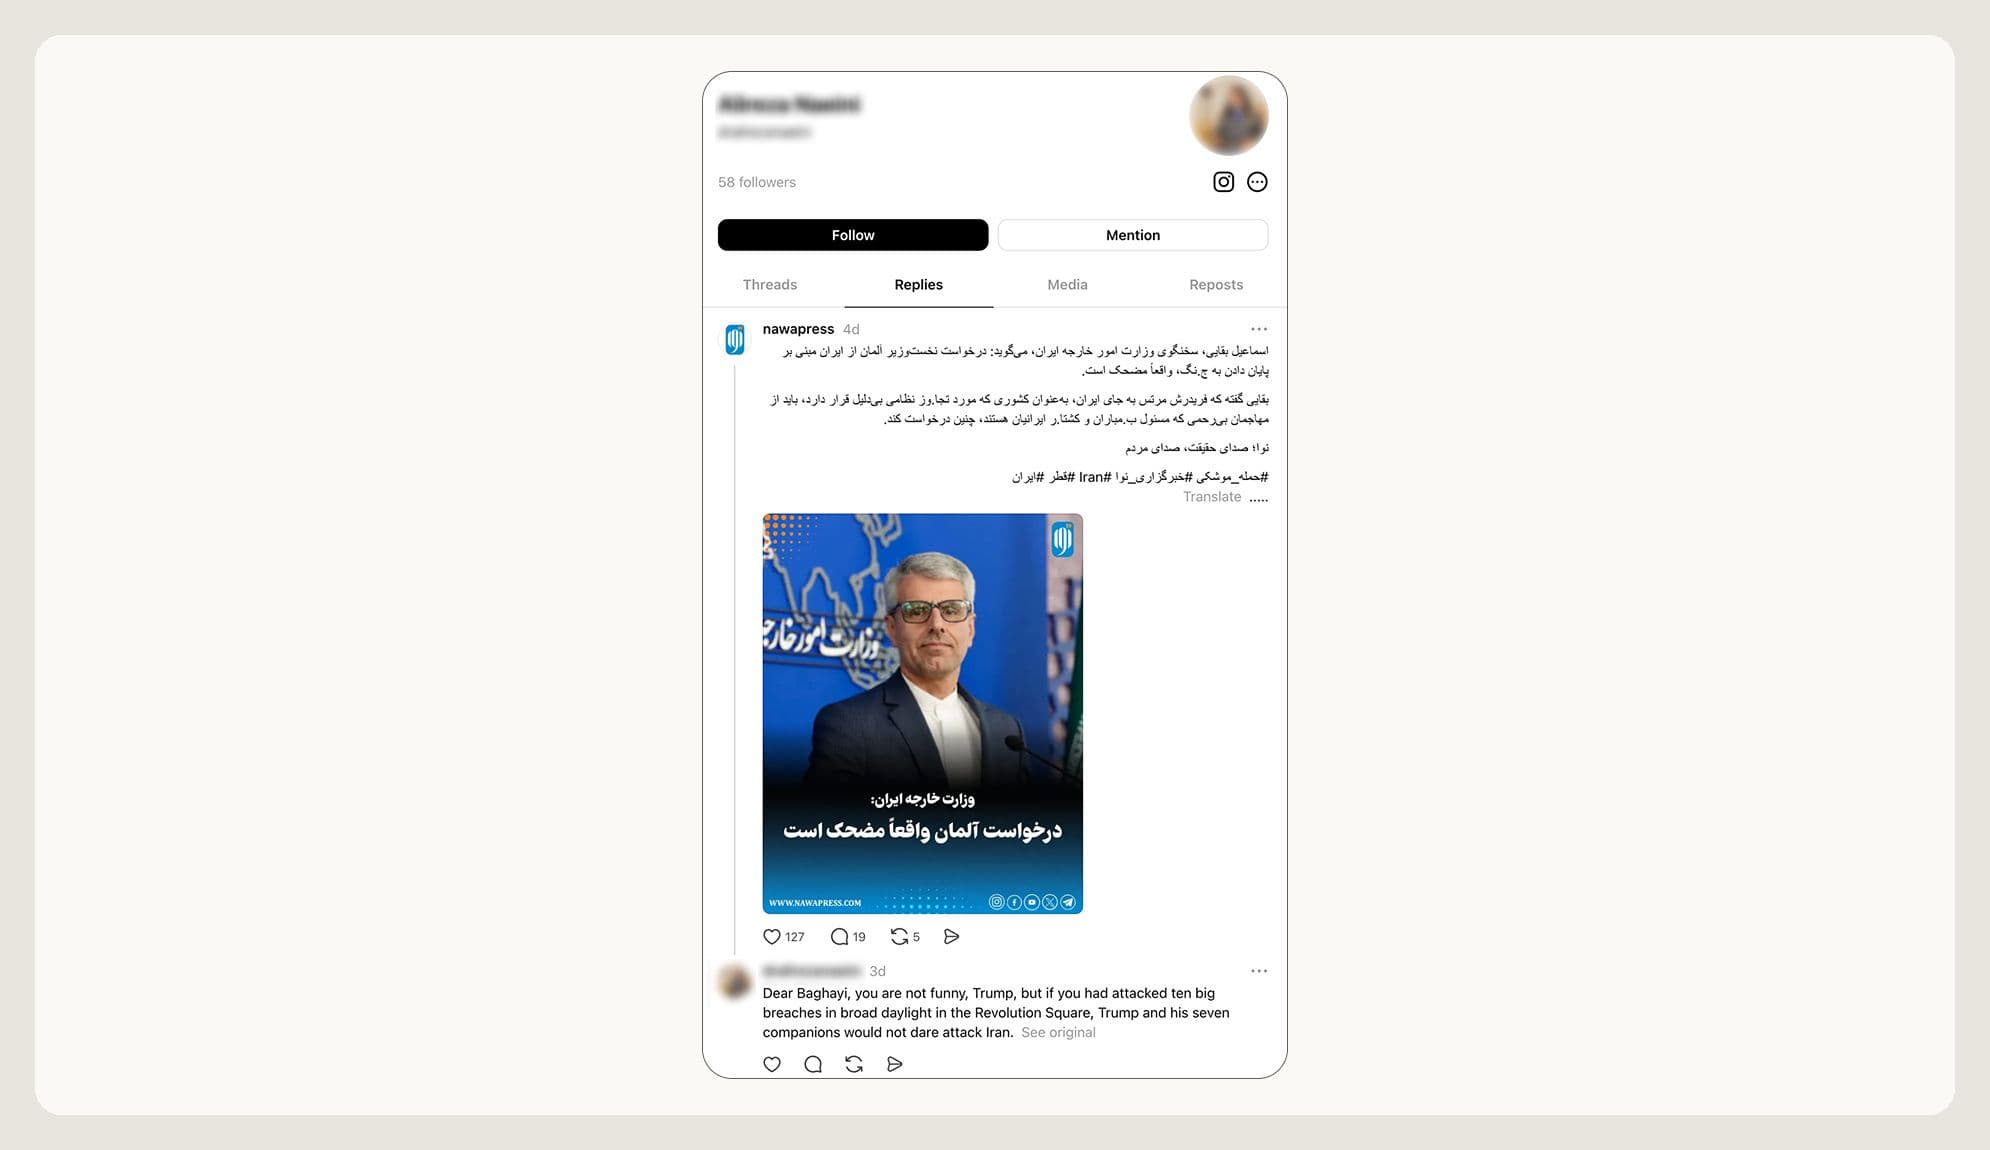
图 13. Threads 账户显示了其中一次针对新闻媒体 Nawapress 的定向攻击。

干扰与缓解

我们通过内部调查发现了这些账户,封禁了与这三起行动相关的账户,并将相关指标分享给了行业和研究合作伙伴。

类别 指标 类型/备注
归属机构 伊斯兰文化与传播组织(ICCO)及其国际古兰经传播中心(隶属于文化与伊斯兰指导部);呼罗珊拉扎维伊斯兰宣传办公室和沙希德·哈希米内贾德文化技术中心(马什哈德);伊斯兰宣传组织及其比纳文化观察站 机构
ICCO投资组合 项目代码 A-01 至 B-04;文档页脚注明 ICCO 和 IQPC;#IranStands 人工草根标签 项目代码、页脚、标签
马什哈德内容工厂 内部命名包括 Manjanegh(弹射器)、Mashe(触发器)、Chashni(引线);私人 Eitaa 频道“Monjaneq”;付费推广渠道包括伊朗伊斯兰革命卫队附属频道 @hamyane_sepah 和 @moghavematnews_iran 代号,频道
比娜 冒充伊朗伊斯兰革命卫队发言人;比纳监测中心的Telegram和Instagram频道 频道,冒充

表 8. 伊朗三个国家支持的行动的指标:归属机构、项目代码、内容工厂代号和放大渠道。

GTG-54006:扰乱克劳德针对孟加拉国农村地区的自动化亲人民联盟虚假新闻行动

我们识别并清除了一个持续运作的自动化虚假信息网络,该网络利用 Claude 系统在孟加拉国制造虚假的孟加拉语新闻。该行动旨在宣传孟加拉国人民联盟党并攻击其反对派。由于人民联盟党自 2024 年 7 月起义以来一直处于在野状态,因此该网络的活动实际上是代表反对党而非政府。行动人员完全清楚他们的欺骗手段,他们在内部通讯中写道:“没人知道新闻是假的。”

一名居住在孟加拉国盖班达县的个体运营者操控着这项行动,他轮流使用29个Claude账号来规避平台限制和检测。该个体使用名为“fake_news_3.py”的定制软件程序直接连接到Claude账号,该程序被编写成以固定批次生成内容,每批次包含15条新闻标题、3篇详细的虚构故事和15张图片。据该个体称,这些内容旨在持续不断地在Facebook Live、YouTube和TikTok上进行直播,目标受众是文化程度较低的农村地区人民联盟支持者。

该演员至少生成了1500条新闻标题、300条虚假叙事和1500张图片提示。由于Claude目前尚不具备图片生成功能,这些提示很可能被导出到其他AI前沿模型,用于生成虚假叙事中使用的视觉内容。

该行动由孟加拉国主导,目标受众是孟加拉国国内民众,其内容旨在维护人民联盟的利益。尽管存在这种叙事上的一致性,但我们的调查并未发现任何证据表明该党本身参与了该网络活动的指导或资助。

我们的调查显示,该宣传活动的视频出现在三大社交媒体平台上多个关注孟加拉国的频道和账号中。我们无法确定发布全部内容的具体频道。此外,我们没有发现任何证据表明这些内容在这些账号之外触及了更广泛的受众。

根据突破性评估标准,我们将此次行动评估为第三类(涉及多个平台,在多个以孟加拉国为重点的社交媒体频道和账户上观察到与此次行动内容相符的视频)。

主要发现

  • 该演员内部将此次行动的成果描述为“假新闻”,并力求使其“劲爆且咄咄逼人”,同时又足够简单易懂,“连村民都能理解”。该演员明确地将目标受众设定为相信这些内容是真实新闻的群体。
  • 此次行动的内容一致支持人民联盟,目标包括孟加拉国民族主义党(BNP)、伊斯兰大会党、全国公民委员会、临时政府和学生抗议领袖。该网络利用捏造的抹黑行动,指控这些反对者是外国代理人,并推行塔利班式的统治。
  • 这位演员编写了一个独立的上传脚本,该脚本通过 YouTube API 实现批量发布功能。该脚本旨在通过一个独立的第三方持续集成服务,按照提前一个月设定的时间表发布视频。
  • 该网络制作的部分内容叙事也与亲印度的地缘政治利益相符。然而,我们没有发现任何证据表明这些活动背后有任何国家指导或资金支持。

攻击生命周期和人工智能应用

系统搭建完成后,便可半自动运行,几乎无需人工干预。一个名为“克劳德API”的定制程序用于生成标准化的孟加拉语虚构内容,包括标题、详细叙述和配套的图片提示。该程序还针对识字水平较低的农村受众,精心挑选了一些具有强烈情感色彩的话题。输出内容存储在固定的云存储文件夹中,并被转换为音频和视频格式。另一个脚本会提前数月将视频上传至YouTube。

叙事主题 技术 目标
宗教极端主义框架 反对派被指责计划建立塔利班式的伊斯兰教法统治,并渗透到安全部队中。 伊斯兰大会党、孟加拉国民族主义党、民族主义大会党
暴力和阴谋 捏造的暗杀阴谋和暗杀小队 临时政府、学生抗议领袖
外国代理人抹黑 学生领袖被贴上外国情报人员的标签。 七月抗议运动
腐败与阴谋 捏造的金融腐败和秘密跨党派联盟指控 反对党

表 9. 自动化虚假新闻管道:从自定义 API 工具到批量伪造内容和云暂存,再到定时发布。

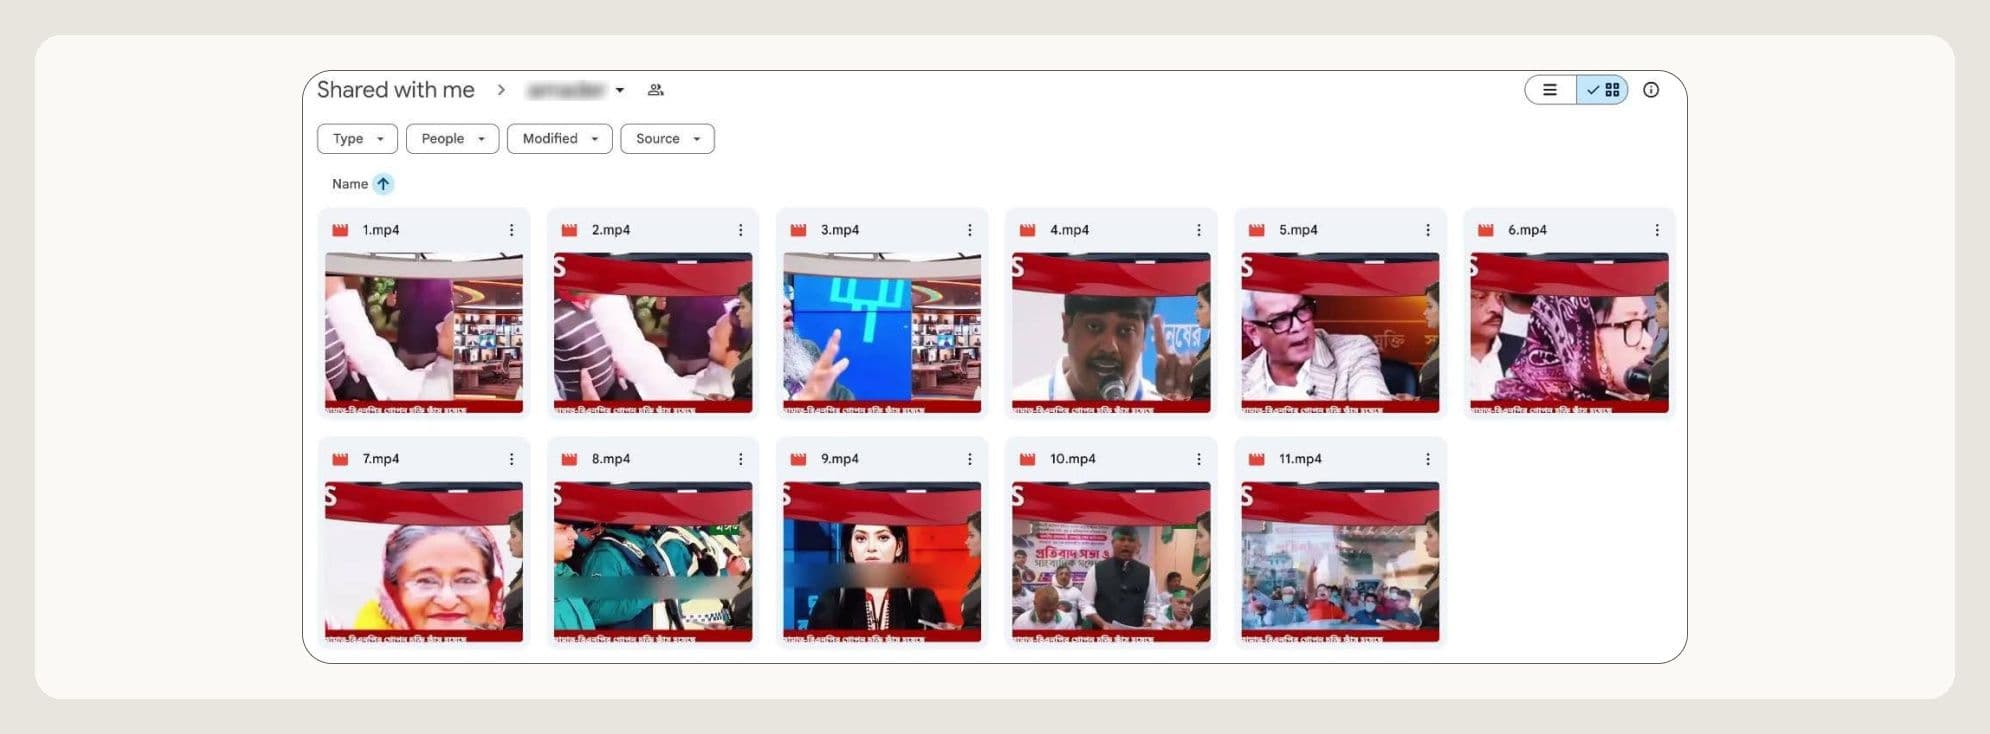
图 14. 演员们在分发之前用来存储和准备行动视频内容的 Google 云端硬盘文件夹。

干扰与缓解

我们在内部调查中发现了这一活动,并封禁了与此行动相关的账户。我们预计幕后黑手会尝试创建新账户继续作案,因此我们已针对其行为特征构建了检测机制,以防止此类事件再次发生。与此处描述的其他行动一样,我们已将相关指标分享给了相关的分发平台和其他合作伙伴。

类别 指标 类型/备注
演员 一名居住在孟加拉国盖班达县的演员,在大约十六个月的时间里轮流使用29个Claude账号。 演员
自动化工具 fake_news_3.py(API 内容生成,至少是第三次迭代);配套上传脚本(自动上传到 YouTube,提前数月安排,通过第三方持续集成服务路由以掩盖操作者的 IP 地址) 脚本
固定输出格式 每次运行生成 15 个虚构的孟加拉语标题、3 个详细叙述和 15 个英语图像生成提示 输出方案
为合伙人份额持有 云存储文件夹标识符;上传脚本 已隐瞒

表 10. 亲人民联盟行动的指标:单一的孟加拉国行动者、自动化脚本和捏造的内容输出格式。

GTG-84006:捣毁一个与伊朗人民圣战者组织/伊朗全国抵抗委员会结盟的分布式影响力行动,该行动利用共享人工智能代理冒充真人并在伊朗境内招募人员。

我们发现并捣毁了一个针对伊朗国内外受众的分布式影响力行动。为了欺骗用户,该行动通过指派共享的人工智能代理克隆一位真实存在的活动人士的个人Telegram账户,并用波斯语指示该代理冒充本人。该代理指示Claude阅读该活动人士约8400条Telegram帖子,模仿其写作风格,然后利用该账户与活动人士的联系人进行实时政治对话。据我们所知,这些联系人并不知道自己是在与一个人工智能辅助的账户对话。

尽管这些行动者没有共享账户基础设施,也没有表现出明显的协调迹象,但我们的调查将这一活动与伊朗人民圣战者组织(PMOI/MEK)及其政治前线——伊朗全国抵抗委员会(NCRI)联系起来。

我们的调查显示,至少有四名参与此次活动的人员就职于伊朗全国抵抗委员会(NCRI)的官方媒体机构。该行动依赖于NCRI/伊朗人民圣战者组织(MEK)在多个平台上的媒体资源,包括广播电视、卫星和短波广播、Instagram、Telegram和X/Twitter。虽然委员会审批流程和有关MEK领导层的记录表明,该行动很可能由中央统一指挥,但我们无法证实其集中控制的程度。

根据突破性评估标准,我们将此次行动评估为第二类(多平台,通过该网络自身的 NCRI 媒体资产和放大器账户进行分发)。

主要发现

  • 此次行动成功抓取了超过500个社交媒体账号,构建了伊朗境内个人的详细画像。随后,他们根据城市、年龄、职业、政治倾向和逮捕记录等因素对这些目标人群进行分组,以便更有针对性地向特定受众推送信息。
  • 该网络分析了这些对话中约51944条存档信息,为数十名伊朗特定人士构建了详细的心理档案。为了进一步传播信息,这些冒充账号还同时向30多个联系人发送了一条捏造的突发新闻标题。
  • 为了宣传伊朗全国抵抗委员会主席玛丽亚姆·拉贾维的十点计划,该媒体为每篇文章创建了人工智能生成的虚拟形象。演员们为这些虚拟形象配音,赋予它们波斯语语音,并将它们设计成普通伊朗人的模样,同时刻意掩盖了它们是人工智能生成的事实。
  • 这场运动的幕后推手利用自动化流程运营一系列Instagram账号,协调它们的发布时间。他们会根据不同的目标受众调整内容。为了掩盖其真实动机,最初的帖子刻意避开了“圣战者组织”的名称,使该组织的宣传看起来像是独立、中立的新闻。
  • 此次行动的宣传重点是伊朗政府、保皇派团体和巴列维阵营。行动者散布了一段捏造的视频,攻击巴列维家族成员,并利用“既非国王也非酋长”的论调攻击目标。此举旨在巩固伊朗人民圣战者组织(MEK)在伊朗反对派中的地位。

攻击生命周期和人工智能应用

该网络依靠克劳德来支持其影响力行动的各个阶段。行动者们使用共享的人工智能代理平台来管理这些任务,每个工作区都维护着自己的长期记忆文件。随着时间的推移,他们会用特定的指令更新这些文件,例如禁用词列表、认可的信息来源、账户管理规则以及规避检测的方法。这使得代理能够在无需人工用户指导的情况下持续生成内容。其中一名行动者将MEK的创始教义加载到模型的内存中,作为行动中其他成员可以重复使用的“战略基础数据”。

这项行动背后的管理体系高度结构化,包括由专门委员会审批的流程,以及从内容校对到管理人员的正式审核流程。在整个沟通过程中,参与者反复使用“根据我们的合同”这一表述,并频繁提及MEK领导层。我们发现,所有工作区域都统一采用了相同的操作流程。

大部分输出都是波斯语优先,因为它将 2022 年的有机抗议口号“???”(“女人,生命,自由”)替换为 MEK 变体“???”(“女人,抵抗,自由”)。

簇 克劳德的用途是什么? 最严重的因素
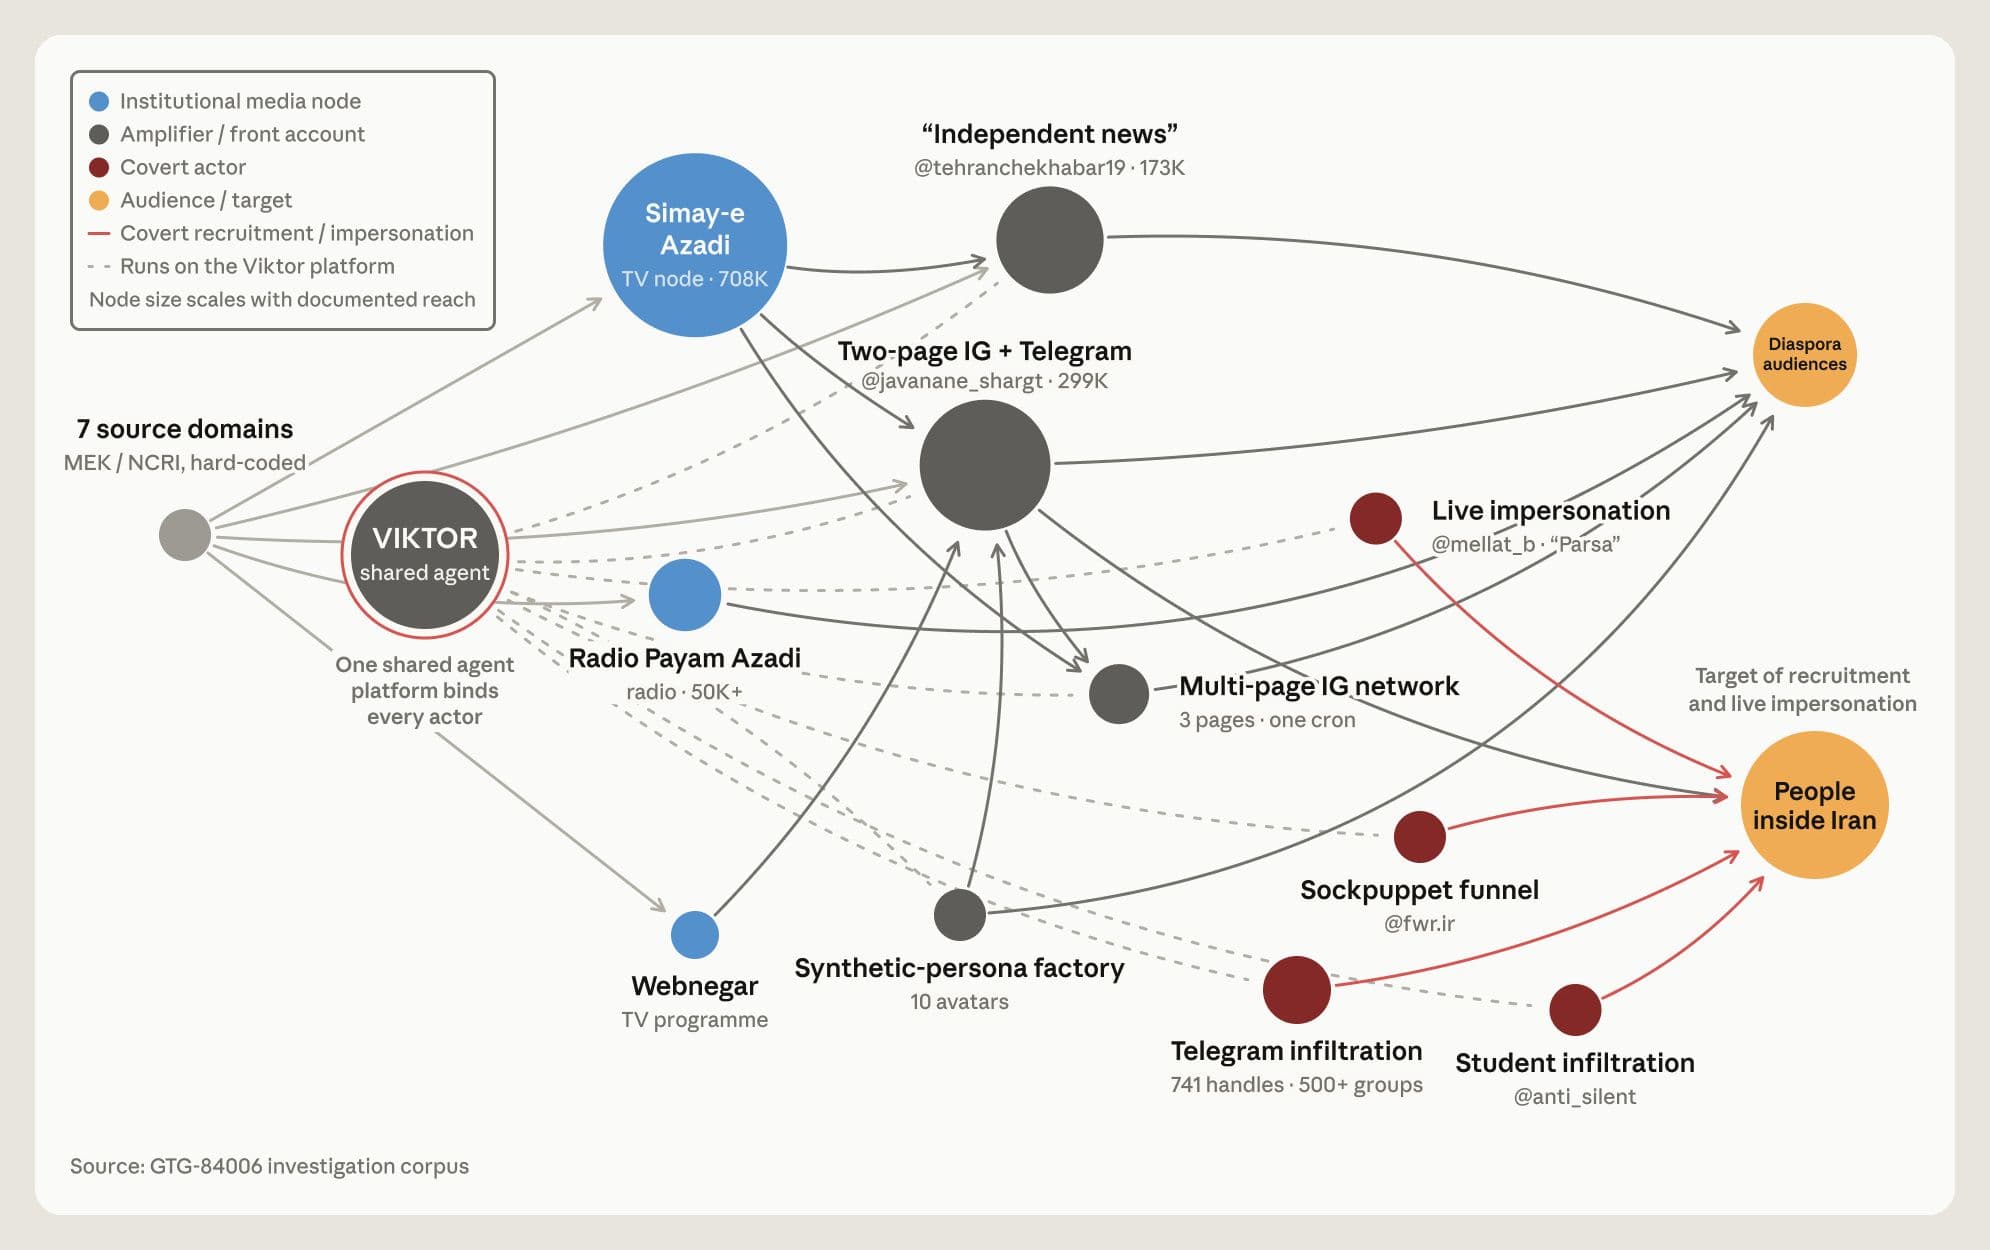
共享代理平台(“Viktor”) 持久内存代理在多个演员之间运行自主、定时的生产活动 跨行为体共享的理论和规避机制构成了一种协调基础。
现场模仿 从私人信息中克隆真人的声音;以他们的身份进行实时对话。 在伊朗境内联系人不知情的情况下,冒充一名真正的活动人士与他们联系。
监控和画像 十阶段漏斗;伊朗境内特定个人的心理档案 对面临伊朗法律规定的监禁或死刑的人员进行逮捕记录分析
协同的虚假行为 具有同步、受众细分发布功能的多账户 Instagram 数据管道 掩盖与MEK的关联,并在“独立”品牌下进行几乎完全相同的协调产出
合成介质 发言人的头像配有波斯语语音 未公开的合成“普通伊朗人”和历史人物深度伪造视频制造虚假权威
媒体洗钱 将与“伊朗人民圣战者组织”(MEK)有关联的媒体改写并重新发布为独立报道 去除水印并将组织内容伪装成普通同胞的声音

表 11. 影响行动的不同方面,包括通过冒充、监视、协调的虚假行为、合成媒体和媒体洗白等方式共享代理平台。

图 15. 一个由共享的基于 Claude 的代理平台(名为“Viktor”)约束的分布式网络,涵盖了现场冒充、伊朗境内的监视、协调的虚假行为、合成发言人和媒体洗白。

图 16. 该行动基于协同的虚假行为、合成媒体和媒体洗白。图为该网络账户发布的 Instagram 帖子示例。

干扰与缓解

我们在内部调查中发现了这一活动,并已封禁相关账户。目前,我们尚无法独立确认该网络的推广账户究竟带来了多少真实互动。

指标 类型 笔记
圣战组织[.]org; ncr-伊朗[.]org; maryam-rajavi[.]com; iranntv[.]com;伊朗自由[.]org; hambastegimeli[.]com; wncri[.]org 域名 MEK/NCRI 强制性信息源集已硬编码到所有行动者中
@simaintv / @iranintv Instagram 源节点(约708K)
@javanane_shargt Instagram 全国侨民受众(约29.9万人)
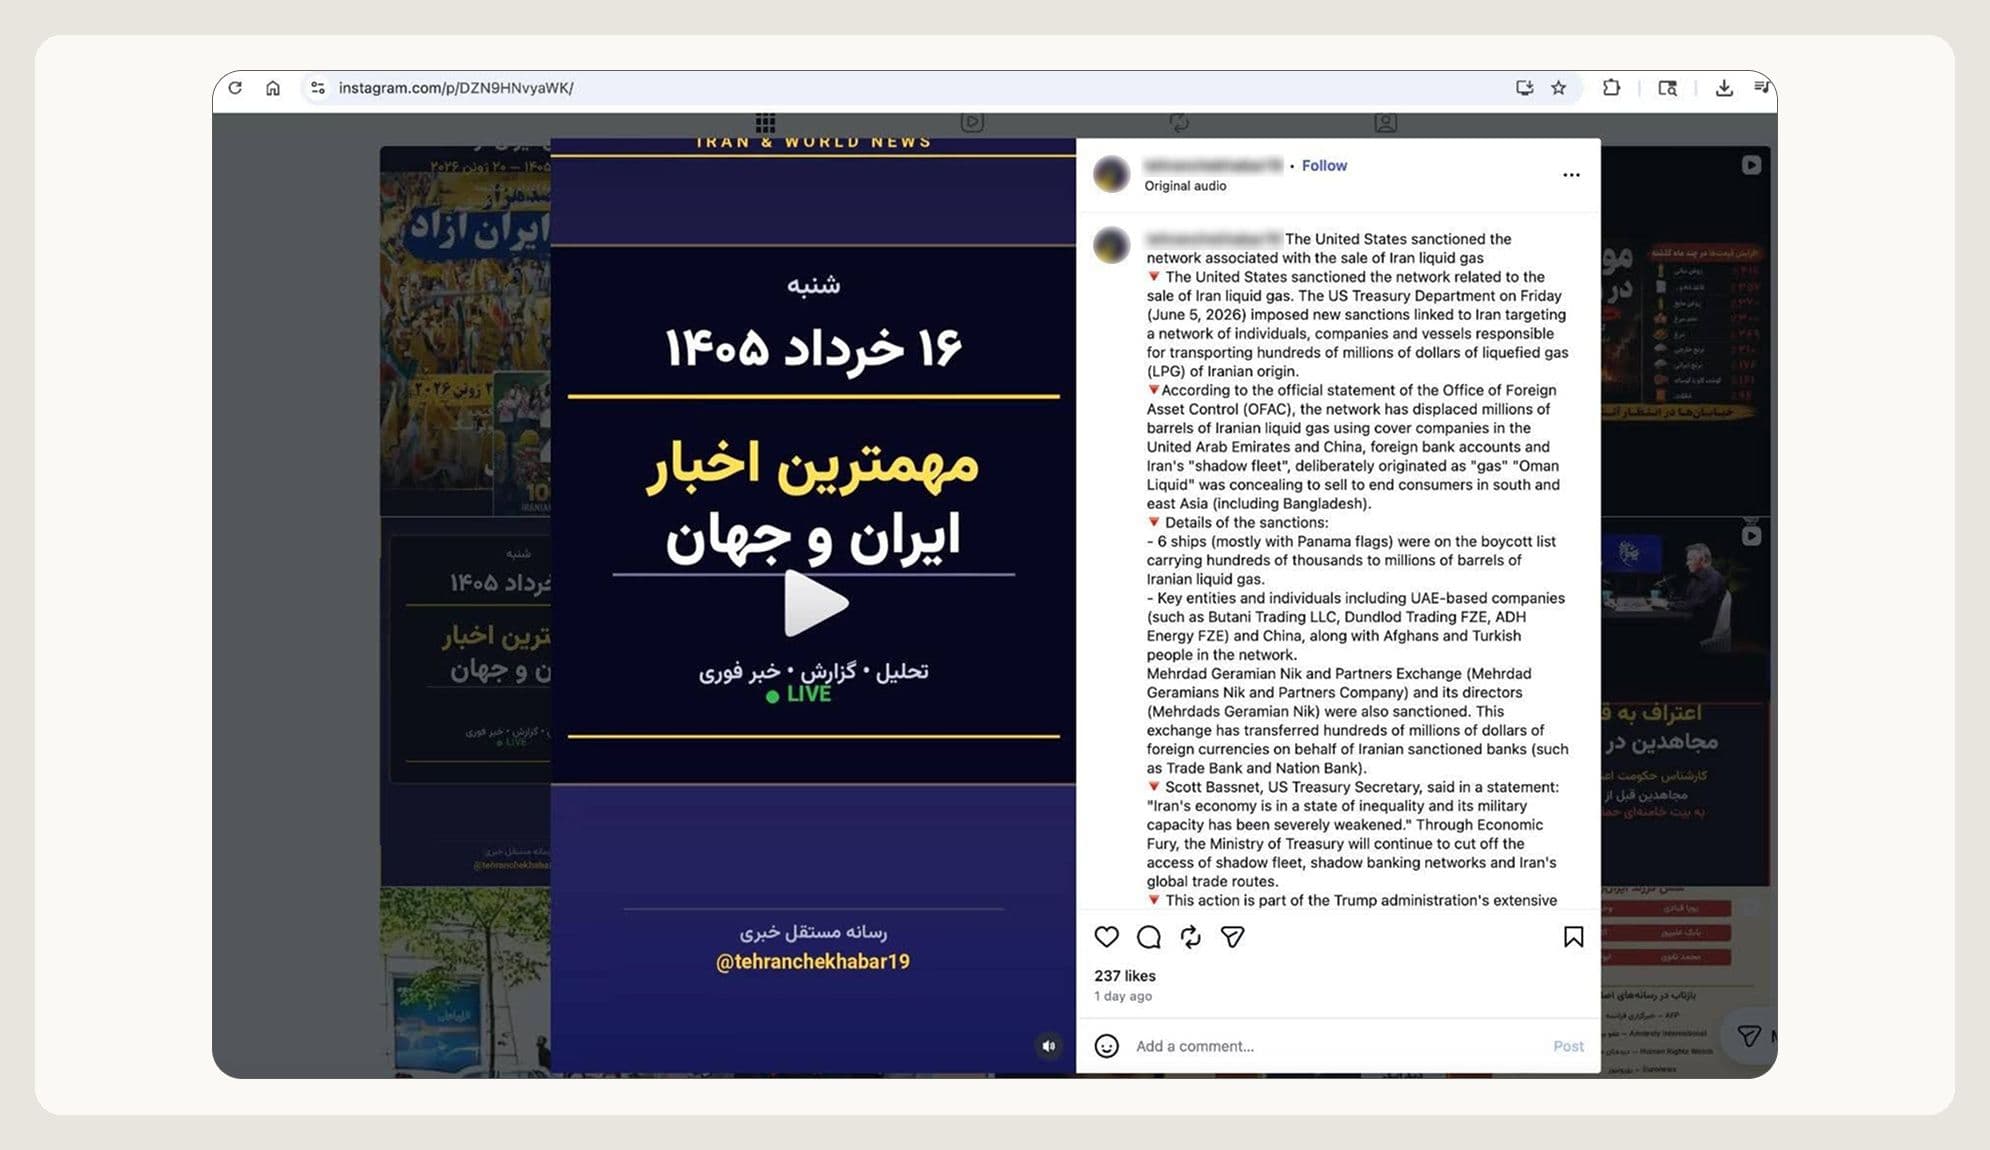
@tehranchekhabar19 Instagram “独立新闻”;目标受众为学生(约17.3万)
@faryade_mamnoo Instagram 反对派内容(约89.5万)
@khabar_fouri_mardom; @iranpayam_tehran5 Instagram 协调的多页网络
@fwr.ir / @fwr_ir; t[.]me/FWR_ir Instagram / Telegram 傀儡漏斗和监控终点
@anti_silent 电报 学生监控渠道
@jomhouri_democratic Instagram / Telegram 十点计划推广
ZWNJ + 点/空格规避;强制性口号;#OurChoiceMaryamRajavi;SKILL.md / LEARNINGS.md 记忆 指纹 跨参与者签名

表 12. 包含网络句柄、关联网站和活动传播帐户的 IoC 表。

GTG-54004:扰乱肯尼亚国内有组织的虚假行为活动

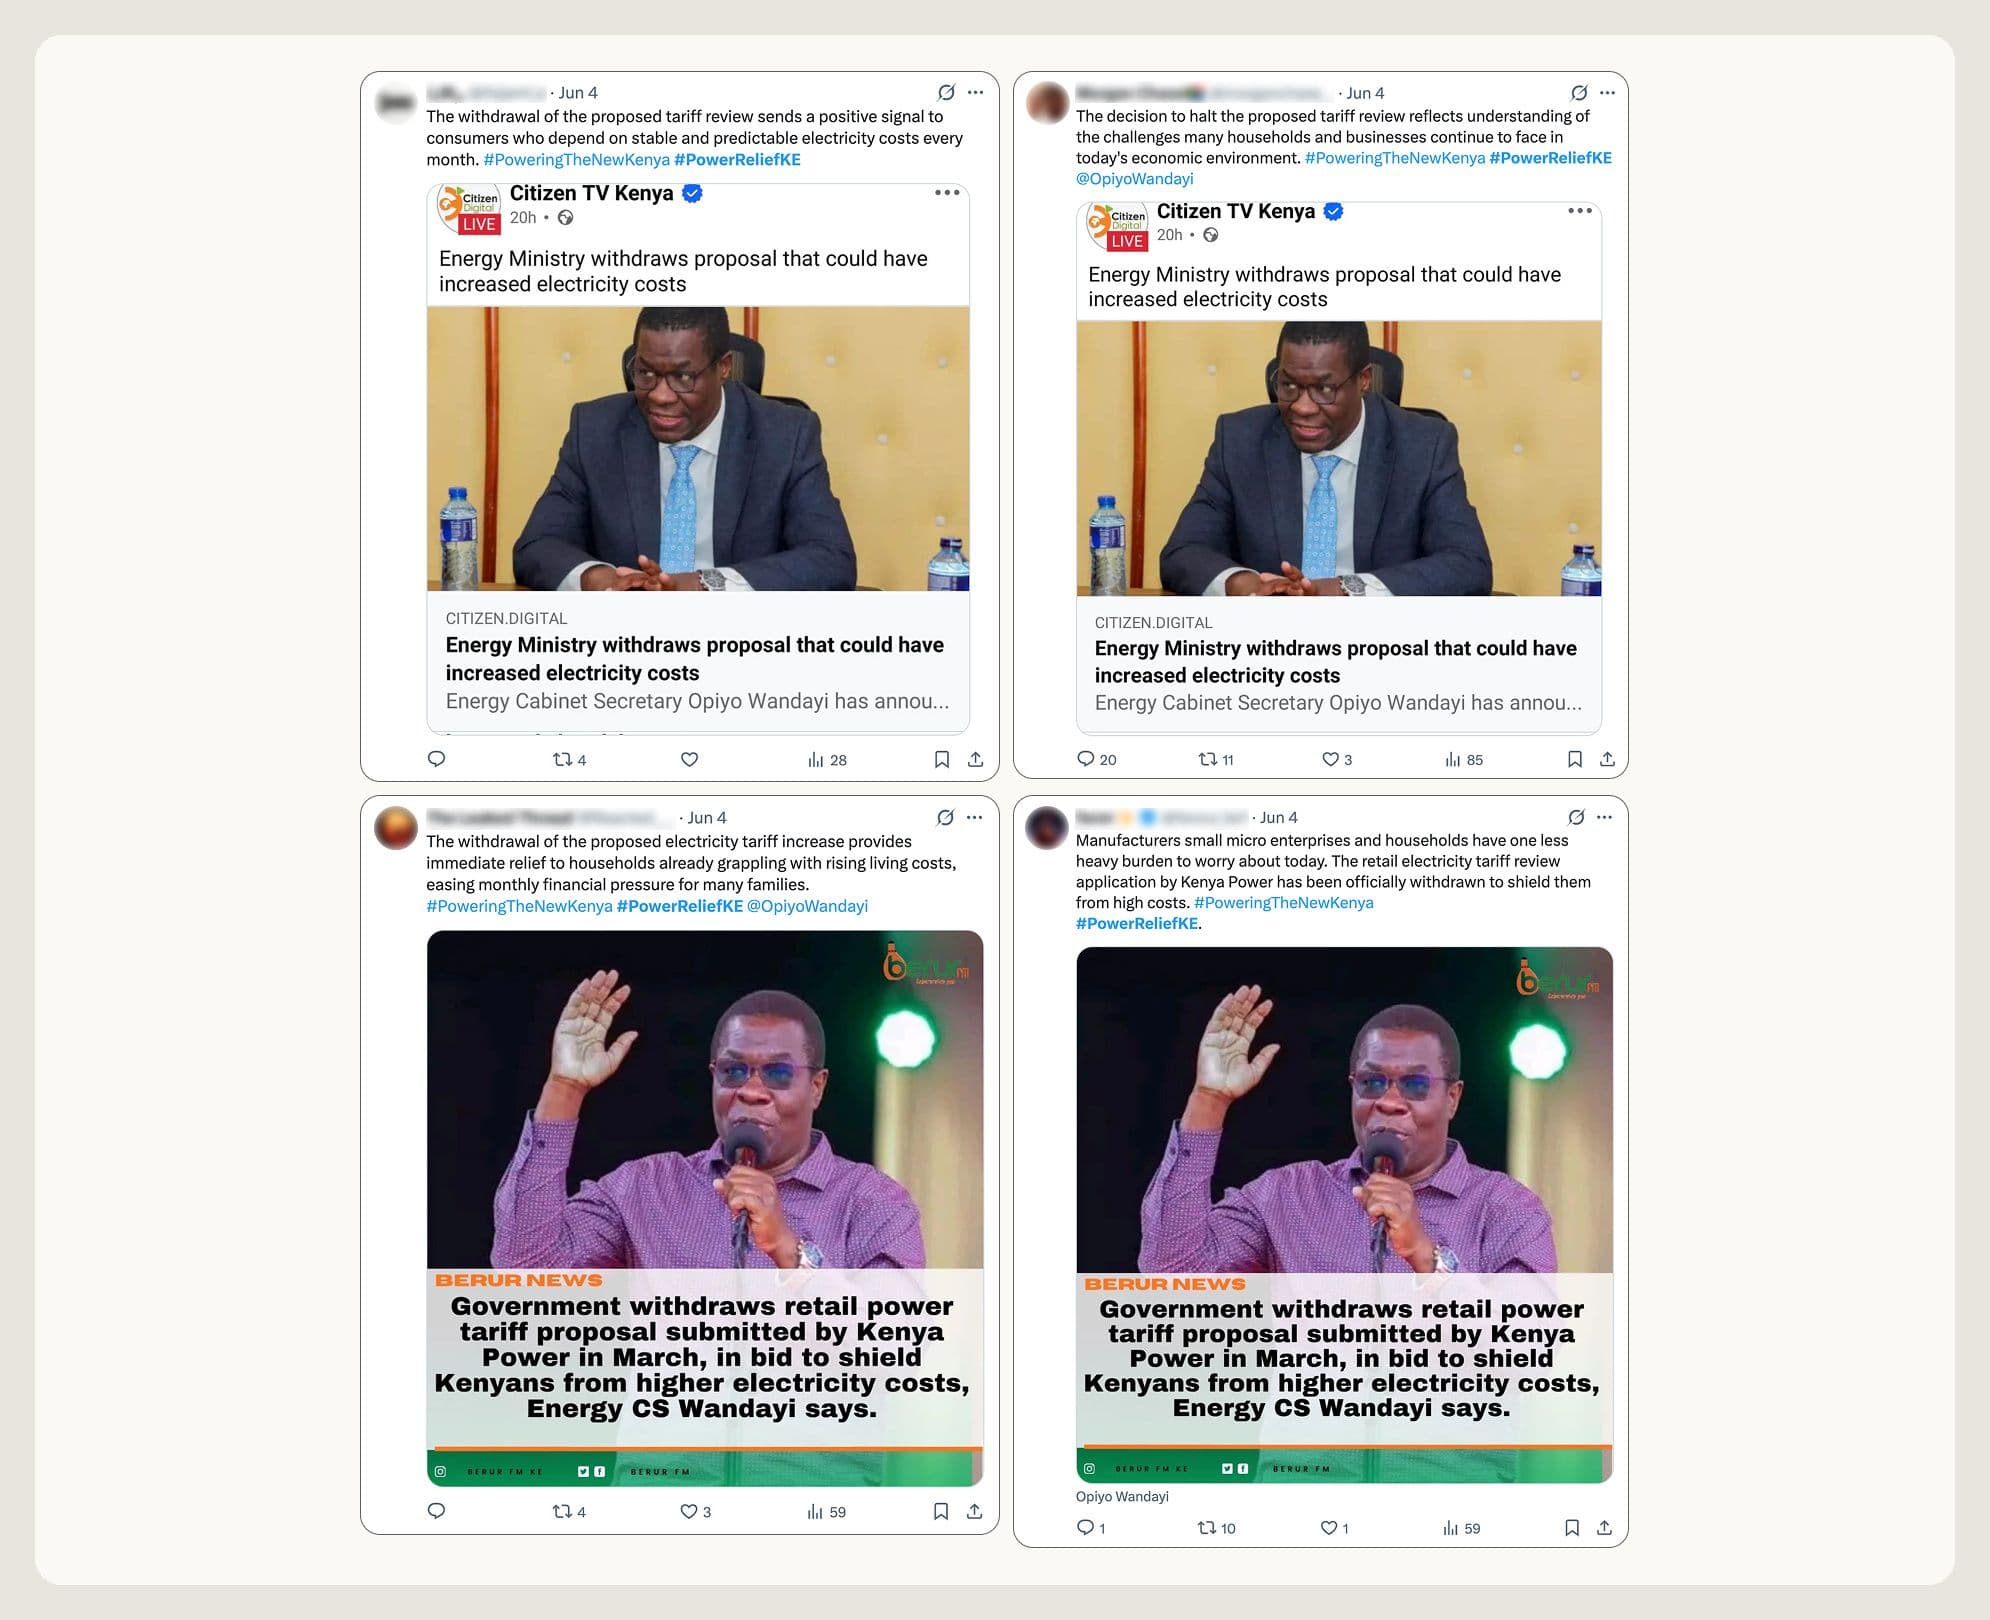
我们识别并移除了一个由单一用户操控的账号,该账号用于批量发布肯尼亚政治内容。该操作旨在伪装成自发的、草根式的公众舆论。该用户多次使用 Claude 模型生成 50 条推文,并明确指示模型将帖子内容设置为自发的草根评论,而非精心策划的宣传活动。

该网络将信息重点放在肯尼亚的关键政治议题和人物上。大量人工智能生成的推文赞扬能源部长奥皮约·万达伊阻止了肯尼亚电力公司原定的电价上涨计划,并使用#PowerReliefKE和#PoweringTheNewKenya等标签来提升曝光度。此外,该网络还散布谣言,声称肯尼亚联合反对派联盟将在2027年大选前瓦解,直接针对政治人物里加蒂·加查瓜和前总统乌胡鲁·肯雅塔。

此外,该演员还以“SHANKI”/“Elkins Marketer”的营销身份,为肯尼亚零售品牌运行相同的AI工作流程。我们没有发现任何政府参与的证据,而且该活动似乎完全符合肯尼亚国内运营的特征。

我们的调查揭示了一起组织严密的政治操纵活动,该活动在不同的对话中推送关于关税上涨的相同统一信息。我们使用“突破量表”(Breakout Scale)评估了该网络的影响,并将其归类为一级。该活动完全局限于单一平台上的虚假账户和本地影响力网络,未能触及或影响任何真实用户。

虽然我们尚不清楚此次行动幕后人员的真实身份,但我们认为这是一场肯尼亚当地的政治宣传活动。该网络平台的亲政府立场和特定标签表明,它很可能与执政联盟有关联,尽管我们尚未确定具体是哪个组织负责。

主要发现

  • 此次行动采用同一套策略,同时强化支持政府和反对反对派的宣传。这种既能提升执政党支持率又能削弱反对派实力的做法,符合单一、协调一致的选举宣传策略。
  • 这里使用的模板也被原封不动地用于零售品牌的营销,包括将推广信息重新包装成自然推文,并在每五条推文中插入链接。这符合肯尼亚常见的营销模式,即机构付费给当地网红来操纵舆论。
  • 该运营团队频繁使用Claude来润色和优化预先撰写的50条主题和推文,这表明该模型对网络的主要价值在于数量和营造真实感。核心意识形态信息在Claude启用之前就已经由运营者完全决定。

攻击生命周期和人工智能应用

这位演员提供了主题、要点和话题标签,并利用 Claude 将它们转换成 50 条主题明确、字数限制的帖子,这些帖子格式适合跨平台发布和传播。经过多次协作,这些帖子被打包成一个可复制的交互式小部件,随时可以发布。

图 17. 虚假评论帐户放大内阁秘书 (CS) Opiyo Wandayi 的内容,显示该行动的虚假帐户中存在协调集群。

干扰与缓解

根据 OpenAI 分享的关于其平台上惯犯活动的线索,我们对肯尼亚境内疑似协同造假行为展开了内部调查,并确认了此次行动。我们移除了该账户及其背后的组织,并根据其行为特征构建了相应的检测机制。

GTG-84002:扰乱阿联酋主导的针对穆斯林兄弟会、苏丹冲突和联合国问责机制的影响行动

我们识别并移除了一个由单一行为者用来持续影响穆斯林兄弟会的账户。该行为者利用 Claude 系统维护一个名为“Deadshot”的人工智能角色,该角色托管在其私有平台上。系统设置中嵌入了一个主指令文件,指示 Claude 在数百次会话中重复执行相同的任务:“一项协调一致的跨大西洋和区域行动,旨在在全球范围内瓦解穆斯林兄弟会。”

此次行动分为五个紧密相连的活动环节。行动者同时掌控每个环节,确保整个行动中叙事构建、技术混淆和战术目标选择完全同步。

  • 他们建立并管理了一个由大约 300 个虚假网红社交媒体账号组成的网络。
  • 他们创建了一个幌子非政府组织,模仿瑞士一家真实组织的身份,并以该组织的名义发布官方撰写的人权报告。
  • 他们代笔撰写官方证词,目的是让两人在联合国人权理事会第六十二届会议上宣读。证词内容经过精心设计,设置了诸多限制,确保两人的发言都不会提及阿联酋。
  • 他们对18位欧洲议会议员和知名记者进行了深入调查和人物专访​​,并建立了这些议员和记者的详细个人档案。
  • 他们收集了针对曾批评阿联酋在苏丹行为的联合国特别报告员的反问责档案。

尽管此次行动的设计旨在掩盖幕后主使,但我们的调查高度确信其与阿联酋政府官员有关。相关文件也指出,阿联酋高级官员是此次行动的预定目标。根据我们的调查结果,幕后主使还资助了传播该内容的社交媒体网络。

我们无法确认任何证词或汇编的目标档案是否成功送达了其预期受众。

根据“突破性影响评估标准”,我们会将此活动评为第三类,因为它涉及多个社交媒体平台。更高一类则需要有证据表明该活动获得了广泛的公众关注或产生了政策影响,但我们目前无法证实这一点。

主要发现

  • 这个社交媒体放大网络由中央统一资助和协调。内部报告称该网络的“独立性”是其“最大的战略资产”,这实际上承认了它试图掩盖其国家主导的本质。
  • 该演员借用了苏丹一家真实人权组织的身份,并为两名具名人士代笔撰写了完整的联合国证词,以便为苏丹冲突一方服务的材料能够以独立当地证人的身份提交给联合国,而不是以国家宣传的形式提交。

攻击生命周期和人工智能应用

操作流程采用现实世界的主题和他们自己预先制作的政治理论文件,然后使用 Claude 将所有内容转化为看起来很正式的情报简报、克隆身份报告、代笔证词和个性化目标列表,其中一些准备直接交付给阿联酋高级官员。

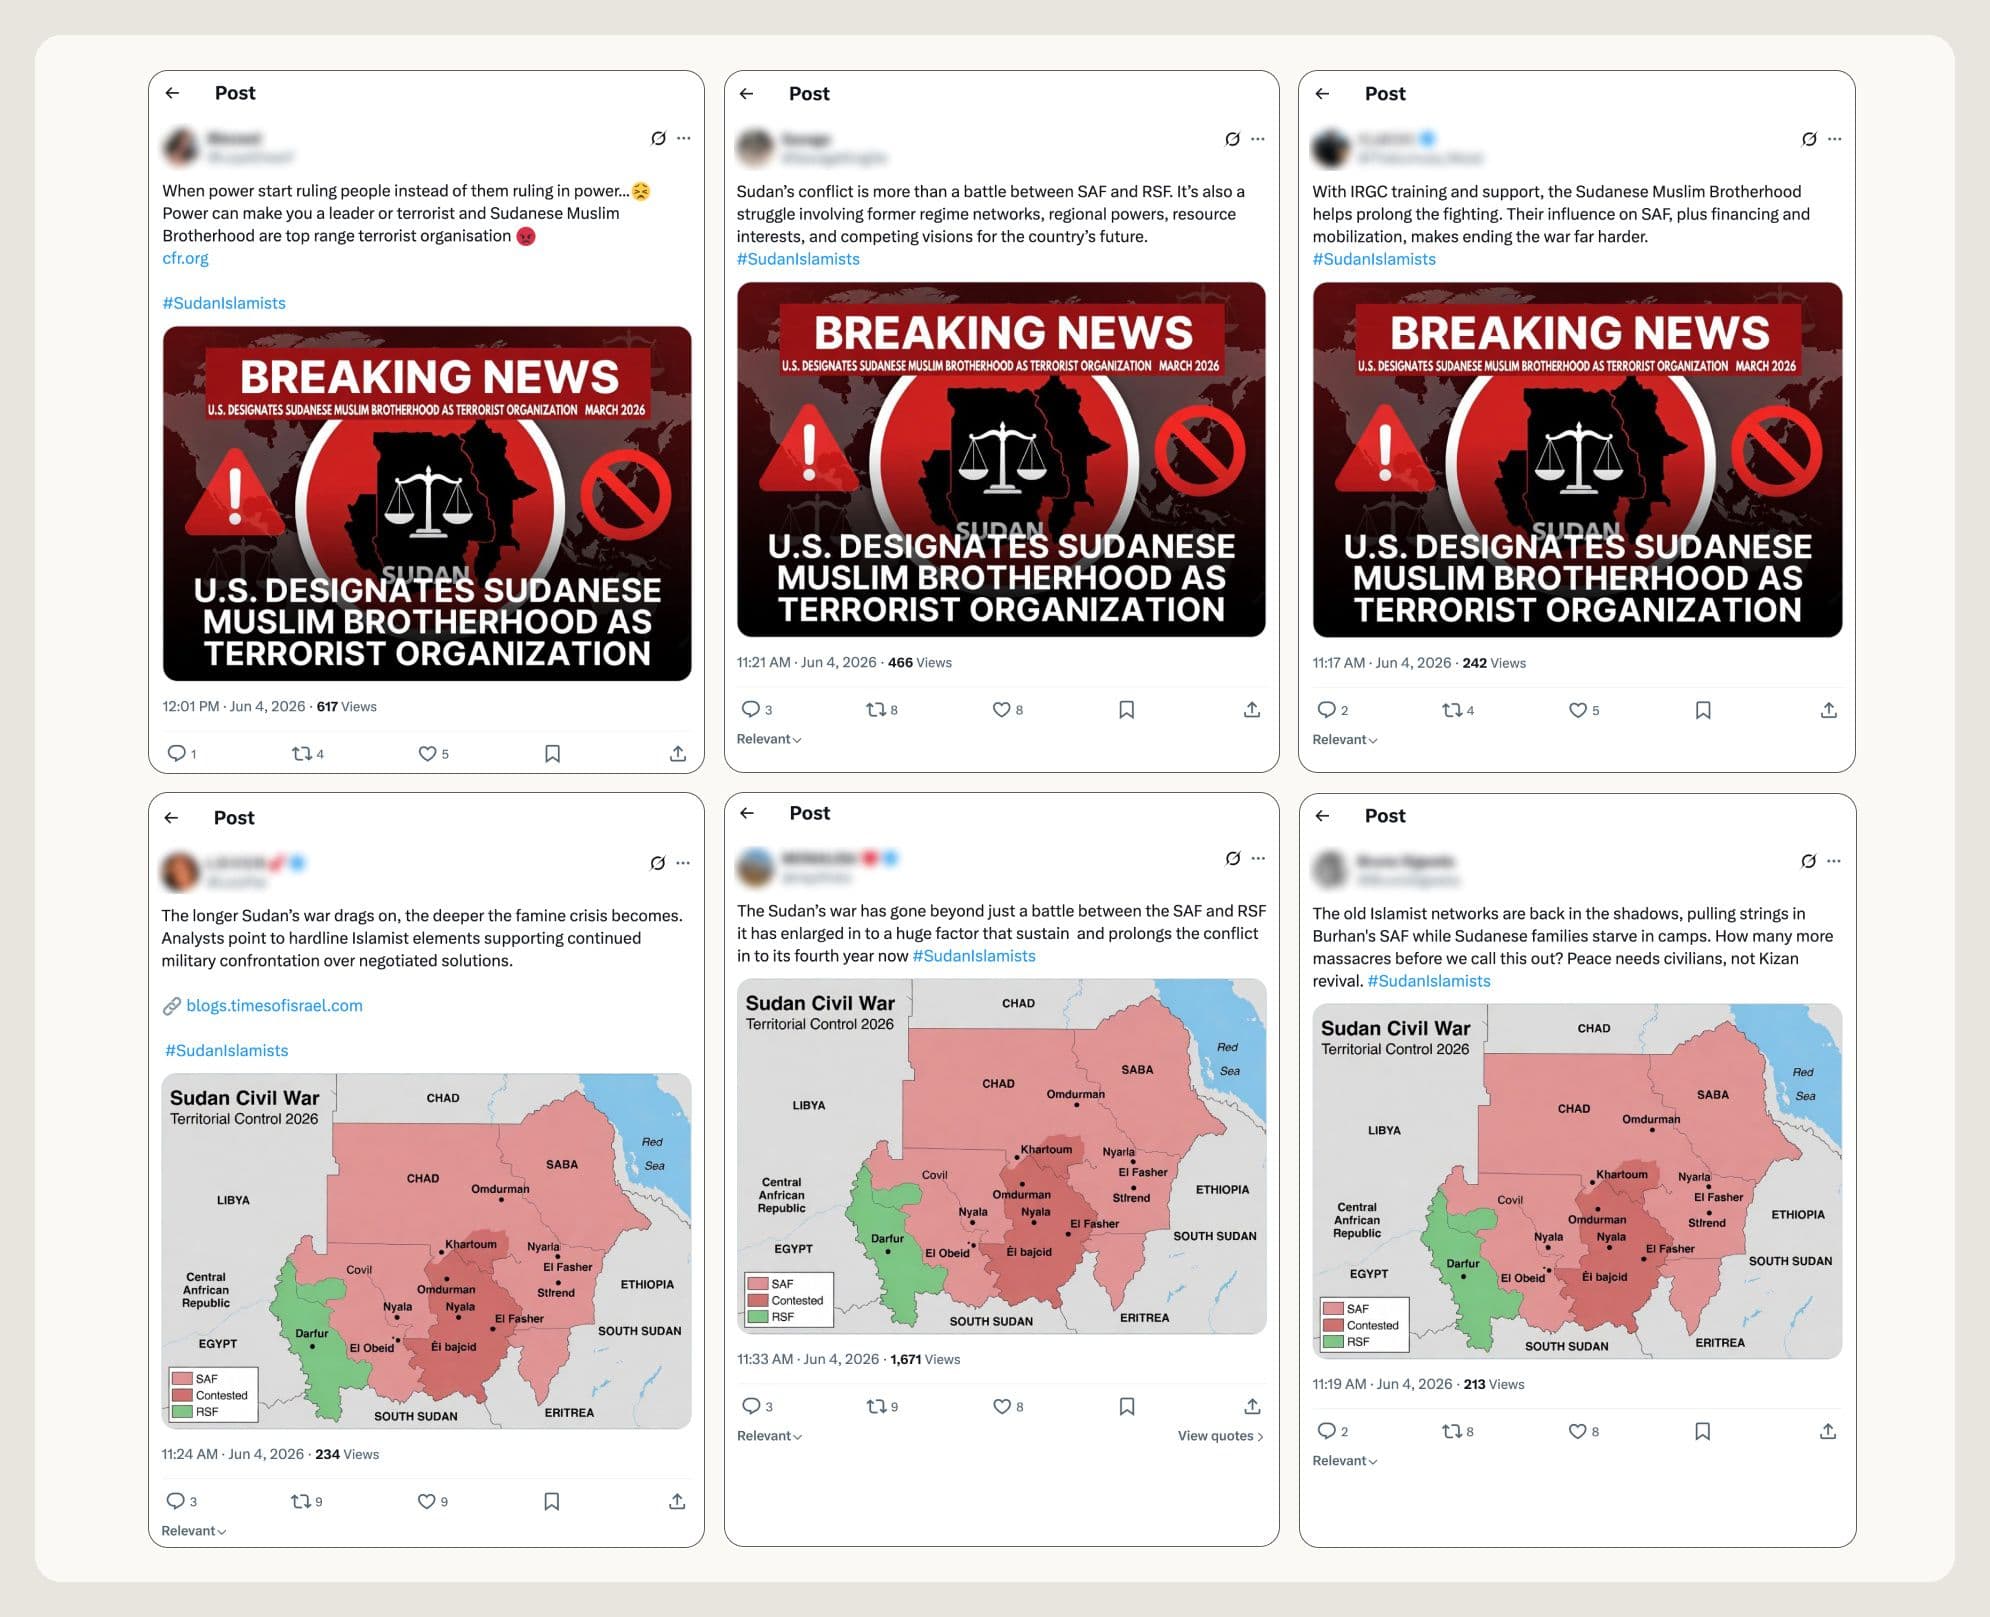
图 18. 2026 年 6 月 4 日,X/Twitter 账户发起了一场协调一致的宣传活动,使用 #SudanIslamists 标签,发布了几乎相同的图片,将苏丹穆斯林兄弟会与地区不稳定联系起来。

干扰与缓解

我们在内部调查中发现了这些活动,并已封禁相关账户。我们还根据已记录的行为特征构建了检测机制,以阻止未来任何类似活动。此外,我们还分享了相关指标,以支持其他行业合作伙伴采取行动。

人工智能赋能的监视行动

今年1月至7月期间,我们发现并阻止了一系列行动,这些行动中,与国家有关联的行为体、与国家有关联的承包商以及商业间谍软件供应商利用Claude平台构建、运行并以其他方式协助开展监视行动。这些案例涉及来自中国、伊朗和西非的威胁行为体,以及商业“雇佣监视”市场,行动规模从单人操作到整个团队操作不等。Anthropic的使用政策禁止使用Claude平台进行未经同意的监视和用户画像分析,也禁止利用我们的服务侵犯个人的公民自由和人权。在下文所述的每个案例中,威胁行为体都违反了我们的使用政策,并试图绕过旨在检测此类滥用行为的控制措施。在每个案例中,我们都封禁了与该活动相关的账户;提高了我们检测所观察到的策略、技术和程序(TTP)的能力;并且,如果行动涉及超出我们平台范围的活动或影响,我们会酌情与行业合作伙伴和相关机构共享标识符和情报。

在调查过程中,我们观察到几个趋势。

首先,人工智能现在正被用来取代工程技术人员。一位为马里国家安全部门工作的顾问利用Claude人工智能系统设计了一个大规模拦截平台,该平台能够监控该国所有移动运营商的通信,并生成目标档案。在这个案例中,Claude并非用于分析监控档案,而是用于设计支持情报收集的底层软件。在另一个案例中,伊朗方面利用Claude构建并部署了一个恶意Firefox扩展程序,该程序从社交网络中窃取用户身份信息。此外,中华人民共和国一个曾经拥有多个分析团队的宗教事务情报收集部门,如今已精简为一个办公室,利用人工智能助手每月完成数千份调查报告。

其次,人工智能不仅被用于构建工具,还被用于批量摄取数据以识别目标。例如,有人上传了多批社交媒体帖子,并指示Claude生成结构化记录,其中包含目标的位置、人口统计数据、政治倾向以及置信度评分。同样,伊朗的一个部门也利用Claude分析了数十万条社交媒体帖子,并从中选取了39个反对派账号进行监控。中国政府的行动人员让Claude根据政治敏感性对社交媒体内容和新闻文章进行评分,并标记出他们所谓的“控制”目标。在最成熟的案例中,一名与中国政府结盟、但不懂阿拉伯语的行动人员利用Claude开展了一项为期数天的招募行动,旨在渗透叙利亚境内的维吾尔族目标。该模型用当地方言撰写宣传材料,实时翻译回复,扮演“专家”角色对任务进行质量检查,并将结果格式化,我们推测是将其移交给行动负责人。

第三,人工智能正被全面融入国家安全机构。中国某国家安全局利用Claude平台编写了一份关于如何在监控行动中使用人工智能的内部手册,这表明人工智能模型正被深度融入国家机构的日常工作中。在伊朗,两个代码和人员均无关联的部门独立使用Claude平台解决了国家运营的集中式监控案件管理系统中相同的技术和可用性问题,这表明人工智能正被用于克服国家监控机构在技术和行政管理方面面临的挑战。

本节所述案例中,几乎所有行动的幕后黑手都是与国家结盟的组织,其目标与这些政权历来针对的群体相同,包括香港的民主人士、亚洲各地的藏人和法轮功学员,以及海外的伊朗少数族裔群体和伊朗政权的反对者。

GTG-54009:利用 Claude 干扰商业监控平台,该平台用于分析伊朗和波斯湾地区用户的社交媒体账户

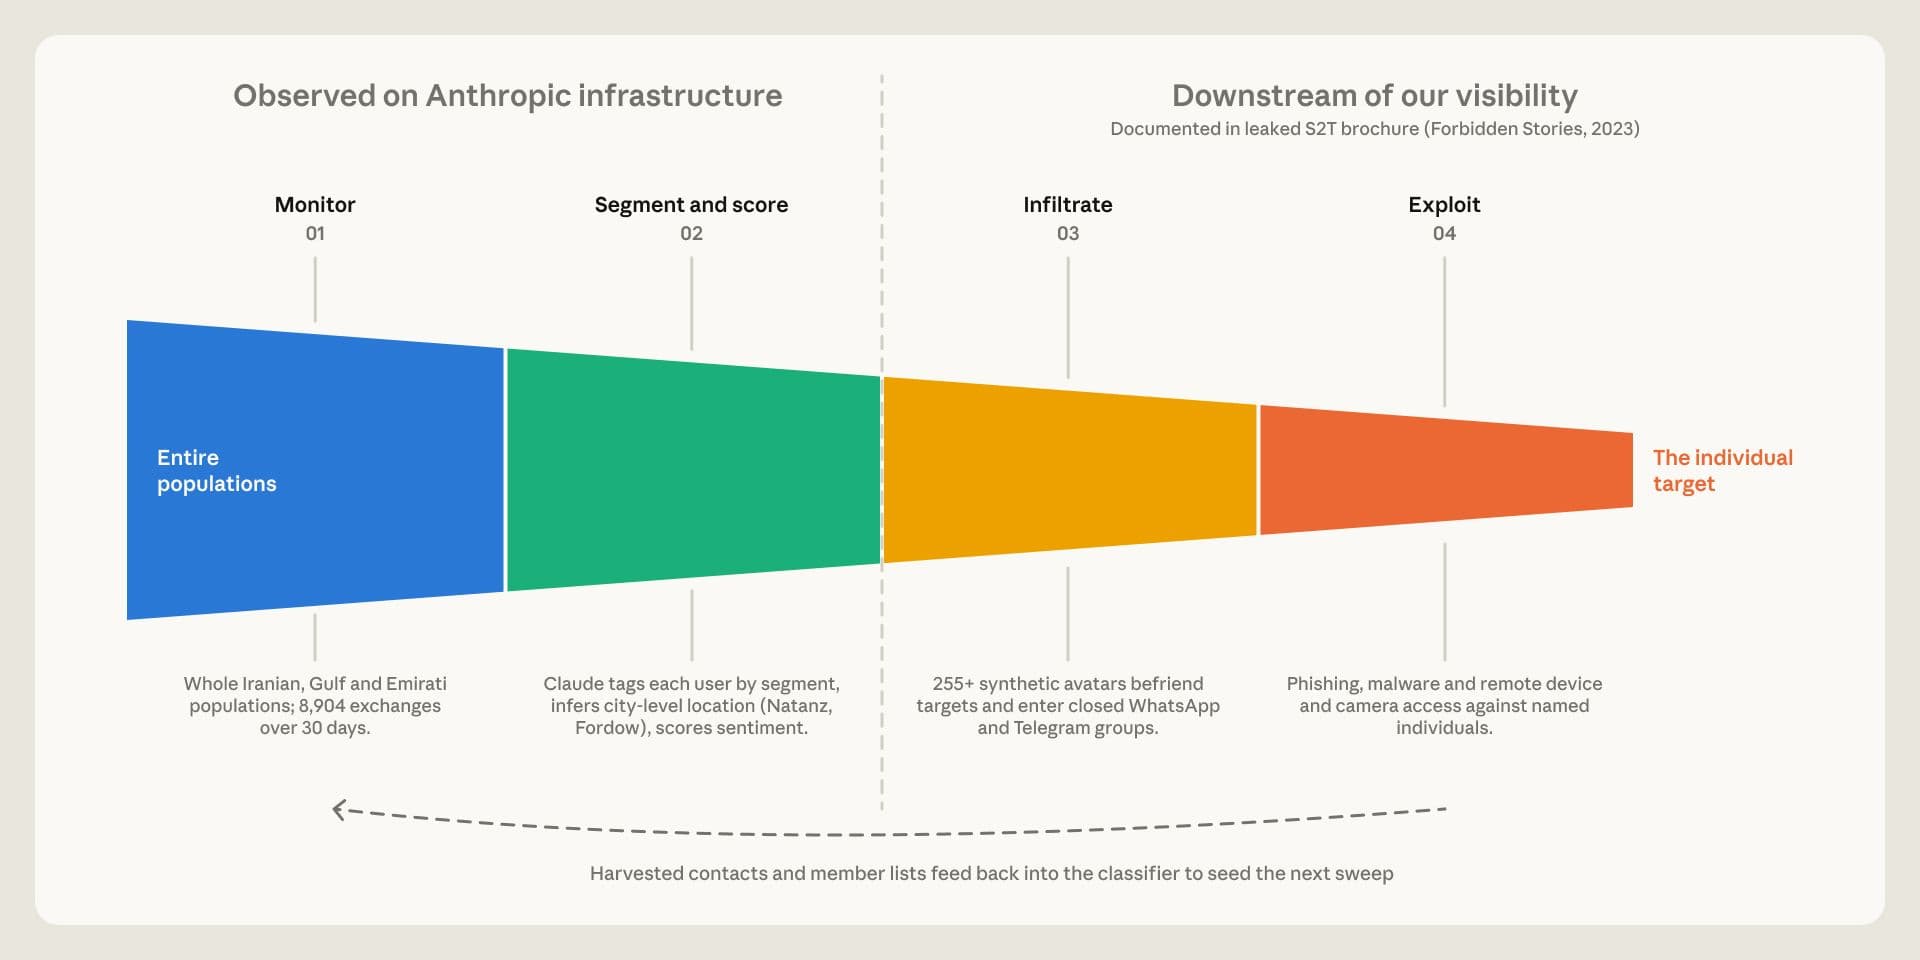
2026年6月,我们封禁了一个利用Claude构建商业监控平台的账户,该平台用于分析、分类和构建伊朗及波斯湾地区用户的社交媒体活动画像。我们的调查发现,该活动是由一家名为“S2T Unlocking Cyber​​space”的实体实施或代表其实施的。开源研究表明,该公司是一家以色列-新加坡合资的商业情报供应商。

该平台的核心目的是监视:它绘制社交媒体用户的位置图,将人口按编码的人口统计群体进行分类,并生成以政府报告格式编写的阿拉伯语情报简报。

我们的调查结果独立证实了新闻网站“禁忌故事”(Forbidden Stories )在2023年2月进行的一项调查;该调查记录了一款S2T监控产品,记者在哥伦比亚军方泄露的文件中找到了一份公司宣传册。宣传册中描述的功能与我们在此次行动中观察到的行为高度吻合。

我们在试点阶段就发现了这种活动,并且在封禁该帐户之前,没有发现任何证据表明 S2T 监控链的后续阶段(如《禁忌故事》报告中所述)被用于针对真实目标。

主要发现

  • 这位演员正在构建一个多品牌系统组合,很可能是为了服务海湾地区的阿拉伯语客户。
  • 该系统捕获并整理了海外侨民社交网络用户的位置,并将他们归类为亲政府人士或反对政府人士。
  • 采用包含六个群体(城市、文职、军人、青年、侨民、农村)的人口统计方案将人们分类。
  • 最终简报以正式的阿拉伯语撰写,风格与官方政府文件类似,情绪评分按海湾国家国籍细分,并附有推荐的反驳论点。
  • 我们还发现了一个包含超过255个合成社交网络账户的次要工作流程。这表明攻击者正在建立一批虚假账户,以便日后部署。

攻击生命周期和人工智能应用

该演员利用 Claude 生成和分析内容。其中一次,他们一次性向 Claude 提供大约 25 条社交媒体帖子,指示 Claude 分析这些内容并返回诸如发帖者的群体特征、所在地和政治倾向等信息,并对每项发现给出置信度评级。另一次,该演员指示 Claude 为(很可能是虚假的)网络身份生成波斯语、阿拉伯语、英语和德语的帖子。这些身份旨在冒充亲伊朗政权和反伊朗政权群体的成员。这种行为表明,他们试图大规模创建虚假社交媒体账户,以服务于冲突双方。

2023年,《禁忌故事》(Forbidden Stories)对泄露的S2T宣传册进行了调查,其中描述了S2T的服务,包括创建虚假账户渗透私人WhatsApp和Telegram群组、收集成员列表,以及最终进行网络钓鱼和入侵设备。该演员利用克劳德(Claude)生成的内容可能起到了一定的可信度作用,帮助目标用户信任这些虚假账户。我们无法独立证实《禁忌故事》报道的后续操作步骤。

图 1. 该行动的收集漏斗:克劳德驱动的分类和角色生成,这可能使行动者能够渗透到目标社区。

干扰与缓解

此行为违反了我们的使用政策中关于监控的禁令,包括对活动人士、记者和政治异见人士进行画像、评分和建立档案,以及关于协同造假行为的禁令。我们已封禁该账户,并正在采取缓解措施以防止未来再次滥用。我们还与追踪雇佣监控人员的合作伙伴共享了相关指标,以便在我们的平台之外打击此类活动。

按段划分的合成把手

类别 段码 把手
合成:散居 红外光谱 @ShirazisInLA、@TorontoPersianForum、@BerlinIranFree、@DubaiIranOpposition、@LondonIranExile
合成词:青年/学生 IR-YO @tehran_uni_student、@isfahanprotestkid、@tabriz_uni_protest、@ShirazYouthRebel
合成材料:军事 IR-MI @BasijMashhad、@IRGC_Isfahan、@QudsForceChat
合成:文员 红外阴极发光 @QomSeminaryNews、@mashhad_clergy、@AyatollahKhamenei
合成:乡村 IR-RU @IsfahanVillageNews、@rural_khorasan、@VillageVoiceIR
合成的:阿联酋外籍人士 阿联酋 @PakistaniDubaiWorker、@AjmanLaborForum、@IntlCityWorkers、@BanglaExpatSharjah
合成词:沙特/海湾合作委员会教派 海湾合作委员会 @RiyadhDefender、@SaudiShiaWatcher、@ShiaThreatAlert、@EyeOnIranSA

表 1. 社交媒体账号被植入到合成训练语料库中,在早期审查中被发现;经评估,这些账号并未在实际操作中使用。

按语料库分类的标签

语料库 标签
反政权:伊朗伊斯兰革命卫队/哈梅内伊 #sepah_fased,#IRGCcorruption,#trust_Khamenei
反政权:征兵 #faraar_az_sarbazi,#flee_draft
反政权:新闻自由 #PressFreedomIran,#IranCensorship
反政权:经济 #tavarrom,#gerani,#伊朗恶性通货膨胀
反政权:外交孤立 #IranTanha、#EnzevaYeDiplomasi
反政权:政权更迭 #斯瑞恩·卡洛尼尼,#拉瑞恩_阿什哈德
亲政权:核权利 #hagh-e-hasteh-i,#¡
亲政权:抵抗/殉道 #mehvar_e_moghavemat,#抵抗轴心,#shahid
亲政权:爱国动员 #vatanparasti,#defa_az_keshvar
心理特征/脆弱性 #PTSD_Iran、#salamat_e_ravan、#trauma_ye_jang、#suicide_rate_war
阿联酋/海湾合作委员会教派 #صراع_سني_شيعي, #خطر_شيعي
沙特支持的反伊朗势力 #USBaseGulf、#FifthFleetBahrain

表 2. 演员分类器跟踪的标签;它们不是演员的指标。