李老师引用的《华尔街日报》原文: https://archive.ph/zvNu9
一家中国黑客公司如何利用人工智能增强网络间谍活动
公司内部资料显示,人工智能正被用于将窃取的外国政府数据转化为警方能够理解的数据,目标包括俄罗斯、巴基斯坦等国。
中国一些最不择手段的雇佣黑客正在发展成为提供全方位服务的私人情报机构,利用人工智能和其他技术的进步,将窃取的外国政府机密置于国家安全机构的掌控之中。
《华尔街日报》查阅了一家中国网络安全公司的大量内部数据,这些数据为我们了解近年来国际网络安全专家一直在追踪的发展趋势提供了一个新的视角。
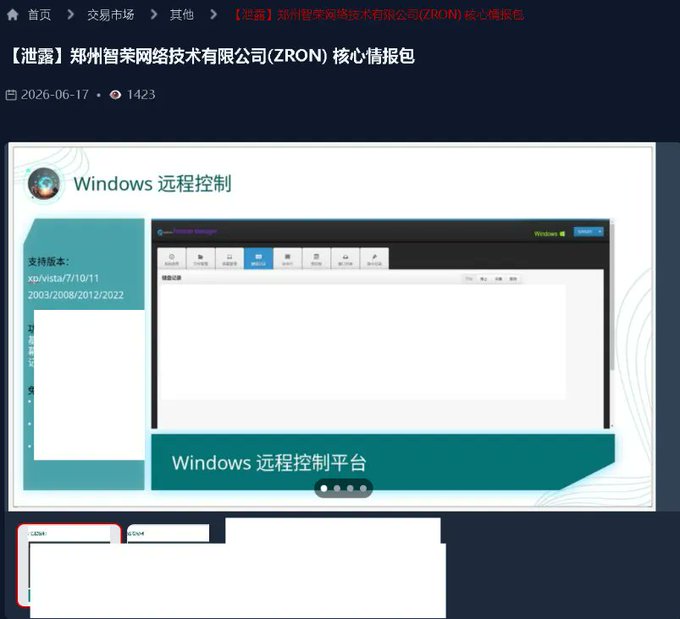
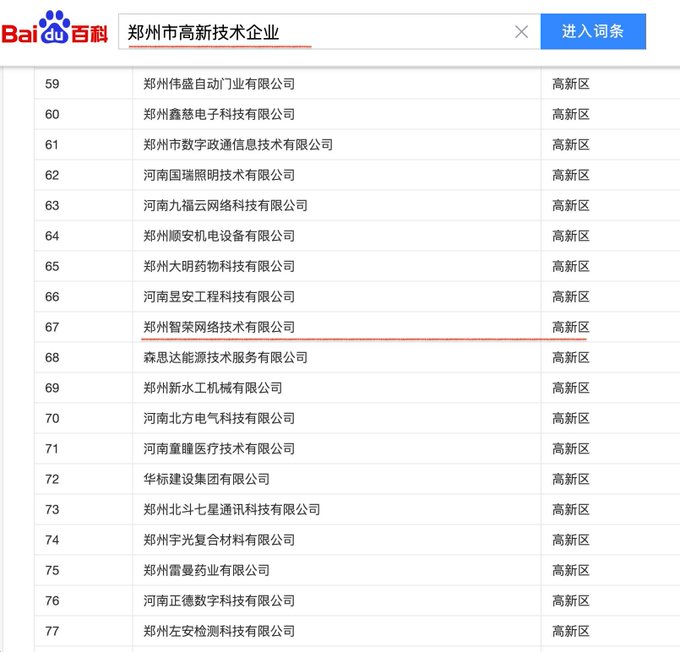
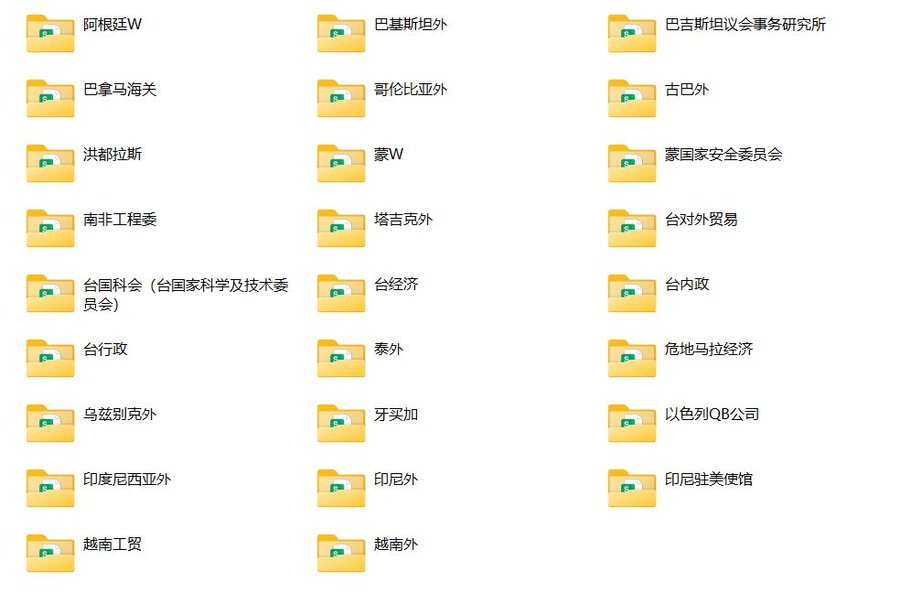
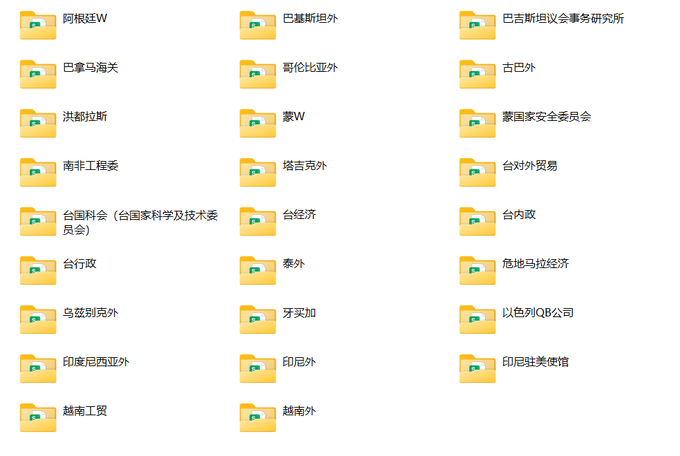
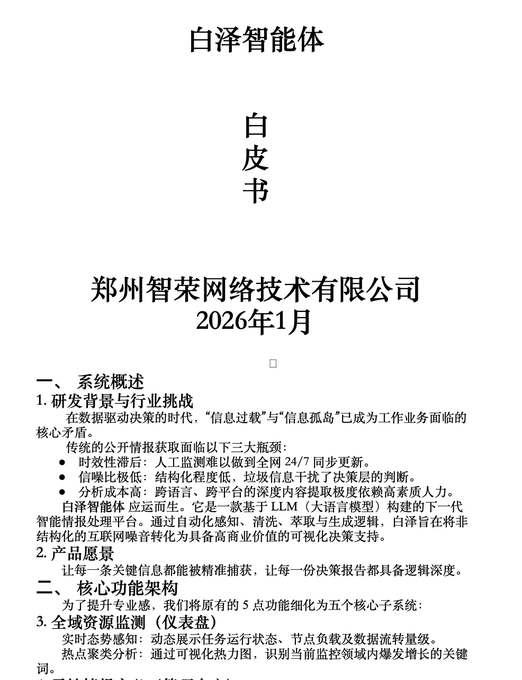
这份资料从内部视角揭露了黑客的运作方式,从而扭转了人们对黑客的认知。资料显示,郑州智荣网络科技有限公司(简称ZRON)提供一系列敏感数据,这些数据被伪装成来自中国竞争对手和盟友的政府电子邮件系统。这份资料中包含的文件包括俄罗斯外交信函、外国领导人访问菲律宾的准备工作文件以及巴基斯坦总理办公室一次会议的机密会议记录。
《华尔街日报》看到的这批资料还包括一些情报报告,这些报告似乎部分基于被盗数据、公司内部聊天记录以及一份似乎面向潜在客户的公司幻灯片。
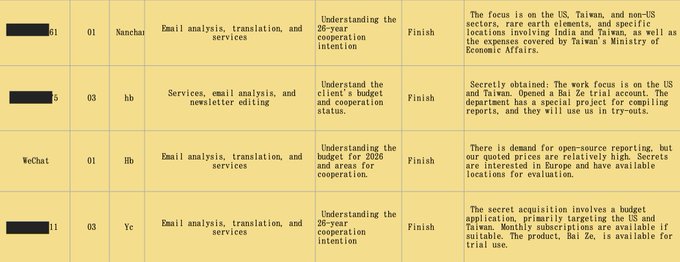
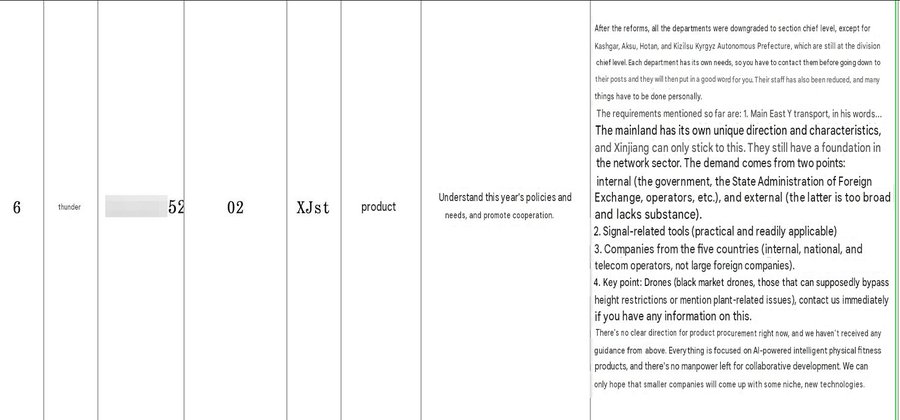
深入了解中国私人黑客组织的运作方式十分罕见。根据聊天记录,ZRON 的销售代表与中国东北、东部和南部地区的客户进行沟通。聊天记录中,客户通常以代号指代,但偶尔也会透露具体警局的名称。
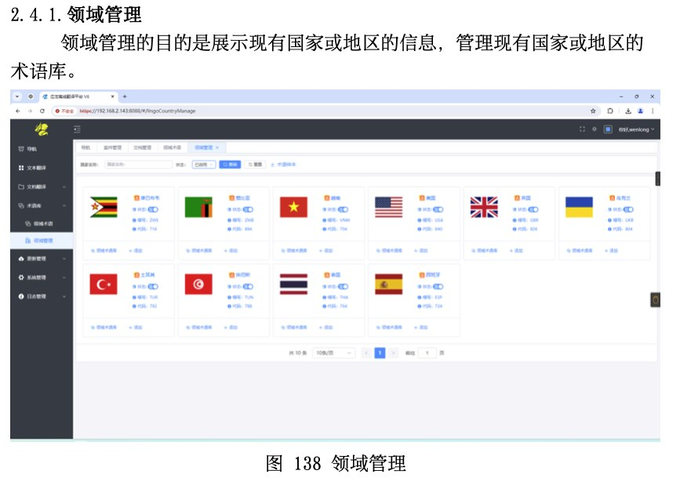
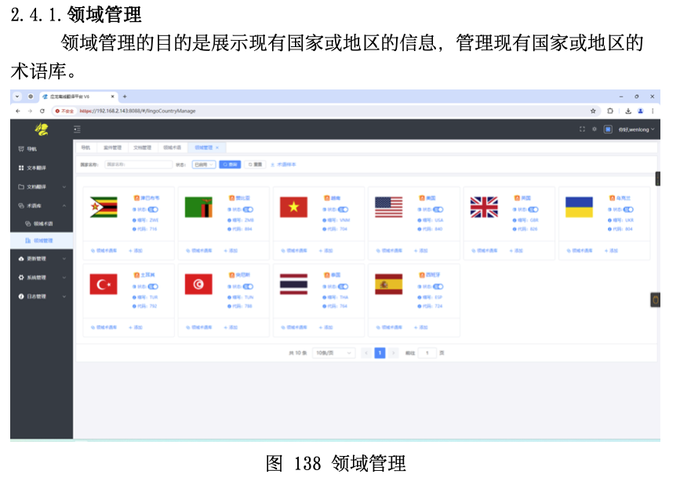
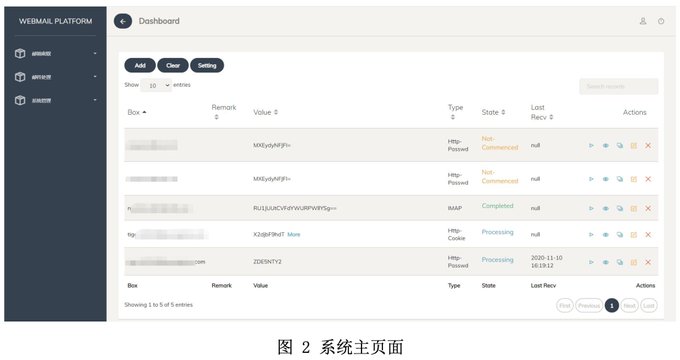
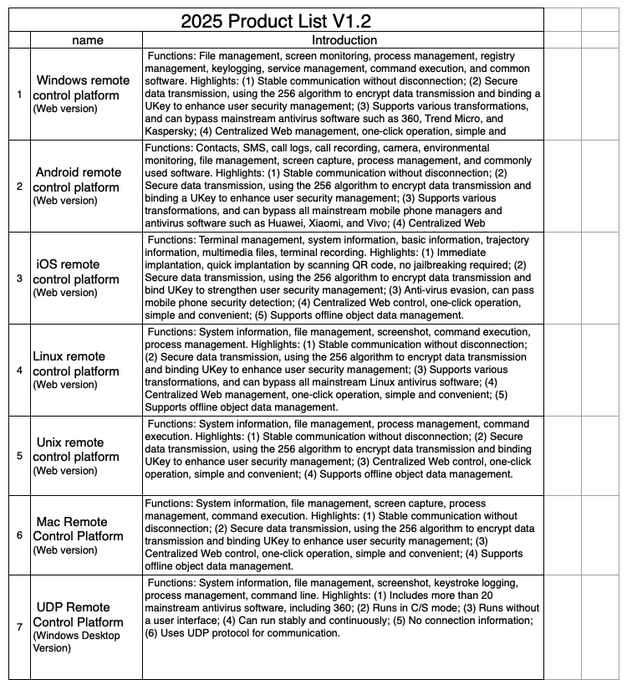
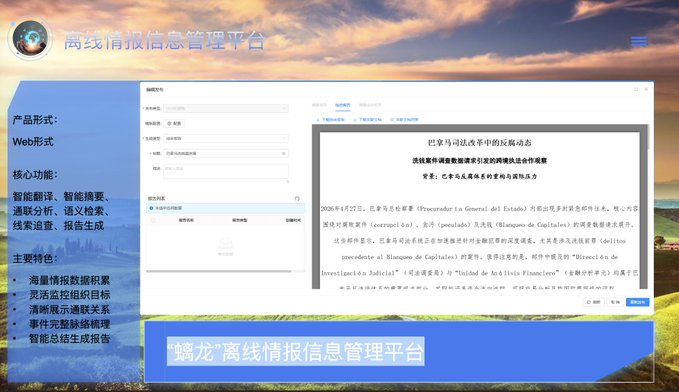
根据演示文稿,ZRON 宣称其拥有一个庞大的数据库,其中包含从社交媒体和传统媒体抓取的公共信息,以及从亚洲电信运营商处获取的私有数据。该公司并非简单地提供原始情报,而是开发了一个仪表盘系统,该系统能够整合、排序和分析数据,使其更易于理解。此外,演示文稿还提到,该系统还包含数据库中的其他信息以及该公司注册的软件版权。
近几个月来,ZRON的部分资料一直在网络安全研究人员中流传。《华尔街日报》审阅了其中的大部分数据,包括公司内部记录以及ZRON似乎从外国政府获取的文件。
西方情报官员表示,ZRON 属于一个相互关联的中国黑客雇佣公司网络,这些公司窃取和分析机密信息,并将其出售给中国当局。
多年来,追踪中国网络间谍活动的政府官员和网络安全专家一直在问同一个问题:北京打算如何利用其黑客收集的大量数据?
在美国,执法官员已将中国行为者与涉及数亿条记录的泄露事件联系起来——即使是像中国这样庞大的官僚机构,也很难梳理如此庞大的情报。
ZRON的文件似乎表明,一些中国雇佣黑客正在竞相解决这个问题。他们不仅提供数据,还提供人工智能驱动的系统来组织和分析这些数据,承诺让渴望了解全球局势的政府更容易获取情报。
“如果你能获取大量数据,进行自行收集和分析,然后将其作为产品出售给众多不同的客户,这完全合情合理,”网络安全公司SentinelOne的中国分析师达科塔·凯瑞(Dakota Cary)说道,他曾看过一些ZRON的数据。“看到各家公司都试图在这个领域分一杯羹,并不令人意外。”
多次拨打和发送短信至与 ZRON 员工相关的电话号码均无人接听,发送至其注册电子邮件地址的评论请求也被退回。
中国外交部未回复传真置评请求。过去,北京方面一直否认参与网络间谍活动,并声称自己是全球网络攻击的主要受害者之一。
聊天记录讨论了向客户出售对外国计算机系统的访问权限,以及代表客户从第三方获取数据,这表明 ZRON 既直接入侵网络,又充当被盗信息的中间人。
在一个处于全球贸易中心的国家,许多地方安全机构都对外交事务感兴趣。中国中部一个穆斯林人口众多的城市的边防警察部门认为ZRON公司提交的报告内容不够详尽。一位销售人员在4月份写道,客户希望获得更多关于“当前地缘政治环境下中国与中东之间旅行的关键考量因素”的情报。
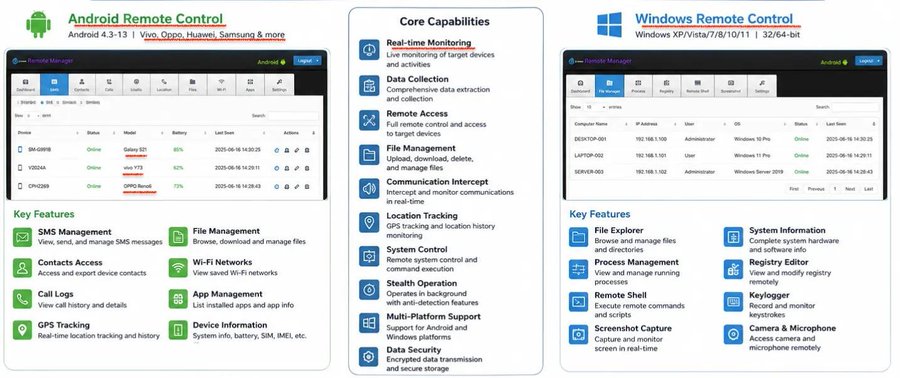
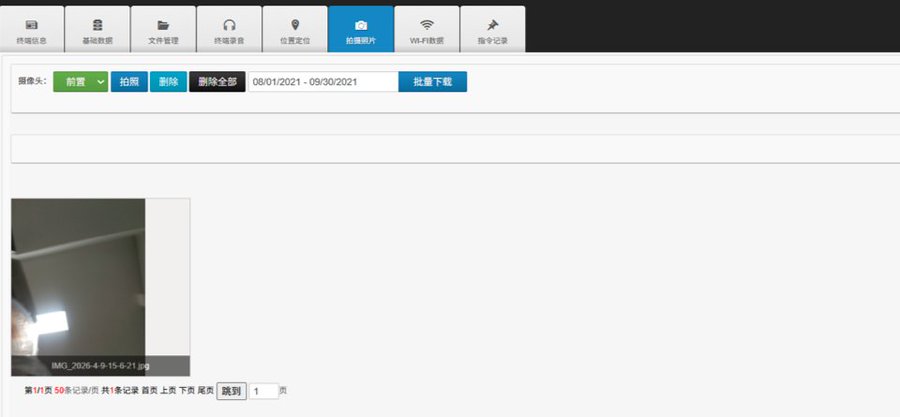
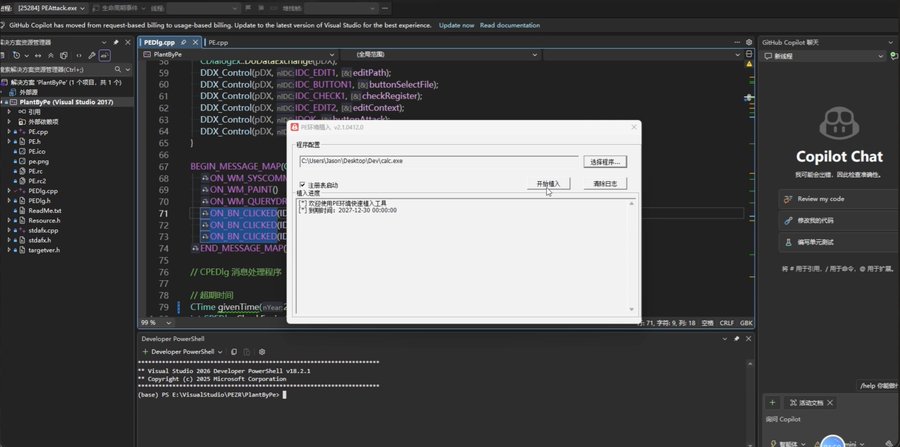
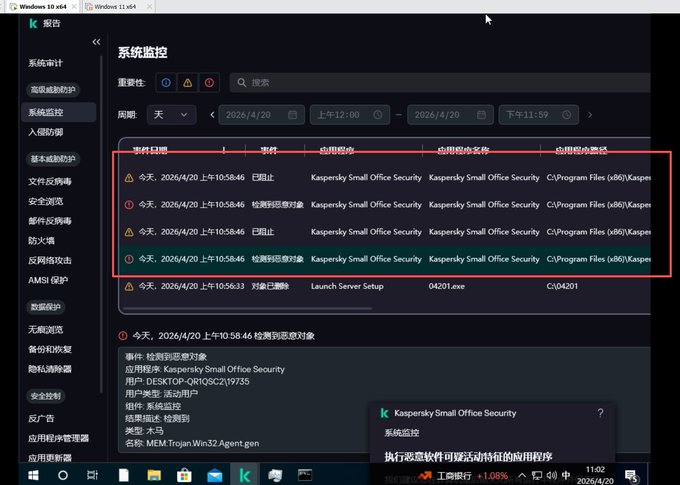
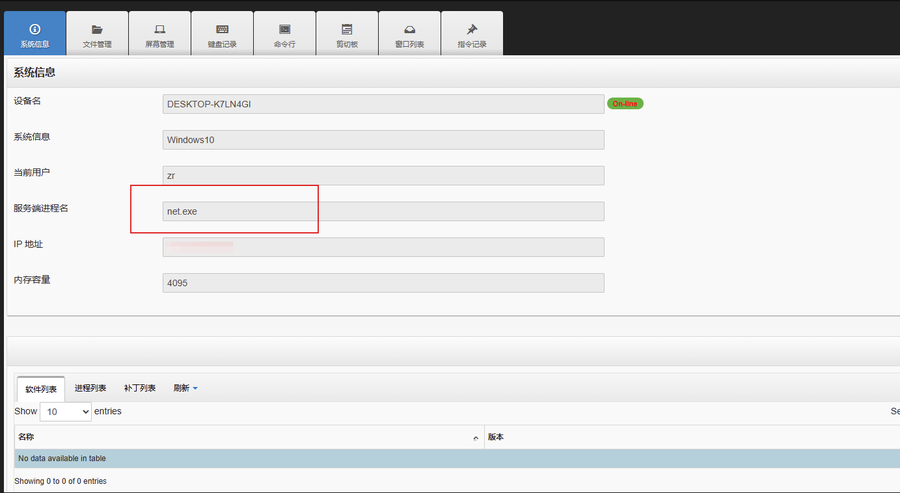
ZRON 的演示文稿似乎揭示了该公司的营销策略,其中大力宣传的一款工具声称允许用户监控屏幕、记录键盘输入并在运行 Windows 操作系统的计算机上执行命令。另一款工具则声称可以访问运行苹果 iOS 移动操作系统的设备上的系统信息、联系人和位置数据。
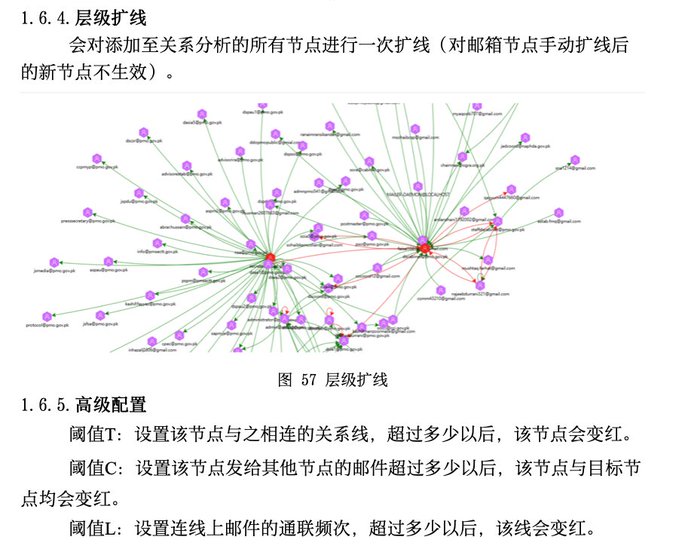
此次演示还展示了一套从主流网络邮件服务器和内部邮件系统采集数据的系统,以及用于绘制邮件通信网络的可视化工具。其他工具则有望实现对外国媒体的追踪和分析。
总而言之,幻灯片概述了一个由人工智能驱动的“智能”系统,该系统能够运行阿里巴巴和DeepSeek等公司开发的模型,可以组织混乱的数据集,生成事件时间线并生成自动报告。
目前尚不清楚ZRON是否具备提供其演示文稿中所描述的全套产品的能力,也不清楚它是否利用人工智能技术来攻击外国计算机网络的漏洞。中国企业注册数据显示,该公司拥有某些软件的版权,网络安全专家表示,这些软件可能使该公司能够实现其承诺的功能。
《华尔街日报》无法独立核实这批外国政府文件的真实性。但许多文件与公开事件高度吻合。其中一些文件包含后来被发布到网上的草稿文本。
一份标有“机密”字样、似乎已传阅给巴基斯坦高级政府官员的18页文件,内容疑似为2023年5月在总理办公室举行的经济协调委员会会议纪要和决议。会议摘要已发布在巴基斯坦财政部网站上。
与俄罗斯政府有关的文件包括该国民防部长的谈话要点、俄罗斯企业高管写给外交部官员的一封信以及一份分析外国大使公开讲话的外交照会。
菲律宾与中国在南海领土争端上已僵持十余年,该国似乎成为首要目标。《华尔街日报》对ZRON提供的几份描述菲律宾数据的电子表格进行审查后发现,其中包含19个不同的政府电子邮件地址。
一份文件为一位菲律宾官员在2025年3月于印度举行的一次会议期间与美国国家安全委员会主任会面提供了资料。此次会议名为“瑞辛纳对话”,其线上议程将这位国家安全委员会主任列为发言人之一。
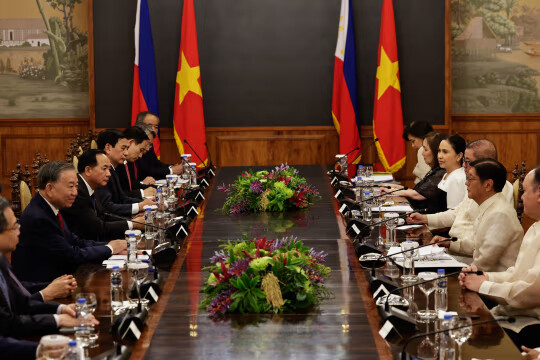
一封题为“极其紧急和机密”的菲律宾政府电子邮件包含有关南海领土问题和其他议题的简报材料,这些材料是为越南国家主席于 5 月 31 日至 6 月 1 日进行的国事访问准备的。
就连梵蒂冈似乎也引起了ZRON的兴趣。
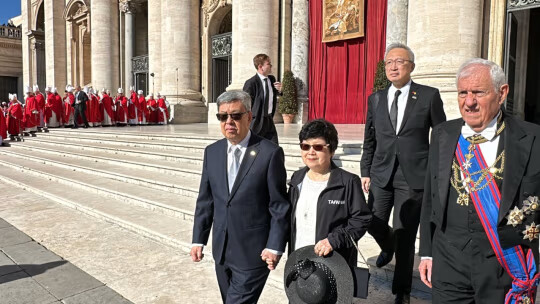
一封疑似从梵蒂冈国务卿邮箱发出的邮件显示日期为2025年4月23日,即教宗方济各逝世两天后。邮件附件的信头显示其来自台湾驻圣座大使馆。附件列出了三位计划参加教宗葬礼的台湾代表及其航班信息。这三位代表后来都在葬礼上被拍到。
梵蒂冈是少数几个正式承认台湾的政府之一,而北京则声称台湾是中国的一部分。
菲律宾和台湾的外交部均拒绝证实或否认被黑客窃取资料的真实性。双方均表示,他们高度重视计算机系统的安全。
梵蒂冈以及巴基斯坦和俄罗斯外交部均未回应置评请求。
ZRON提供给潜在客户的文件摘要有时包含敏感的个人信息。其中一条记录列出了申请巴基斯坦临时签证的美国官员名单及其签证追踪号码。其他记录则包含外国公民的护照号码。
美国国务院表示,不会对所谓泄露或被黑客入侵材料的真实性或内容发表评论。
目前尚不清楚摘要中描述的文档有多少是由ZRON获取的,也不清楚这些文档是否已提供给客户。在某些情况下,文档摘要旁列出了具体的电子邮件地址作为来源。
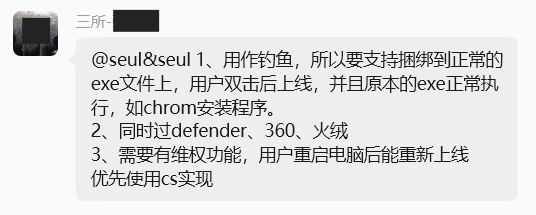
公司内部聊天记录显示,员工们正在尝试向潜在客户推销人工智能平台。
“人工智能可以处理报告中的风险评估和建议;我们只需要提供原始资料,”一位员工在2025年初的内部聊天中写道。“这可能会使我们的报告在质量和数量上都实现质的飞跃。”
ZRON并非唯一一家向中国警方提供易用情报的公司。去年,网络安全研究员马克·霍弗(Marc Hofer)发现了两个功能类似的国内监控平台的未加密警用服务器,其中一个平台旨在帮助当地警方追踪外国人在滑雪胜地张家口的行踪。
霍弗独立审查了部分 ZRON 数据,他表示,国家支持的黑客攻击和中国公司进行的监视活动可能并不新鲜,但人工智能、数据存储和数据处理方面的进步已经增强了这些组织的能力。
他说:“这是一种威力更强的新工具。锤子变大了,所以他们能更充分地使用它。”