荷兰警方逮捕“改过自新”的黑客,该黑客涉嫌参与“闪亮猎人”黑客攻击案
来源: https://krebsonsecurity.com/2026/09/dutch-police-arrest-reformed-hacker-in-shiny-hunters-investigation/
荷兰当局逮捕了一名24岁的网络罪犯,他涉嫌协助臭名昭著的黑客组织ShinyHunters 进行数据窃取和勒索。该男子曾因网络犯罪被定罪。在嫌疑人被捕后的几天内,ShinyHunters的其余成员大幅升级了攻击活动,窃取了美国联邦调查局(FBI) 的高度敏感数据,并向俄罗斯勒索软件组织Cl0p 勒索赎金。
据三位知情人士透露,本月被荷兰当局逮捕的男子是佩皮恩·范德斯塔普 (Pepijn van der Stap) ,他是一名来自荷兰阿尔梅勒和莱利斯塔德的网络犯罪分子,曾因犯罪被定罪。范德斯塔普此前于2023年因一系列数据盗窃和勒索案件被定罪,检方称这些案件涉案金额在150万至270万欧元之间。
在2023年末的庭审中,范德斯塔普承认自己过着双重人格的生活,他秘密使用黑客网名“ Umbreon ”敲诈勒索受害者,并将他们的数据发布在诸如现已关闭的RaidForums和Breached等英语黑客社区上。然而,白天,范德斯塔普在位于阿姆斯特丹的网络安全初创公司Hadrian担任软件工程师,同时还在 荷兰漏洞披露研究所 (DIVD)——一家非营利性安全研究机构——担任志愿者。
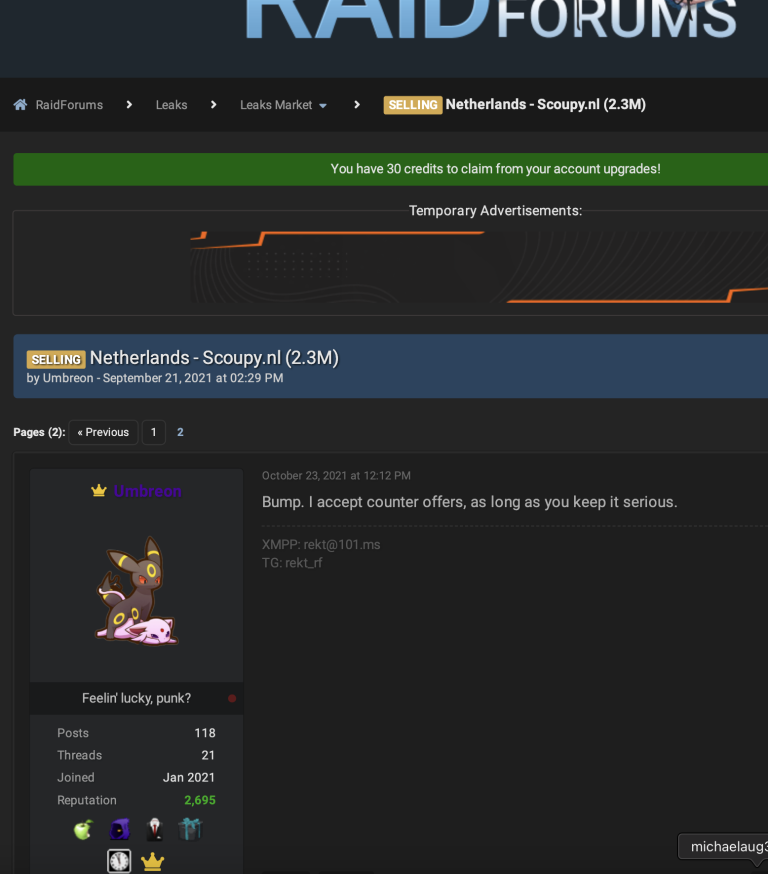
Pepijn van der Stap 的另一个身份“Umbreon”在 RaidForums 论坛上出售一个数据库,提供 2021 年 9 月荷兰 230 万人的信息。该用户的头像描绘的是宝可梦角色月亮伊布。图片来源:KELA。
范德斯塔普承认了自己的数据窃取和敲诈勒索行为,被判处四年监禁(其中一年缓刑)。审判期间,范德斯塔普选择继续服刑一段时间,而不是回家,他声称自己无法在狱外找到更好的治疗方案来应对持续存在的心理问题,这些问题包括与童年创伤相关的创伤后应激障碍(PTSD)。他于2025年12月出狱。
在2026年9月9日接受KrebsOnSecurity采访时,范德斯塔普将自己塑造成一位改过自新的黑客,试图重新做人,为社会做出积极贡献。范德斯塔普目前就职于荷兰公司Neo Security ,担任攻击性安全主管,该公司未对此事作出回应。
范德斯塔普表示,他仍在处理与之前网络犯罪受害者相关的民事诉讼和赔偿事宜,并正在尽力弥补过错。但采访后不久,这位荷兰黑客突然停止回复消息。过去两周,他身边的人也多次尝试联系他,但均未得到回应。
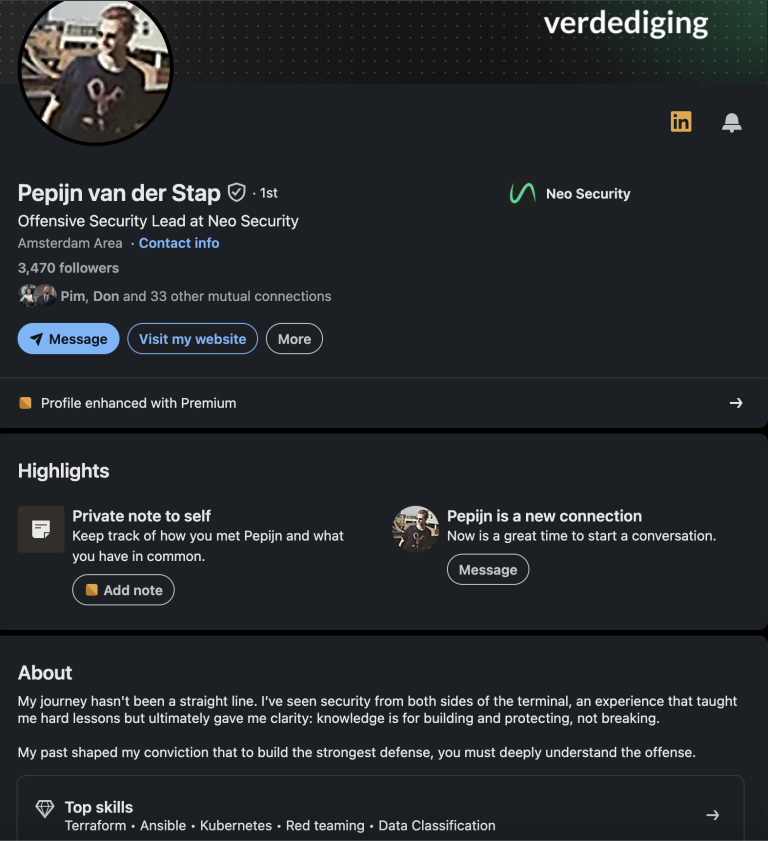
Pepijn van der Stap 的 LinkedIn 个人资料。
据两名知情人士透露,范德斯塔普于9月16日左右被荷兰当局逮捕,并一直被拘留接受讯问。其中一位消息人士称,他们的同事亲眼目睹荷兰当局从范德斯塔普的住所搬走物品。
荷兰当局正在寻求公众帮助,以识别2026年2月一段电话录音中的声音。录音显示,一名母语为荷兰语的ShinyHunters成员利用社交工程手段入侵了荷兰最大的移动通信运营商Odido 的系统。在这次入侵中,ShinyHunters诱骗一名Odido员工登录了一个伪造的网站,并利用该访问权限窃取了超过620万荷兰人的数据。
ShinyHunters 回应荷兰新闻媒体时证实,音频片段中的嫌疑人确实是该黑客组织的成员。
“我们的团队成员得到了我们全力的支持——包括情感上、心理上和经济上,”黑客组织表示。“一切都已安排妥当,包括聘请了刑事辩护律师。我们不会轻视我们的员工和成员;我们会尽心尽力照顾他们,”ShinyHunters在发给《荷兰时报》的一份声明中写道。目前尚不清楚荷兰警方是否已将Odido来电者与已确认的真实身份匹配。负责Odido事件的荷兰警方部门尚未对此事作出回应。
该组织还猛烈抨击了荷兰当局。“如果荷兰警方想在我们再次在荷兰进行大规模数据窃取之前抓住他,他们需要全世界所有的运气——以及所有人的祈祷,”ShinyHunters 的声明中写道。“坦白说,荷兰警方简直是个笑话;他们什么都做不了。无能。无关紧要。毫无用处。”
FBI,CL0P 黑客攻击
据消息人士透露,范德斯塔普已被荷兰当局拘留,就在几天后,ShinyHunters 黑客组织声称对一起针对 FBI 求职申请网站 apply.fbijobs.gov 的异常明目张胆的入侵事件负责。据404 Media 报道,从 FBI 网站窃取的数据包括5000 多名官员的社会保障号码和个人信息。
404 Media 和路透社报道称, FBI 泄露的数据包括每个人的职称或所属团队,例如特工、威胁接收审查员、重大网络犯罪部门以及负责调查外国政府支持的网络威胁的人员。路透社查阅了 ShinyHunters 分享的文件,发现其中包含 FBI 工作人员的敏感精神病和医疗档案。FBI 随后发表了一份简短声明,证实了此次黑客攻击事件。
ShinyHunters 声称,他们利用PeopleSoft 中一个近期已修复的漏洞 (CVE-2026-35273) 入侵了 FBI 网站和其他受害者的网站。PeopleSoft是软件巨头Oracle 提供的一款软件即服务 (SaaS) 平台,被众多企业广泛用于管理招聘、人力资源、福利和薪资。Oracle 迅速发布了 PeopleSoft 漏洞的修复程序,而 ShinyHunters 据称在 6 月份就开始利用该漏洞进行零日攻击。与此同时,Mandiant 发布了 Web 应用程序防火墙规则,旨在帮助那些未能及时应用安全更新的组织。
但据 BleepingComputer 周五报道,ShinyHunters利用 URL 编码技巧绕过了 Mandiant 建议的 Web 应用程序防火墙规则,这些规则旨在缓解 PeopleSoft 漏洞带来的威胁。在9 月 25 日发布的一份报告中, Mandiant 和Google 威胁情报小组 (GTIG) 的安全专家证实,ShinyHunters 已大规模利用 PeopleSoft 漏洞,从包括高等教育、科技、医疗保健、农业、交通运输和政府部门在内的多个行业的数十个系统中窃取数据。
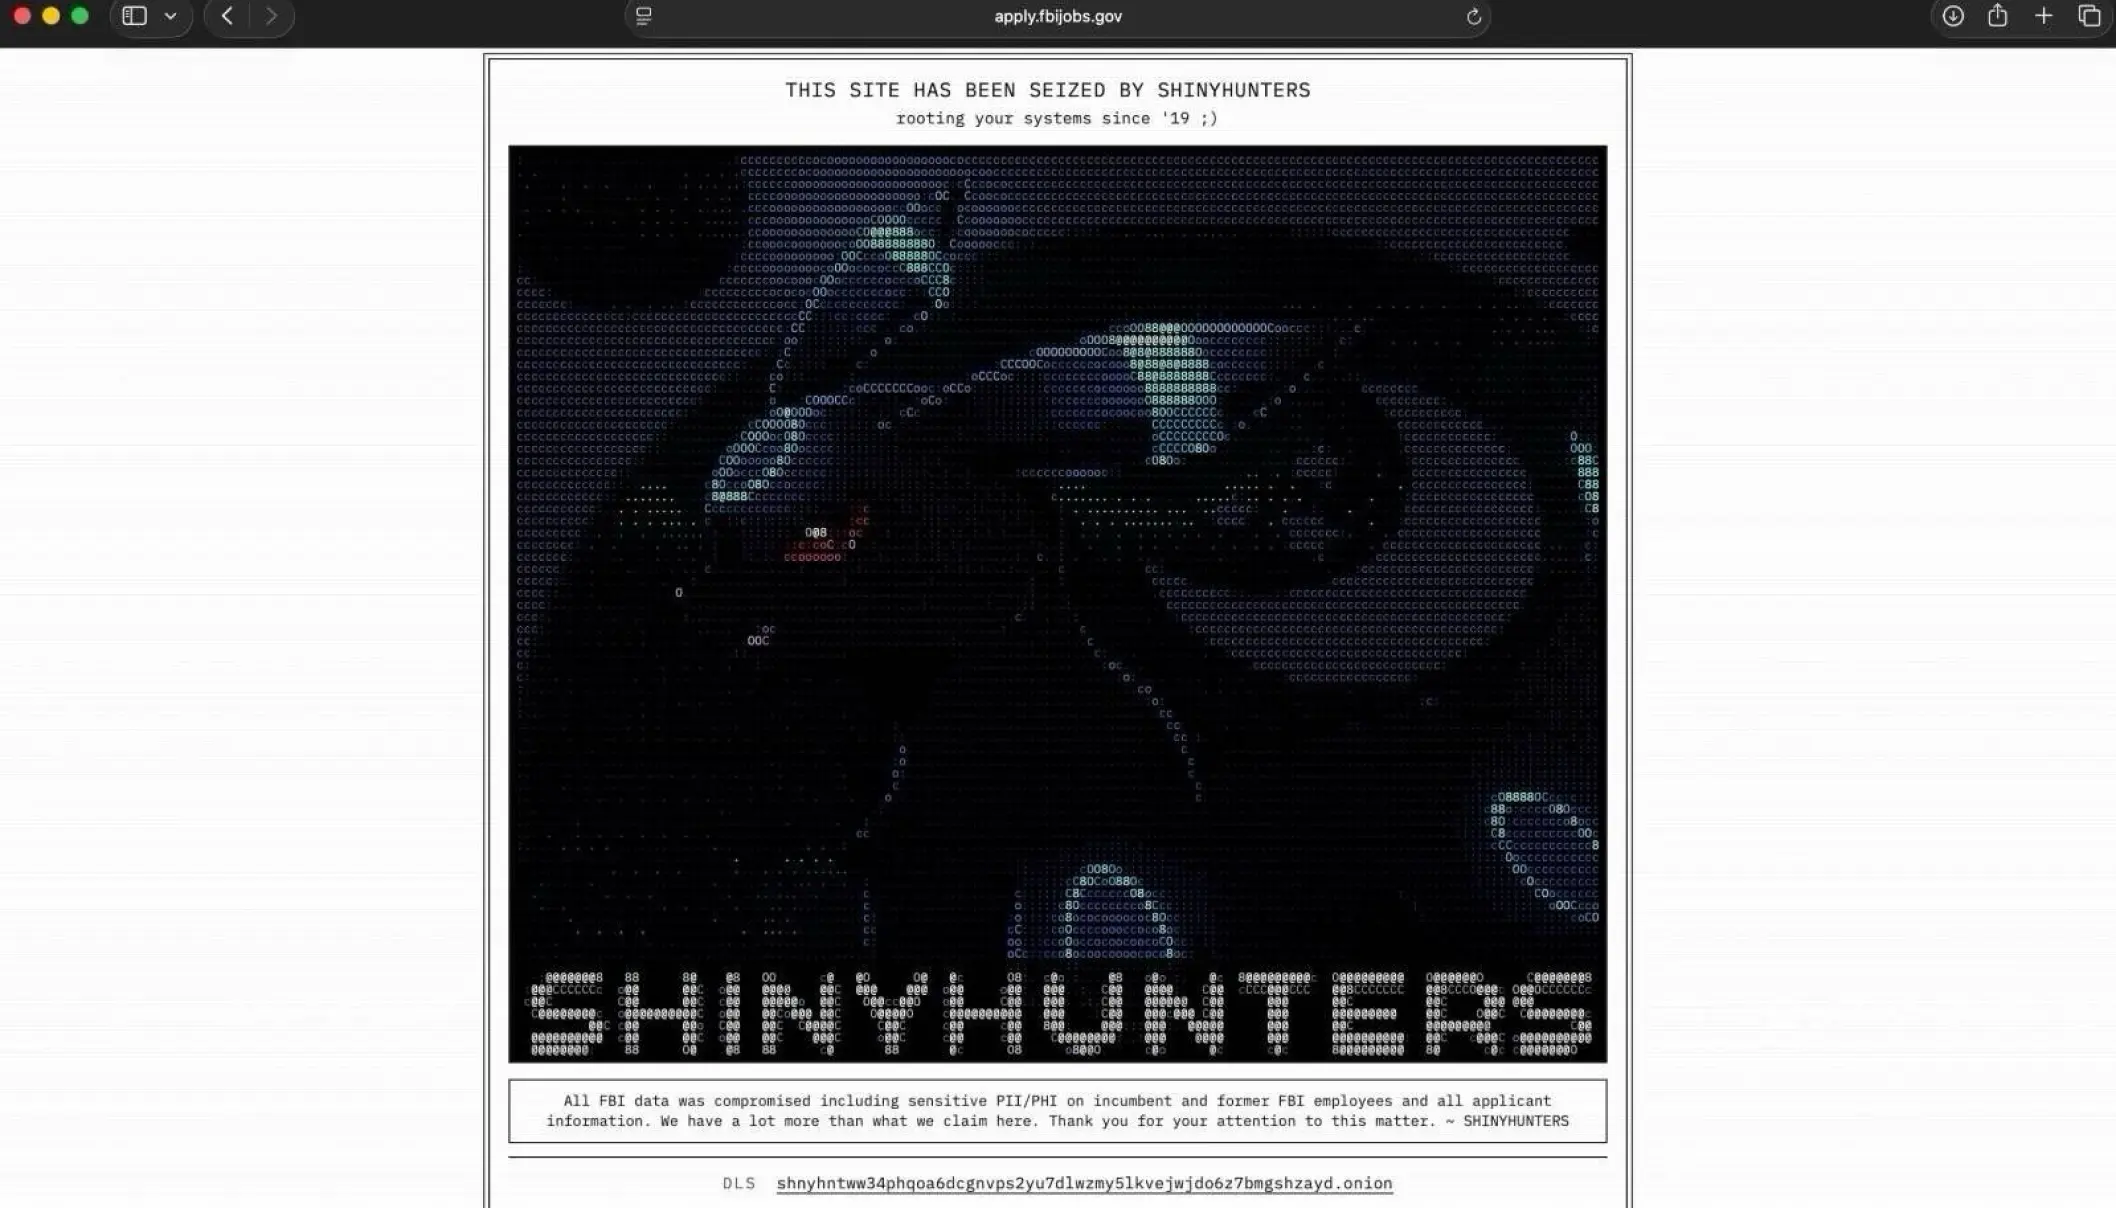
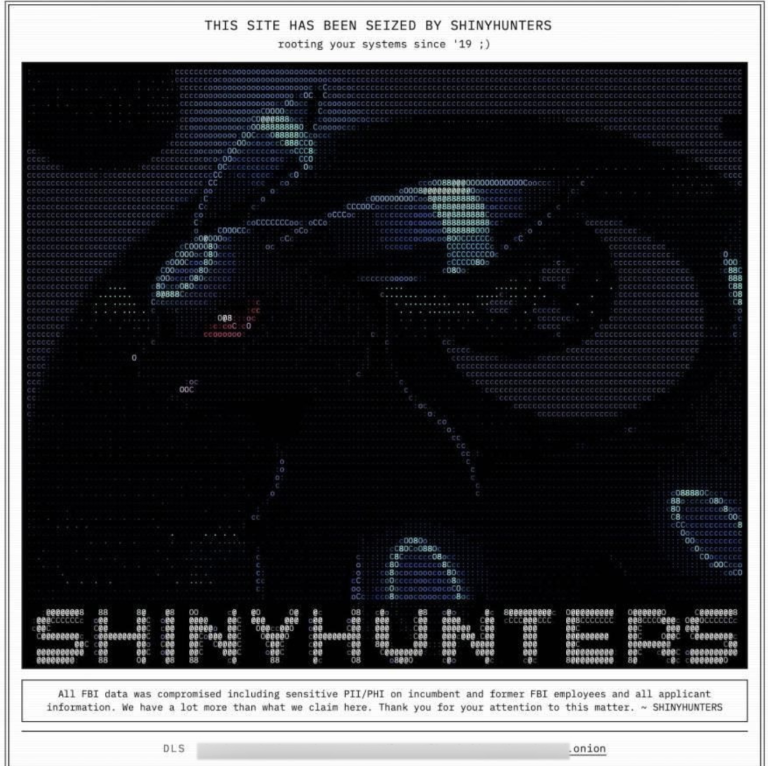
范德斯塔普的前黑客化名“Umbreon”巧妙地隐藏在ShinyHunters用来传播FBI黑客事件消息的图片中:ShinyHunters在被黑的FBI招聘网站上留下的篡改图片中包含了以宝可梦角色Umbreon为主题的ASCII艺术设计。图片顶部的信息写着:“本网站已被ShinyHunters占领。自2019年以来,我们一直在入侵你的系统 ;)”。该图片与ShinyHunters在2020年入侵英文网络犯罪社区Hackforums时使用的篡改信息完全相同。
多位接近 ShinyHunters 调查的消息人士称,该组织近期对美国联邦调查局 (FBI) 和俄罗斯最受尊敬的勒索软件组织之一发起的危险攻击,标志着该黑客团伙的行事风格发生了重大转变,一改以往较为谨慎的作风。这些消息人士表示,这种突然转变发生在 ShinyHunters 被
一名来自约旦安曼的青少年网络罪犯接管之后。此人绰号
Rey ,隶属于一个名为
ScatteredLapsussHunters (SLSH) 的网络犯罪组织。专家指出,SLSH 是由三个黑客组织 ——Scattered Spider、
LAPSUS$和
ShinyHunters——合并而成。
消息人士称,雷伊与这位荷兰黑客之间一直存在着关于 ShinyHunters 品牌和数据控制权的矛盾,而 FBI 招聘网站被篡改时加入的超大号月亮伊布宝可梦图片很可能是雷伊试图将黑客攻击的责任推到这位荷兰人身上。
网络安全公司KELA于2025年3月首次公开披露了Rey的身份。在我们于2025年11月发布Rey的专题报道之前,KrebsOnSecurity联系了Rey的父亲,请求允许采访他十几岁的儿子。Rey的父亲只是将信息转发给了儿子,儿子承认参与了勒索软件攻击,并表示他正在试图脱离SLSH黑客组织。
怪兽伊布
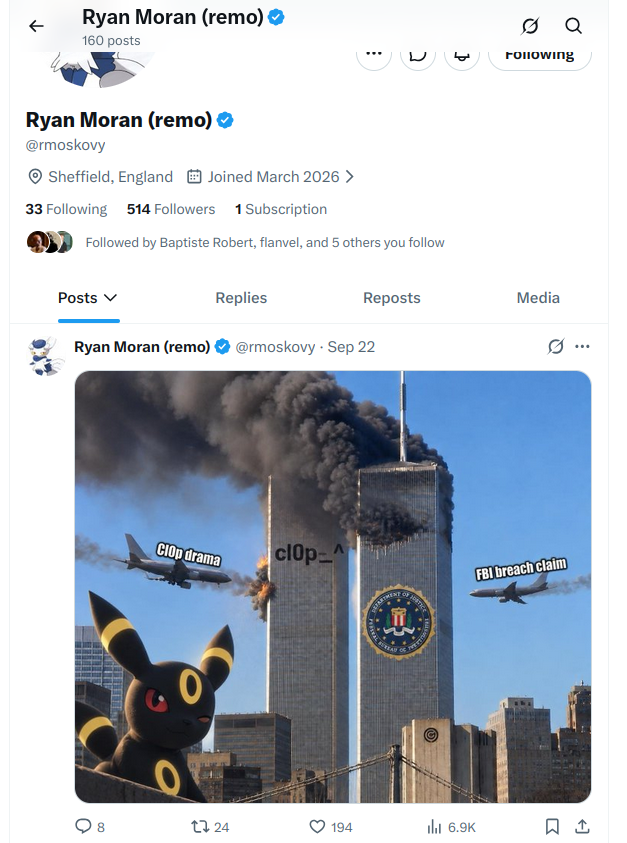
FBI招聘网站遭黑客攻击的消息刚一被媒体报道,Rey在Twitter/X上的主要账号(Ryan Moran/@rmoskovy)就嘲讽Cl0p勒索软件组织和FBI,粗暴地将他们描绘成纽约双子塔,并配以“cl0p drama”和“fbi flood claim”的字样。城市前景中是一个巨大的伊布宝可梦模型。
9 月 22 日,Rey 已注销的 Twitter/X 账号上传了一张嘲讽表情包。左下角可以看到一个巨大的、漂浮物大小的宝可梦角色月亮伊布。
9月24日,KrebsOnSecurity再次联系了Rey的父亲,请求采访他和他的儿子,以报道Rey如何迅速崛起成为ShinyHunters的负责人。就在几个小时后,Rey删除了他长期使用的Twitter/X账号。与此同时,Rey的父亲在约旦皇家航空公司工作,对于KrebsOnSecurity就其子涉嫌从事的活动发出的六封置评请求邮件,他均未作出回应。
SLSH 和 ShinyHunters 之间的不和从何而来?根据本月Wired 的一篇报道,ShinyHunters 和 SLSH 成员今年早些时候曾短暂合作,以帮助TeamPCP 更好地将收集到的重要被盗凭证变现。TeamPCP 是一个新兴组织,他们利用恶意软件成功入侵了全球代码供应链,但却未能从被盗数据中获利颇丰(TeamPCP 的两名据称的领导人上个月在澳大利亚被捕,TeamPCP 的领导人在一次采访中声称他们只赚了 2 万美元)。
《连线》杂志的报道指出,Mandiant 已经渗透到 TeamPCP 内部,并暗中负责迅速销毁该犯罪团伙窃取的凭证:Mandiant 秘密地将这些凭证提供给亚马逊和微软等主要云服务提供商,这些提供商迅速使被盗密钥失效。与此同时,原本合作的黑客组织开始互相指责,认为是自己导致了凭证的失效。
Wired 的Andy Greenberg 报道称,在与 TeamPCP 合作几周后,“ShinyHunters 就脱离了控制,利用 TeamPCP 的凭证进行勒索,但没有给供应链黑客应得的分成。”
Mandiant 研究员Austin Larsen 本月早些时候告诉 KrebsOnSecurity,ShinyHunters 今年到目前为止的勒索活动非常成功,并有望在 2026 年从网络犯罪受害者那里获得近 1 亿美元的勒索款项。
范德斯塔普声称,他从未受金钱驱使,他早期的黑客活动是出于想要拥有世界上最完整的被盗数据库的渴望。2024年,范德斯塔普在接受彭博社记者采访时表示,正是这种单一的执念反过来激发了他发动网络攻击的欲望。
“对我来说,黑客攻击非常容易,而且这不是一种强迫症,”他告诉彭博社。“我的习惯是收集。收集数据、整理数据、下载数据、创建文件夹。”
范德斯塔普曾担任志愿者的非营利安全研究组织DIVD上周在领英上披露,该组织正在处理一起内部网络安全事件,该事件似乎涉及恶意使用人工智能。DIVD并未透露太多关于该事件的细节,但该非营利组织的发言人告诉KrebsOnSecurity,该事件似乎与ShinyHunters无关,也没有任何迹象表明此事与范德斯塔普之前的志愿者有关。
更新:美国东部时间下午 3:44: 更正了范德斯塔普的年龄,应为 24 岁(而非 23 岁)。
更新,美国东部时间下午 4:54: 荷兰警方已确认逮捕一名 24 岁男子,该男子与 ShinyHunters 调查有关。荷兰警方在推特账号 Twitter/X 上发表声明称,该男子将于 9 月 29 日星期二在鹿特丹地方法院出庭,并将于明日提供更多信息。
美国东部时间9月29日上午9:42: 荷兰新闻媒体RTL 报道称,调查人员怀疑范德斯塔普试图策划至少两起谋杀案。RTL报道称,这两起谋杀案据称计划在国外实施,并且有迹象表明嫌疑人下达了命令。
FBI 发布了一段关于 ShinyHunters 调查的简短视频信息, FBI 网络部门助理主任 Brett Leatherman 在视频中感谢荷兰执法伙伴的协助,并敦促剩余的 ShinyHunters 成员自首。
“逮捕行动会改变谁愿意开口,缴获的基础设施则会让我们看清还剩下哪些人,”莱瑟曼说。“你待在这里的时间越长,我们对你的了解就越多。你知道如何找到我们,我们也知道如何找到你。我建议你趁现在还有机会,赶紧联系我们。”