来源: https://blog.cloudflare.com/cloudflare-certificate-authority/
十二年前的2014年生日周期间,我们启用了通用SSL ,一夜之间使网络上的加密网站数量几乎翻了一番,为所有使用Cloudflare的网站提供免费的TLS加密,包括那些从未向我们支付过任何费用的网站。加密不再是一项昂贵且耗时的任务,而是成为了默认设置。
今年周年庆之际,我们将迈出下一步。十多年来,我们一直是互联网上最大的公共可信证书用户之一,从未自行颁发过任何证书。这种情况即将改变。Cloudflare 正式宣布,我们计划成为一家公共证书颁发机构 (CA)。
今天,我们宣布在这一努力中取得的首批具体里程碑:我们已申请加入 Chrome、Apple、Microsoft 和 Mozilla 的根证书计划,并已签署最终协议,从 GlobalSign 收购一家成熟且广受信任的根证书颁发机构,以便在开始颁发证书之日起,就能提供覆盖范围最广的证书。此外,我们还宣布计划成为首批提供后量子证书的证书颁发机构之一,目标是 Chrome 近期发布的抗量子根证书计划。
我们目前尚未颁发证书,还需要一段时间才能开始颁发。我们现在所做的,是公开承诺推进这项工作,分享取得的里程碑式进展,并向大家详细说明我们在与根程序和其他 WebPKI 社区成员合作实现这一目标的过程中正在构建的内容。
通往信任的两条道路
全新的root权限在数年内都无法广泛应用。即使root程序接受了该权限,它也需要传播到全球的操作系统、浏览器和设备中,而那些已经停止接收更新或从未接收过更新的大量设备却永远无法获得该权限。这批老旧客户端构成了全球互联网流量的很大一部分来源,同时也带来了大量本可避免的安全隐患。我们认为,所有客户端都应该享有最高级别的安全保障,无论其制造商、操作系统或上次更新时间如何。
获取一个在各类客户端中拥有高度信任度的现有根证书,就能在第一天就解决这个问题。现有的 GlobalSign 根证书自 2012 年以来就已获得浏览器、操作系统和设备的信任,并且能够覆盖新根证书无法触及的旧客户端。我们将提交加入根密钥计划的新根证书是为生态系统的未来发展而构建的,包括那些开始限制受信任根证书使用年限的计划。现有的根证书使我们能够覆盖过去的设备。新的根证书则使我们能够符合未来的策略。我们希望两者兼顾,以确保我们的 CA 颁发的证书能够提供尽可能广泛的客户兼容性。
免费证书的新来源
免费、自动化的证书模式如今承载了大部分加密网络,而其中大部分都由一家卓越的运营商运营。Let’s Encrypt 每天颁发约一千万张证书,服务超过五亿个网站,预计到 2025 年,其活跃证书数量将突破四十亿。作为其最大的用户之一,我们深知这是二十年来互联网发展最伟大的成就之一。
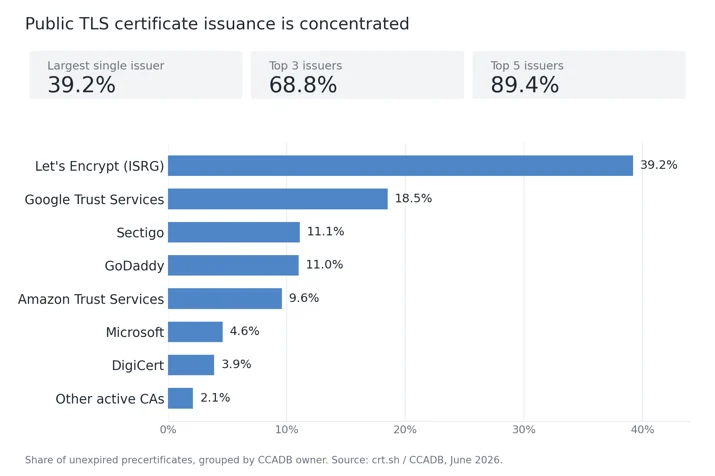
这种成功也伴随着一些系统性风险:如果占主导地位的免费证书颁发机构出现故障,互联网上的大部分用户将没有类似的免费、自动化替代方案来承担负载。在证书包层面,我们多年来一直致力于为客户构建这种冗余机制。每个 Cloudflare 通用 SSL 证书都附带一个备份证书,该证书使用单独的密钥,并由不同的证书颁发机构颁发,一旦主证书被吊销或泄露,备份证书即可自动部署。公共证书颁发机构 (CA) 的理念与之相同,但规模却覆盖整个互联网。
为了方便用户采用,我们将优先使用自动化证书管理环境 ( ACME ),这是一个被广泛接受的开放标准协议。您将通过 ACME 实现证书的自动颁发和续订,这意味着任何已指向现有免费 CA 的用户都可以通过更改目录 URL 迁移到我们这里,无需任何新工具,也无需重新架构。
证书增长预期非常巨大
Cloudflare 服务于全球超过 20% 的互联网请求流量,并为数百万个域名终止 TLS 连接,为此每年需要数百万张证书。我们通过多个证书颁发机构 (CA) 提供这些证书,并设有主备路径,以确保在 CA 服务中断或证书吊销的情况下,客户服务仍能正常运行。
这不仅让我们了解了 WebPKI 生态系统的运作方式,也让我们意识到,从消费者的角度来看,它偶尔也会出现故障,而且会造成严重的后果。我们处理过速率限制、验证极端情况、撤销延迟、链构建和根分发延迟等问题。我们经历了近年来 CA 的频繁更迭,也通过客户切身感受到了这种影响。我们深知从外部视角来看,可靠的证书颁发机制应该是什么样子,因为客户的正常运行时间取决于我们在证书颁发机构出现故障时能否保持弹性并快速响应。
随着未来几年证书最长有效期的缩短 、代理活动的增加以及PQ证书的普及,我们预计每年依赖的证书数量将继续快速增长——而且我们并非孤例。我们不仅希望解决自身的证书问题,更希望为互联网提供这项实用服务,并确保我们客户的证书供应链拥有更多供应商。
构建韧性:透明度和小规模失败。
承担起作为我们自身 CA 的这项新责任后,我们致力于打造最可靠、最具弹性的 CA。我们计划构建一个证书颁发机构,其可靠性不仅取决于避免错误,而且与 Cloudflare 的其他产品一样,力求“小故障容错”,最大限度地降低任何单一问题的影响。
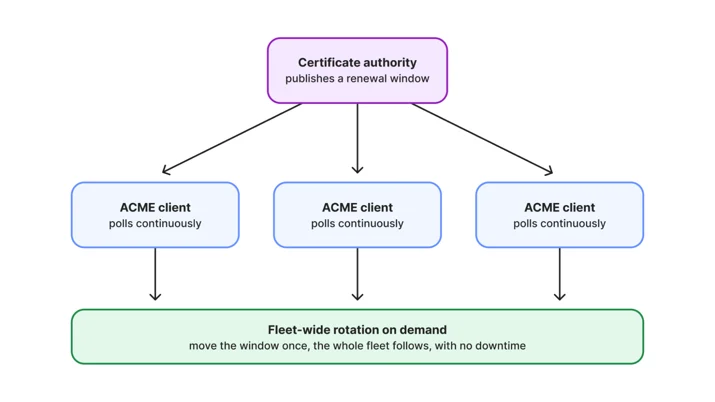
这意味着在任何事件发生之前,都必须建立流程来设计和测试恢复方案。例如,我们将把自动续期作为颁发证书的条件之一。我们只会向支持ACME 续期信息(ARI) 的客户颁发证书,ARI 已在 RFC 9773 中标准化。订阅者必须维护自动化流程,该流程能够轮询我们的续期端点,根据我们发布的续期窗口采取行动,并识别要替换的证书。
我们也从过去16年的观察中汲取经验。我们发现,证书颁发机构常常陷入两难境地:一方面要及时吊销证书,另一方面又要保证用户网站的正常运行,因为太多用户无法及时更换证书。当证书需要停用时(无论是出于合规性问题还是安全事件),我们可以提前受影响证书的续期窗口,在可用时间内分批更换证书,并跟踪更换证书的发放情况。
这只是我们众多构建方式中的一种。我们将公开证书颁发流程和运营情况,发布用于签署证书的软件的可复现版本,验证存储密钥的硬件安全模块,并运行一个公开的仪表盘,用于显示证书颁发机构的健康状况和事件。审计只能反映特定时间点的情况,它只能告诉你证书颁发机构是否通过了审核,而无法反映其在普通周二的运行状况。我们希望根程序、研究人员和普通网站所有者都能了解现代证书颁发机构在两次审计之间是如何实际运行的。
后量子互联网的证书颁发机构
我们不仅致力于引领证书的发展现状,更着眼于证书的未来走向。我们计划成为首批发行生产级默克尔树证书(MTC)的证书颁发机构之一,首批证书将于2027年第一季度发行。
MTC 是一种全新的、更为紧凑的公信证书交付方式,专为后量子时代而设计。在后量子时代,传统的证书链规模庞大,足以对 TLS 握手造成压力。我们一直在 IETF 上积极倡导基于标准的 MTC 提案。今年早些时候,Chrome 浏览器也宣布 MTC 为后量子时代身份验证的首选方案。在生产环境中部署 MTC,能够帮助我们保护 Cloudflare 的客户以及整个互联网免受后量子时代威胁,并以实际规模推动整个网络的转型。我们在一篇博文中详细介绍了 MTC 以及这种新型 Web 公钥基础设施 (PKI) 的架构。
我们预计这一转变不会是突然的。在未来许多年里,互联网的大部分仍将继续依赖传统证书和现有的 WebPKI。但在此期间,我们预计 MTC 证书的颁发份额将稳步增长,因此我们正在构建一个能够同时支持这两种证书的服务。通过在同一 CA 下提供传统证书和 Merkle 树证书,并采用统一的生命周期和一套保障措施,客户可以根据自身情况灵活调整,帮助网络顺利过渡,而无需进行硬性切换。客户无需在长达数十年的迁移过程中做出选择,无需运行两个系统,也无需在平衡发生变化时重建系统。
一如既往,Cloudflare 将成为零号客户
除了通过 Universal SSL 为客户提供证书包外,Cloudflare 还使用来自众多不同 CA 的证书来运行我们的系统和内部运营。与我们的其他产品一样,我们将作为新 CA 及其证书(包括 WebPKI 和 MTC)的零号客户 ,确保新系统和流程的各个方面都符合我们严格的内部标准,并确保 CA 的基础设施能够满足 Cloudflare 的规模要求。
接下来会发生什么?
我们正在与各大核心网站根密钥项目合作,推进申请和审批流程。这些流程公开透明,我们将持续更新进展,直至2027年初首批Merkle树证书的发布。如果您想关注这项工作,或者想成为未来首批使用Cloudflare CA证书的用户,欢迎注册接收更新信息。如果您想参与Cloudflare这项新功能的开发,我们正在招聘!
在构建这项新能力的过程中,我们将继续与我们多年来一直依赖的合作伙伴公共 CA 网络(实际上是 16 个!)密切合作,共同努力确保一个值得信赖且开放的互联网。
我们推出通用 SSL 时,理由很简单:互联网上传输的每一个字节都经过加密,这使得拦截、限速或审查更加困难,而开放的网络是我们共同构建的。公共、冗余、透明的证书颁发机构正是将这一理由向下延伸了一层,直达信任层面,正是信任使得加密网络成为可能。我们为此努力了很久,很高兴终于迈出了第一步。
生日周快乐!