来源: https://securityaffairs.com/196197/security/vpn-breach-exposes-58-million-connection-logs-despite-no-logs-claims.html
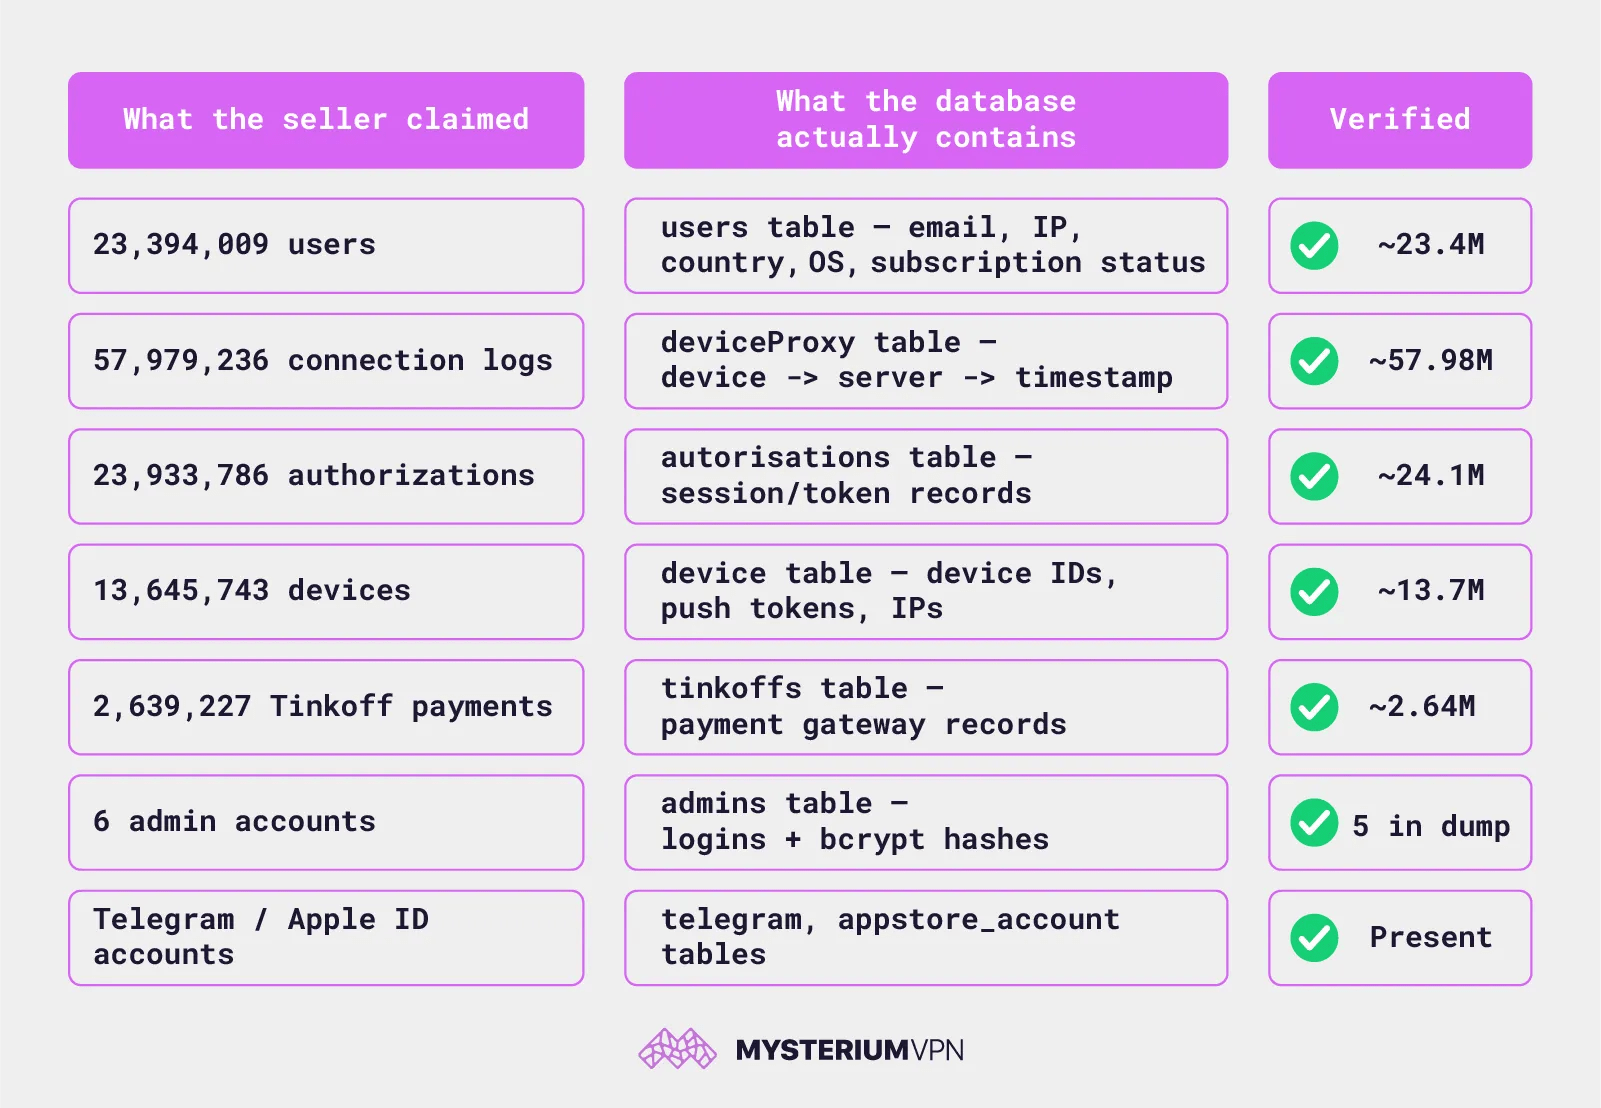
一款“无日志”VPN遭到入侵,泄露了5800万条连接日志和数百万条用户、设备和支付记录,与其隐私声明相矛盾。
一名在 Altenen 网络犯罪论坛上活动的威胁行为者正在散布一个 17 GB 的 SQL 数据库,声称该数据库是从 SplitVPN(前身为 NotVPN)窃取的。SplitVPN 是一家俄罗斯 VPN 服务商,以绕过网络审查为卖点。Mysterium 的研究团队获取了该数据库的副本,并将其与原始转储文件进行了比对,确认了相关数据:约 2340 万条用户记录、1360 万条设备记录、260 万条支付记录和 5800 万条连接日志。这家曾承诺零日志的 VPN 服务商,竟然保留了数千万条日志。
“NotVPN 自己的宣传语是‘零日志、零历史记录:我们绝不存储您的活动或连接日志。100% 隐私保障。’但Mysterium 的研究团队指出,数据库中有一个名为 deviceProxy 的表,记录了哪些设备连接到了哪些服务器,以及连接的具体时间——记录了近 5800 万次连接,一直持续到数据泄露当天。虽然没有泄露完整的信用卡号(信用卡数据已屏蔽为 BIN 码 + 后四位),但泄露了电子邮件地址、IP 地址、设备标识符、大致位置、订阅状态和循环计费令牌。”
时间戳从 2025 年 6 月一直延续到 2026 年 7 月 21 日,即数据泄露当天。这些并非过时的测试记录。即使服务遭到攻击,它仍在写入连接日志。
deviceProxy 表的结构很简单:哪个设备、哪个服务器、什么时间。这就是连接日志。通过与用户表(包含帐户电子邮件和最后访问的 IP 地址)以及设备表(包含硬件标识符)交叉引用,这 5800 万行数据足以重建数千万人的连接记录,包括谁从哪里连接、连接到哪个服务器以及连接时间。
报告继续指出:“VPN最重要的承诺就是不保留任何能让任何人还原你活动轨迹的记录。而NotVPN却保留了数千万条这样的记录。”
准确来说:日志记录的是服务器连接,而不是访问的目标网站。这是元数据,不是完整的浏览历史记录。但元数据正是“我们绝不存储您的连接日志”承诺不会保留的内容。
卖家列出的用户群体主要集中在俄罗斯、伊朗、印度和缅甸。这并非随意选取的人口统计信息。
报告继续指出:“卖家列出的用户群主要集中在俄罗斯、伊朗、印度和缅甸。请再仔细看看这个列表。在这些地方,人们使用VPN正是为了绕过国家审查:阅读独立新闻、使用被屏蔽的即时通讯应用、自由发言。对于这些用户来说,泄露的包含电子邮件地址、IP地址和时间戳的记录并非抽象的隐私骚扰。这是一份将真实用户与规避国家控制行为联系起来的文件,如今却在一个犯罪论坛上流传。”
支付记录包含经过掩码处理的卡号、有效期以及来自 Tinkoff 支付网关的定期付款令牌。虽然没有完整的卡号,但将用户的电子邮件地址、支付历史记录和定期付款令牌关联起来就足以造成问题。
管理员表公开了五个操作员账户:pavel、valerii、maria、andrei 和 vladislav,并包含 bcrypt 加密密码哈希值、角色信息以及完整的管理员操作日志。账户创建日期从 2026 年 1 月到 6 月不等。该数据库还包含指向后台基础设施的表,这些基础设施用于配置 App Store 账户,而这正是俄罗斯一直在积极从应用商店下架 VPN 的底层机制。
Mysterium 清晰地阐述了其中的结构性教训:传统的 VPN 是一个中心化的中介,决定哪些信息会被记录的不是用户而是服务提供商。“零日志”只是一个无法核实的营销噱头,用户没有任何证据可以验证。当服务提供商出于计费、反欺诈、容量规划或其他不太正当的原因仍然记录信息时,用户往往毫不知情,直到一个包含其电子邮件地址的 17 GB 文件出现在某个论坛上。如果您使用过 NotVPN 或 SplitVPN,请将关联的电子邮件地址和 IP 地址视为已泄露,更改所有使用该电子邮件地址的账户密码,启用双因素身份验证,并在您的威胁模型中考虑到连接元数据记录现在已超出运营商的控制范围。