来源: https://x.com/whyyoutouzhele/status/2107772941987418564
韩多家银行遭黑客入侵,涉使用中国AI工具
韩国媒体10月6日报道,韩国至少七家金融机构包括KB国民银行、新韩银行和韩亚银行相继遭黑客攻击,约68000人的个人资料外泄,涵盖年收入及贷款额度等敏感信息。
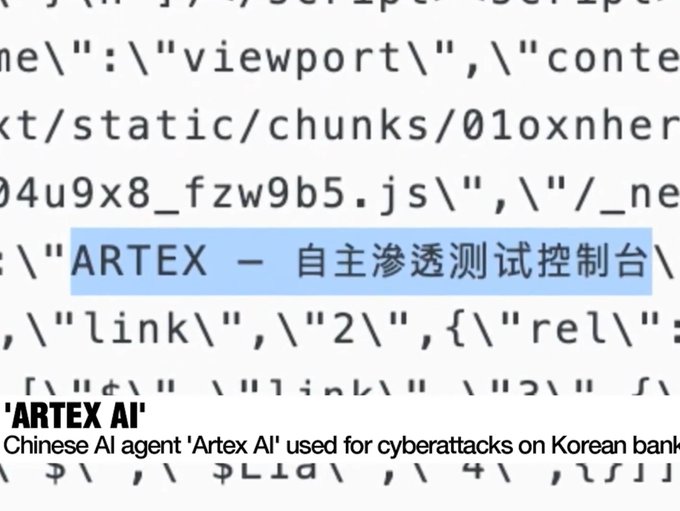
调查人员在攻击服务器中发现中文字符串,指向一款由中国网络安全工程师开发的开源AI工具”ARTEX"。该工具可调用Claude Opus、GPT及DeepSeek等多个AI模型,自动搜寻系统漏洞并规划攻击路径。当局目前已追踪到28个相关IP地址,分布在美国、日本、香港、新加坡等多个国家和地区,但强调无法据此判断黑客真实所在地,目前尚未锁定任何嫌疑人。
来源: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/
未知威胁行为者利用人工智能驱动的ARTEX攻击韩国金融业
CrowdStrike Intelligence 识别出与针对韩国金融机构的定向攻击活动相关的基础设施,该活动导致数据泄露。该攻击活动从 2026 年 9 月下旬持续到 10 月初。对攻击者控制的开放目录进行分析后,发现了 Claude Code 会话历史记录、ARTEX 配置文件和 Claude 内存文件,从而直接揭示了攻击者的操作方法和工具。
将智能体人工智能工具与传统攻击手段相结合,凸显了 CrowdStrike 观察到的对抗手段的持续演变。在此次攻击活动中,攻击者利用了 ARTEX——一款近期在中国开发的开源智能体渗透测试工具——以及大型语言模型 (LLM)。CrowdStrike 的情报收集能力使其能够密切监控对抗手段的此类发展。
虽然尚未确定此次攻击活动的具体攻击者,但根据使用中国开发的ARTEX工具以及观察到的中文提示信息,该威胁行为者很可能是一位讲中文的人,并且具有经济动机。这一评估结果具有中等置信度。
细节
据行业报告显示,自2026年9月下旬起,多家韩国金融机构遭遇数据泄露事件。其中一家受影响银行据称入侵了金融经纪人使用的贷款进度查询服务系统。另一家银行的员工移动办公支持系统也遭到入侵。截至发稿时,受影响机构的具体数量尚未得到确认。
ARTEX 据称,多个组织的活动涉及重叠的IP地址。报告还指出,攻击者使用了ARTEX,这是基于在据称受威胁行为者控制的服务器上发现的HTML文件中的字符串引用而得出的结论。
ARTEX 基础设施分析
该IP地址38.244.50[.]120 与所述活动相关联,并托管了一个ARTEX实例和一个包含Claude Code Markdown文档的开放目录http[:]//38.244.50[.]120:18899/.claude/CLAUDE.md 。该Markdown文档包含一个中文渗透测试提示,详细说明了LLM应如何进行渗透测试活动。文档中还出现了一个由威胁行为者控制的位于香港的IP地址。
对香港IP地址的分析发现了其他开放目录,其中包含Claude Code会话历史记录、ARTEX配置文件和Claude内存文件。这些文件表明,从2026年9月下旬到2026年10月初,攻击者利用ARTEX和LLMs对韩国金融机构进行了广泛的攻击活动。受攻击的机构与行业报告中提及的机构存在重叠。
Claude Code 会话揭示了一种双服务器架构:位于香港的 IP 地址是攻击者控制的主要基础设施,该 IP 地址38.244.50[.]120 托管着 ARTEX 实例,该实例很可能是造成上述韩国攻击的罪魁祸首。ARTEX 实例使用 DeepSeek v4.1-flash 作为主要 LLM 后端,攻击者还使用 GLM-5.3(智普人工智能)和 Grok 4.6 来补充 Claude Code 会话。攻击者很可能是通过 LLM API 代理/经销商访问 DeepSeek 的xcai[.]pro 。
对 Claude Code 会话的分析表明,威胁行为者在与 ARTEX 相关的活动期间还使用了以下代理 IP 地址:
101.53.80[.]20205.214.59[.]31124.155.252[.]63154.201.79[.]24623.248.249[.]9023.158.220[.]98103.248.148[.]84203.160.133[.]172209.209.85[.]38
除了进行与 ARTEX 相关的操作外,该威胁行为者还询问 Claude,威胁行为者通常在哪里出售韩国数据泄露信息,并请求 Claude 协助查找韩国 Telegram 数据销售群组。
潜在威胁行为者详情
在一次 Claude Code 会话中,用户要求 Claude 创建一份安全研究员简历,其中特别包含列出 ARTEX 相关活动成果的要点。提示信息包括以下个人信息:
- 姓名:
YY
- 电话:
17820191556
- 电报:
@YY520CN
- 年龄:(
26 尽管攻击者最初提供了出生日期2007-09-22 )
- 教育:
South China University of Technology
- 地点:
Maoming, Guangdong, China
Claude Code 在对基于 Telegram 的 NFT 礼品市场进行漏洞研究时,也使用了 Telegram 用户名 YY520CN。一名身份不明的攻击者也曾使用此用户名攻击过一个疑似中国支付平台。虽然提示信息中包含的个人信息可能属于实施 ARTEX 相关活动的攻击者,但目前的信息尚不足以将这些信息与该攻击者明确关联起来。
评估
将智能体人工智能工具与传统攻击手段相结合,凸显了 CrowdStrike 观察到的对抗手段的持续演变。这一活动表明,人工智能工具如何使以经济利益为驱动的威胁行为者能够在短时间内发动多次入侵。CrowdStrike Intelligence 评估认为,攻击者可能会继续尝试在其行动中部署人工智能工具,以提升行动节奏和能力。