source: URnetwork 的工作原理 • URnetwork 文档
URnetwork 是一个由成员驱动的隐私网络。你的流量从另一位成员的设备出网,而不是数据中心的 VPN 服务器。网站看到的是那台设备的 IP 地址,而不是你的。这篇概览讲清这条路径,以及各方能看到什么。
出口是遍布 90+ 个国家、2,000 多个真实城市的数千台成员设备,而不是从少数几个数据中心提供的虚拟 IP。实时数字发布在 api.bringyour.com/stats/last-90
路径
流量经过四段:你 → 扩展器 → 运营方 → 提供者 → 互联网。
-
客户端。 你设备上的应用或 SDK 实例。网络(network)是 URnetwork 对你账户的称呼,是计费和身份的单位;一个网络可以包含多个用户、设备和客户端。
-
扩展器。 由志愿者运行、使用独立地址的转发节点,是路径的第一段。它把你的加密会话原样转发到平台,而不在自己这里终止,所以它承载的是自己无法读取的字节。作为你的第一跳,它确实能看到你的 IP 地址。
-
运营方。 即 BringYour, Inc.,负责协调网络的一方。它的平台(connect.bringyour.com、api.bringyour.com)验证客户端身份、为你匹配提供者、中继流量,并处理合同与付款。
-
提供者。 共享自己互联网连接的成员设备,它把你的流量转发到互联网,所以网站看到的是提供者所在城市的一个住宅地址。
运营方和提供者是两个中继方,这套设计把信息分割在两者之间。扩展器是这个分割之外的一个可达性节点,自身不增加任何加密。它的作用是在平台被封锁的地方保持网络可达。
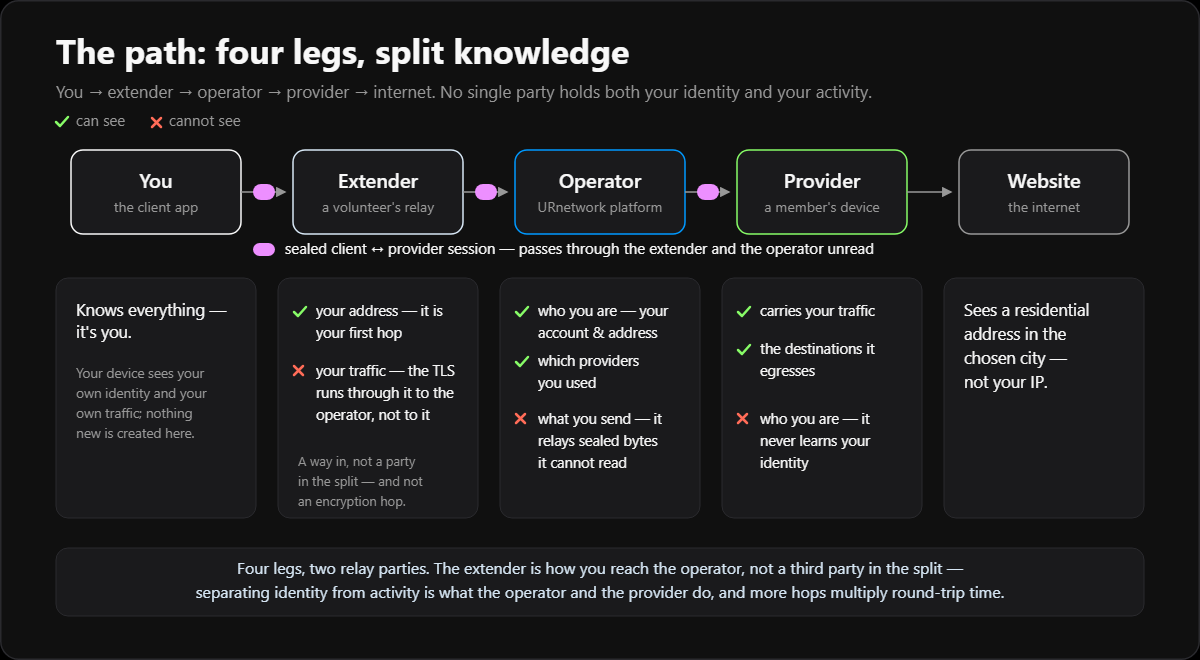
谁能看到什么
密封开着时,没有任何单独一方同时掌握你的身份和你的活动。这句话建立在两条适用范围不同的性质之上,而其中只有第一条不用动任何设置就成立。
提供者永远不知道你是谁。 运营方站在你和提供者之间,所以提供者只看到一个设备 id 和它所服务的目的地,永远看不到你的地址。这一条在每条中继路径上都成立,不存在可能配错的设置。
会话一旦密封,运营方就无法读取你发送的内容。 你打开后量子加密(Post Quantum Encryption)后,原生应用会把客户端↔提供者会话端到端密封,运营方此时承载的只有密文,外加时序和数据量。这个开关出厂关闭,所以全新安装走的是下表中的标准路径:运营方中继的是它读得了的数据包,而让你的目的地不出现在它记录里的,是纪律,不是加密。
浏览器扩展和代理端点完全没有密封会话。这是适用范围,不是默认设置,而且由架构决定:浏览器或普通代理客户端无法运行这个网络的引擎,所以运营方在自己内部远程运行客户端设备,并在协议之间做转换 — 从那台设备发起的密封会在运营方内部开始,而密封的存在恰恰是为了让运营方看不见。这个实现用密封换来了对这些平台的支持。在那里,防止运营方积累你的目的地的是被测试钉住的存储纪律,而不是加密(威胁模型 §2.4)。
模式 运营方看到 提供者看到 默认与可用性
中继密封 账户/来源连接、提供者关联、密文及时序/数据量 目的地流量、设备/合同 id,不含你的真实来源 IP 原生应用,自行选择开启:打开后量子加密,它出厂关闭
中继标准 账户/来源连接、提供者关联、内层目的地和数据包字节 目的地流量、设备/合同 id,不含你的真实来源 IP 原生应用的默认状态,开箱即用,因为密封出厂关闭;浏览器和代理路径则始终如此;密封开着时,无法完成密封的提供者会被跳过,而不是改走这里
直连 更少的中继参与 你的真实来源 IP及目的地流量 自行选择开启:关闭强匿名化(Strong Anonymization)
这张表是权威版本。威胁模型用同一套分割逐一对照具名的对手,包括恶意的运营方和合谋的提供者。
为什么是四段
速度是设计目标,不是妥协。每多一跳,你与互联网之间的往返路程就被拉长,这正是长链路在日常使用中吃亏的原因。把路径限定在四段,让信息分割保持在流媒体级的速度上。URnetwork 给出的全网平均流媒体速度为 40 Mbps+。
严格的描述是:延迟受限、带数据分离的多跳设计。线路协议支持串接更多提供者中间节点;实际运行的网络使用单提供者路径。其他设计做出其他取舍。Tor 用延迟为更长的链路买单。Apple 的 Private Relay 是加密的两方分割,实现闭源,两方都由同一家公司挑选并付费。大多数 VPN 根本不做分割。对比图谱逐个产品讲清这些差异。